
blog
AIブログ
社内向け生成AIガイドラインの作り方と運用ルール整備の手順
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
生成AIガイドラインとは、企業や自治体が生成AIを業務で安全に、かつ積極的に使うために定める社内ルールです。作り方の要点は、現場の利用実態を把握したうえで「使ってよいツール」「入力してはいけない情報」「生成物の確認と責任」を決め、既存規程と整合させてから経営層の承認と研修で定着させ、定期的に見直すことです。
この記事は、社内利用ルールを作る総務・情報システム部門の方に向けた内容です。必要な理由、策定手順、盛り込む条文、入力禁止情報、生成物の承認フロー、経営層の合意形成、既存規程(ISMS・就業規則)との整合、見直しの判断基準、参考にできるひな型と公的・自治体・企業の事例を、1ページで順に解説します。(2026年11月時点の情報です)
生成AIガイドラインとは:目的と必要な理由
生成AIガイドラインの目的は、法令違反や情報漏えいを防ぐことと、社員が迷わず生成AIを活用できる状態をつくることです。ルールが無い状態では、社員が個人アカウントで生成AIを使う「シャドーAI」が広がります。その結果、組織が把握しないまま機密情報が外部サービスに送信されたり、誤った生成物が社外に出たりするおそれがあります。
根拠となるリスクは大きく分けて次の5つです。上位の解説記事や公的資料でも、ほぼ共通して挙げられています。
| リスク | 起きること | ガイドラインで決めること |
|---|---|---|
| 法令違反(著作権法・個人情報保護法) | 既存の著作物に似た生成物を使ってしまいます。個人情報を本人の想定外の形で外部サービスへ送信してしまいます。 | 入力禁止情報、生成物の権利確認、社外公開時の承認 |
| 情報漏えい・セキュリティ | 入力した内容がサービス側に保存されたり、学習に使われたりする可能性があります。 | 利用を許可するツール、学習利用の設定、アカウント管理 |
| ハルシネーション(誤情報) | もっともらしい誤りを、資料や回答にそのまま使ってしまいます。 | 一次情報での事実確認、ダブルチェック |
| 差別的表現・名誉毀損 | 偏った表現や、他者を傷つける内容を発信してしまいます。 | 禁止する出力・用途、公開前のレビュー |
| 活用の停滞 | 可否の基準が無いため、社員が萎縮して使わなくなります。 | 使ってよい業務の具体例、相談窓口 |
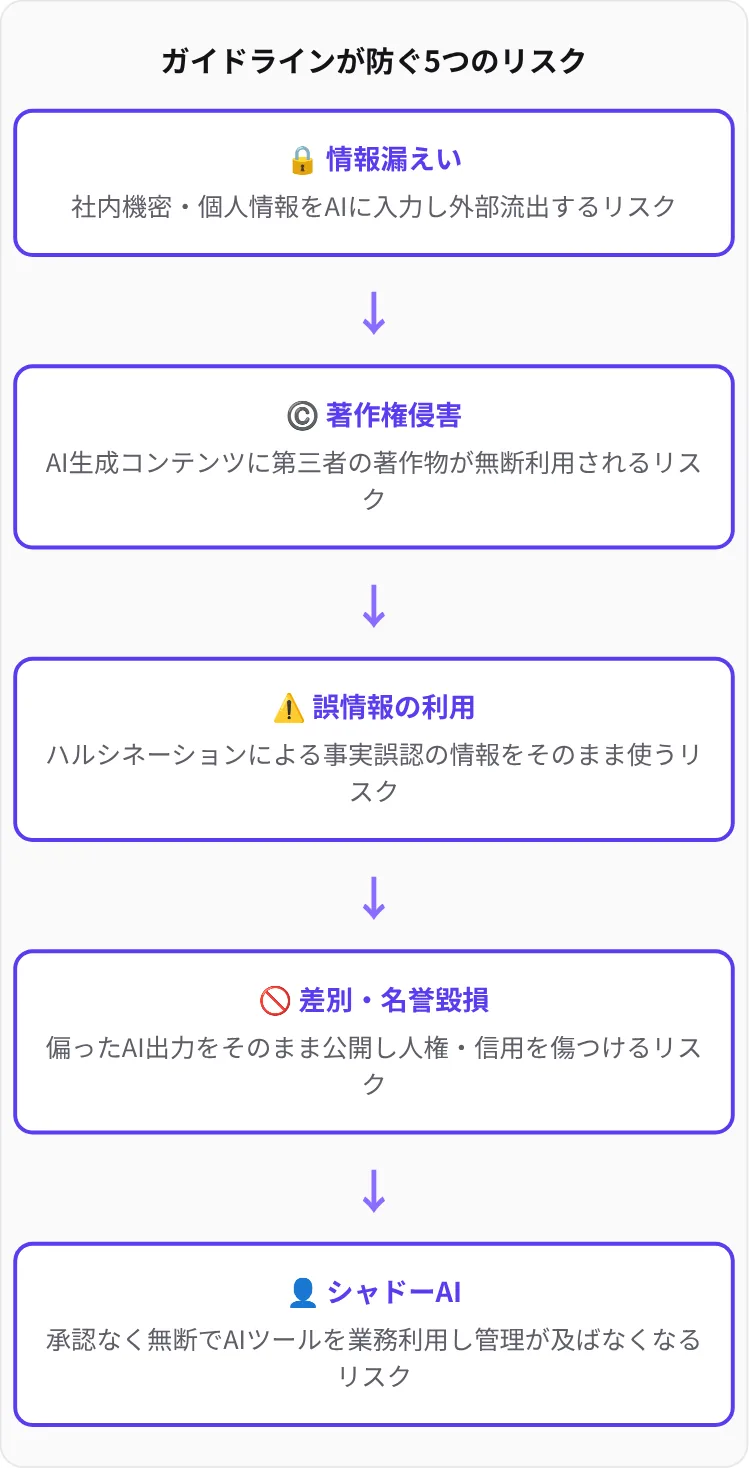
著作権については、生成物が既存の著作物と似ていること(類似性)と、その著作物をもとにしていること(依拠性)がそろうと侵害になりうる点に注意が必要です。そのため「特定の作品名や作家名を指定して似せる指示を出さない」「公開前に類似チェックをする」といった具体的な行動ルールに落とし込みます。
ルールを整備して公開すること自体にも意味があります。「責任を持ってAIを使っている」という組織の姿勢を、取引先や市民に示せるためです。ガイドラインは禁止事項の一覧ではなく、「この範囲なら安心して使える」と示す活用の土台として設計します。
関連記事AIが判断する仕組みとは?学習からデータ・モデル・推論まで解説 / ニューラルネットワークとは?仕組みと種類(DNN・RNN)をわかりやすく解説
生成AIガイドラインの策定手順(5ステップ)
策定は「実態把握→方針とリスク評価→法務・情報セキュリティとの整合→経営層の承認と周知→定期見直し」の順で進めます。最初に実態を把握しないと、現場とかけ離れた厳しすぎるルールになり、結局守られなくなります。
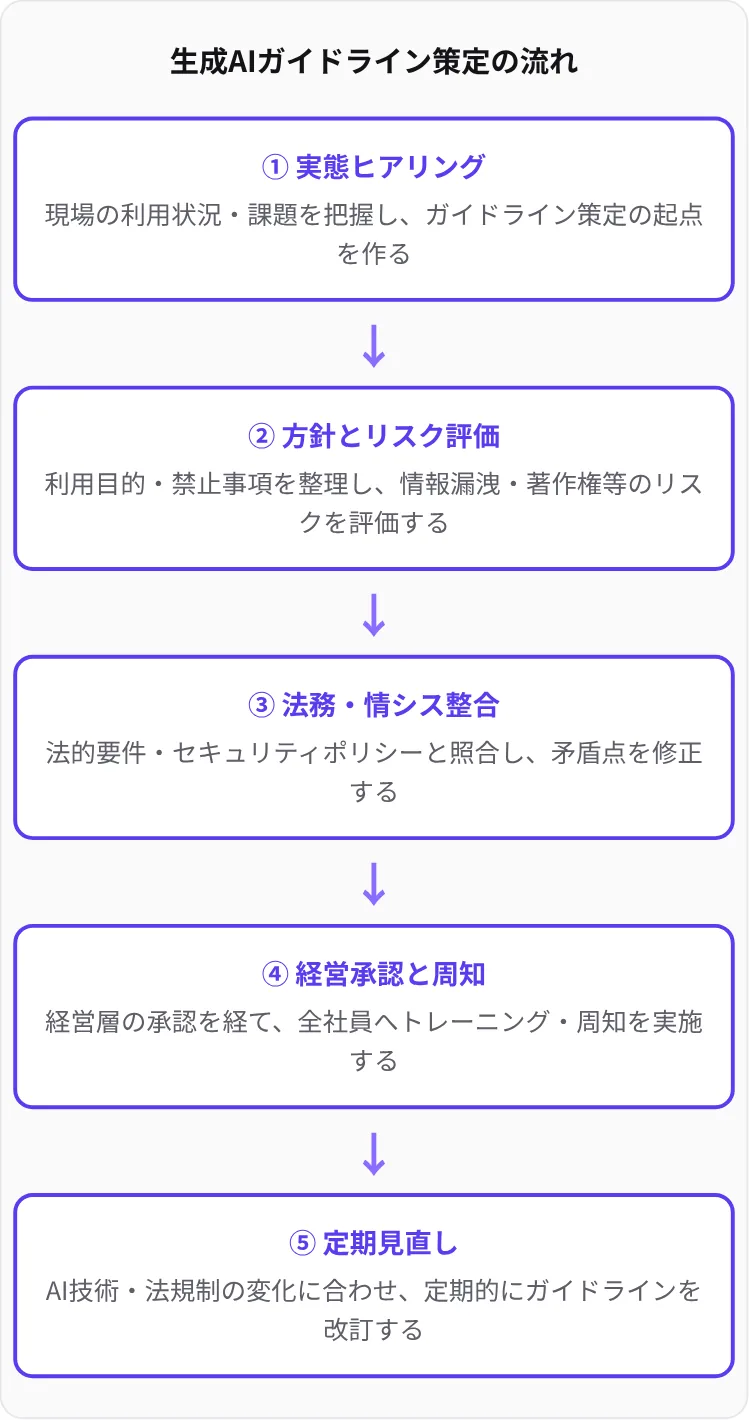
| ステップ | やること | 成果物 |
|---|---|---|
| 1. 利用実態の把握 | 全社アンケート、部門長ヒアリング、IT部門による利用ログの確認を行います。 | 利用ツールと業務の一覧、現場の要望・不安 |
| 2. 目的・基本方針とリスク評価 | 何のためのルールかを決め、業務ごとのリスクを評価し、適用範囲を決めます。 | 基本方針、適用範囲、業務別の可否表 |
| 3. 法務・情報セキュリティとの整合 | 著作権・個人情報の観点で確認し、既存規程と矛盾しないよう調整します。 | ガイドライン原案、規程の対応表 |
| 4. 経営層の承認と周知 | リスク許容度について合意を得て正式に承認し、説明会や研修で周知します。 | 承認済みガイドライン、研修資料 |
| 5. 定期的な見直し | 相談内容やトラブル、技術・法制度の変化を集めて改訂します。 | 改訂履歴、FAQの追加 |
ステップ1:現場の利用実態をヒアリングする
棚卸しの方法として、「全社アンケート(匿名で利用実態を回答)、部門長ヒアリング、IT部門によるSaaS利用ログの確認」の3つが挙げられています(Alphakt)。アンケートは匿名にするのがポイントです。記名式にすると、無断で使っている人ほど回答しなくなり、シャドーAIの実態が見えなくなります。
また、アンケートでは「どのような業務で利用したいか」「どのような不安があるか」といった設問を用意し、現場の具体的なニーズや懸念を集めることが大切だとされています(TSクラウド:https://googleworkspace.tscloud.co.jp/gemini/gen-ai-guidelines)。設問の例は次のとおりです。
- 現在使っている生成AIツール名と、使っているアカウントの種類(個人・会社契約)
- 使っている業務(文書の下書き、要約、翻訳、コード作成、画像作成など)
- 入力したことがある情報の種類(公開情報、社内資料、顧客情報など)
- 今後使いたい業務と、使えずに困っていること
- ルールが無いことで不安に感じている点
ステップ2:目的・基本方針を決め、リスクを評価する
目的は「安全な環境で生成AIの利用を進め、業務を効率化する」のように、禁止ではなく活用を軸に書きます。そのうえで、ヒアリングで出てきた業務ごとに「扱う情報の機密度」と「生成物が社外に出るかどうか」の2つの軸でリスクを評価します。全部門に一斉に適用するのか、特定の業務から段階的に広げるのかも、この段階で決めます。
ステップ3〜5:整合・承認・見直し
ステップ3と4は、策定担当者が最もつまずきやすい工程です。このあとの「経営層の合意形成と既存規程との整合」の章で、具体的な進め方を解説します。ステップ5は「見直しサイクルと改訂のトリガー」の章で扱います。
ガイドラインに盛り込む項目(条文構成のひな型)
ガイドラインの条文は「目的・範囲」「何を使うか」「何を入れないか」「出てきたものをどう扱うか」「運用と違反時の扱い」の5つのまとまりで構成すると、抜け漏れが起きにくくなります。各項目では、抽象的な注意だけで終わらせず、具体例を必ず添えます。
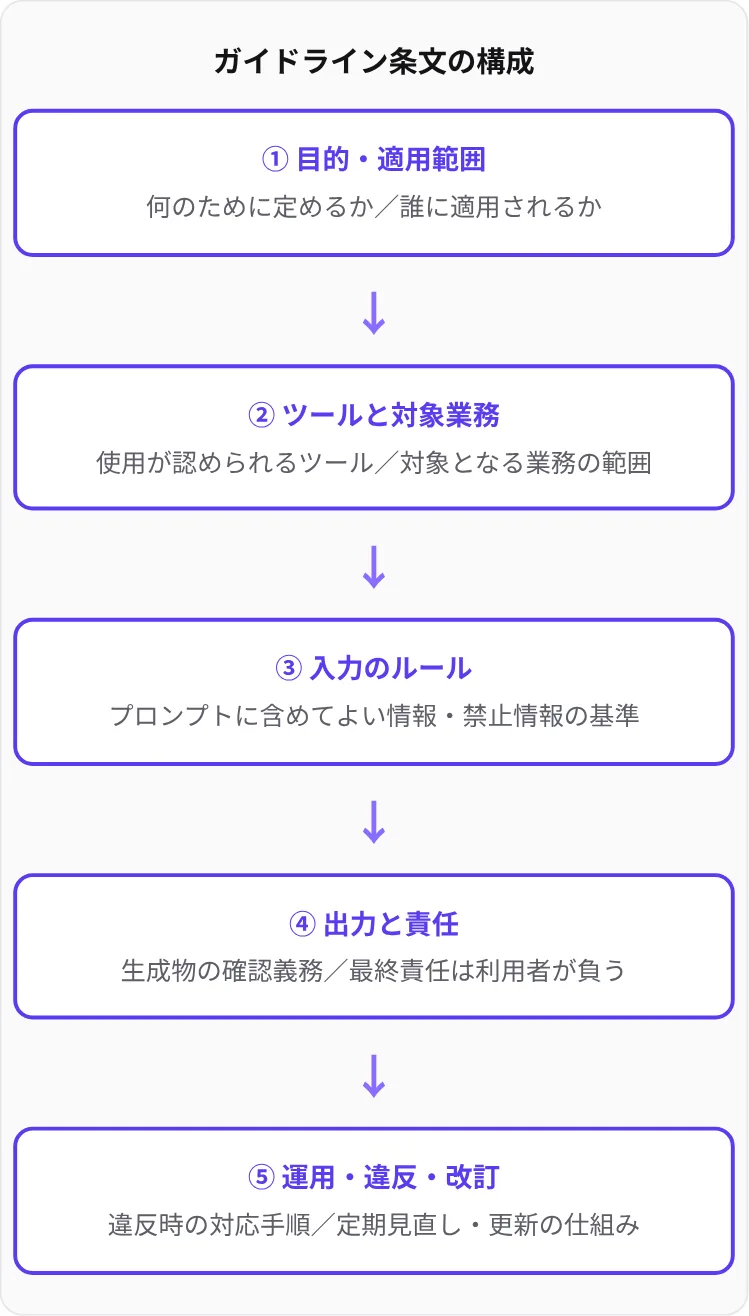
| 章 | 主な条項 | 書き方のポイント |
|---|---|---|
| 1. 総則 | 目的、適用範囲・対象者、用語の定義 | 正社員だけでなく、派遣社員・業務委託先を含むかどうかを明記します。 |
| 2. 利用できるツール | 許可ツールの一覧、申請手続き、アカウント管理 | 会社契約の環境に限定し、個人アカウントでの業務利用は禁止か申請制にします。 |
| 3. 対象業務 | 使ってよい業務、禁止する業務 | 「草案作成まではOK、最終版としてそのまま使うのはNG」のように境界を示します。 |
| 4. 入力のルール | 入力禁止情報、匿名化の方法 | 情報区分を情報セキュリティ規程の区分名とそろえます。 |
| 5. 生成物のルール | 事実確認、権利確認、表示、承認 | 社外に出す場合の承認者を役職名で決めます。 |
| 6. セキュリティ | 通信の暗号化、データ保存・学習利用の設定、ログ | ツール選定の条件として書き、ISMSの管理策と対応づけます。 |
| 7. 運用 | 相談窓口、トラブル時の対応、違反時の扱い、改訂 | 窓口の連絡先と、報告の期限の目安を書きます。 |
使ってよい業務と禁止業務は、表にしておくと現場が判断に迷いません。
| 区分 | 具体例 | 条件 |
|---|---|---|
| 使ってよい業務 | メールや文書の下書き、議事メモの要約、アイデア出し、公開情報の翻訳、社内向けコードの補助 | 入力ルールを守り、出力は本人が確認します。 |
| 条件付きの業務 | 社外向け資料・広告文・Webコンテンツの作成、画像の生成 | 事実確認と権利確認を行い、上長の承認を得ます。 |
| 禁止する業務 | 人事評価・採否の最終判断、法的判断の確定、医療・安全に関わる判断の自動化 | AIの出力を判断材料の一つにとどめ、決定は人が行います。 |
過度に禁止を増やすと、業務の効率が下がるうえに、隠れて使う人が増えます。禁止は「重大な損害につながるもの」に絞り、それ以外は条件付きで許可するのが現実的です。
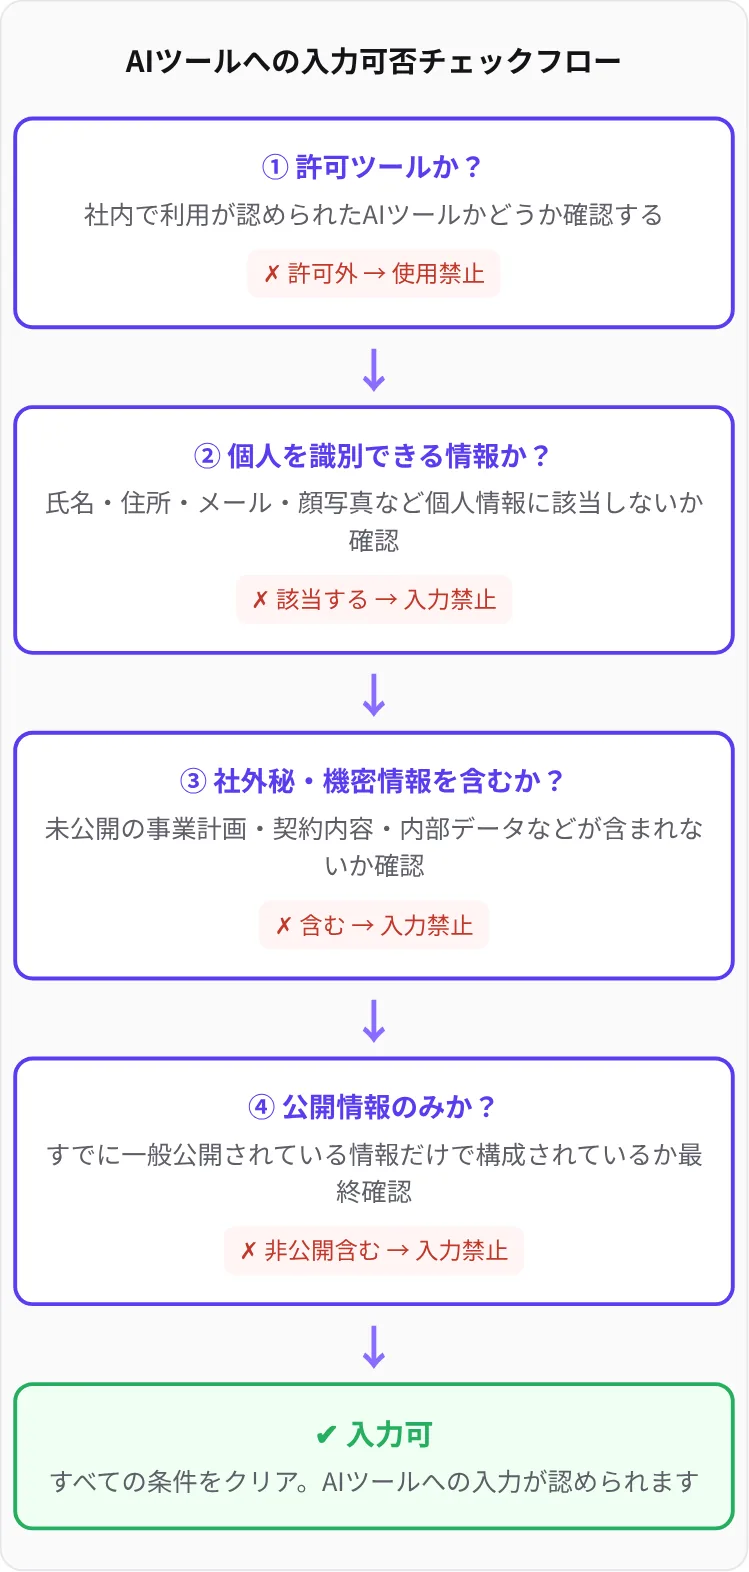
入力禁止情報の具体例と判断基準
入力禁止情報は「個人情報」「顧客・取引先の情報」「社内の機密情報」「認証情報」の4種類を中心に定めます。一般的な方針は「機密性の高い情報は原則として入力禁止」とし、公開情報は入力可とする形です。
| 情報の区分 | 具体例 | 扱い |
|---|---|---|
| 個人情報 | 氏名、住所、電話番号、メールアドレス、社員番号、顔写真、音声 | 原則入力禁止です。特定の個人を識別できないよう匿名化した場合のみ、許可ツールで入力できます。 |
| 顧客・取引先の情報 | 顧客の企業名と取引条件、見積額、契約書、問い合わせ内容 | 入力禁止です。 |
| 社内の機密情報 | 未発表の製品・決算情報、技術資料、ソースコード、人事情報 | 入力禁止です。社内に閉じた環境で許可されたものに限り、例外を設けます。 |
| 認証情報 | ID、パスワード、APIキー、アクセストークン | 例外なく入力禁止です。 |
| 公開情報 | 自社Webサイトの公開内容、プレスリリース、公開された統計 | 入力できます。 |
区分だけでなく、「プロンプトの中に、特定の顧客を推測できる固有名詞や、社内文書の構成がわかる表現を含めない」といった判断基準も書き添えます。こうすることで、区分表に載っていないケースでも現場が判断できるようになります。
生成物の確認・承認フローと責任の所在
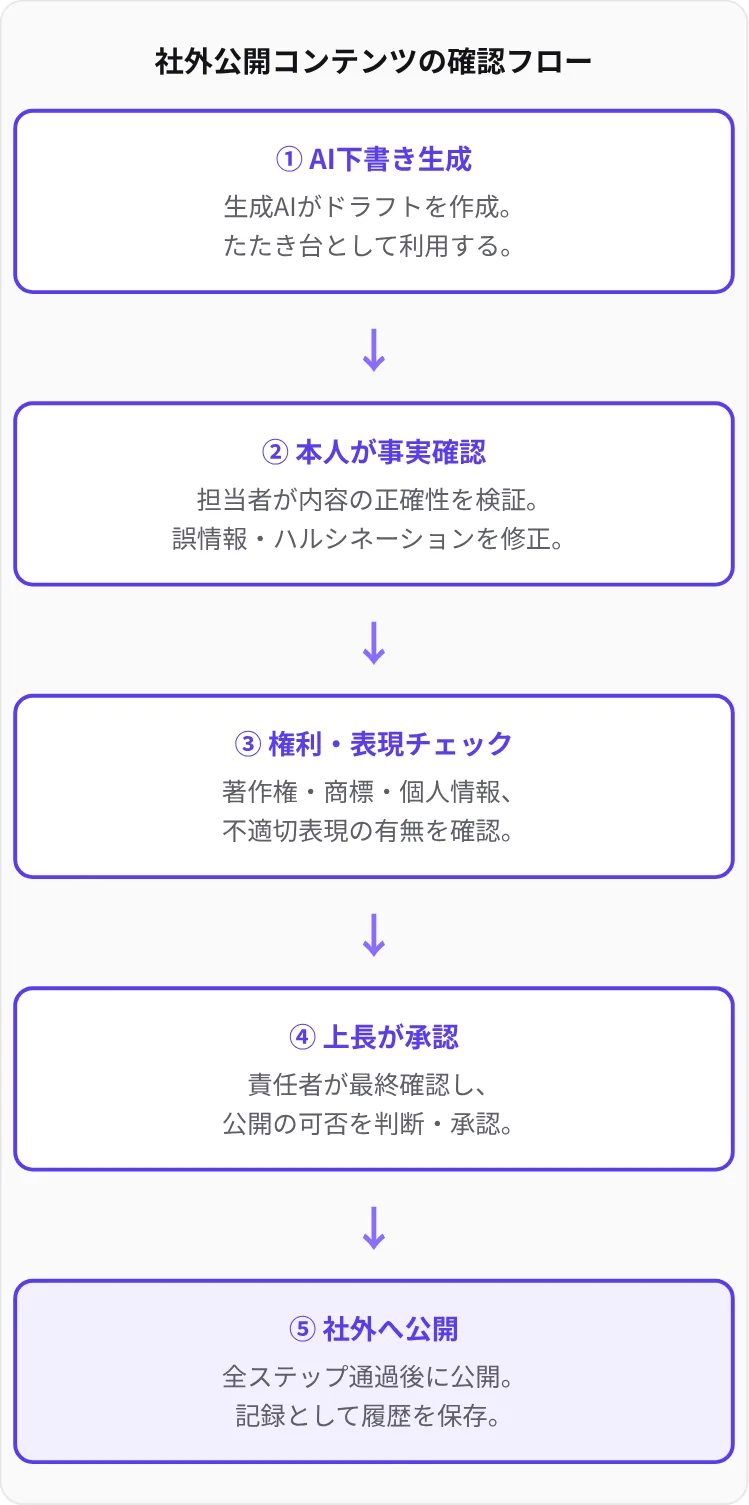
生成物の責任はAIではなく、使った人と組織が負うことを明記します。そのうえで、用途に応じて「本人確認だけでよいもの」と「上長承認が必要なもの」を分けます。社外に出るものほど確認の段階を増やすのが基本です。
| 用途 | 確認する人と内容 | 承認 |
|---|---|---|
| 個人の作業補助(下書き・要約) | 利用者本人が、元の資料と照らし合わせます。 | 不要です。 |
| 社内共有する資料 | 利用者本人が、数値や固有名詞を一次情報で確認します。 | 部門のルールに従います。 |
| 社外向け文書・Web・広告 | 本人の事実確認に加え、類似作品の有無と差別的表現の有無を確認します。 | 上長または広報・法務の承認が必要です。 |
| 画像・音声・人物表現 | 第三者の権利、肖像・声の利用許諾、AI生成である旨の表示を確認します。 | 広報・法務の承認が必要です。 |
事実確認のルールは、次のように行動で書くと守られやすくなります。
- 数値・日付・固有名詞・法令名は、必ず参照元(一次情報)を開いて確認します。
- AIが示した出典は実在するとは限らないため、URLを実際に開いて内容を確かめます。
- 生成AIの回答を社外向けにそのまま使う場合は、その旨を明記します。
- 確認した人の名前と日付を、承認記録やファイルのコメント欄に残します。
人物の容姿や声を扱う生成物には、個別のルールが必要です。たとえばDeepAIは、実在の人物の容姿・表情・声・振る舞いをデジタル空間で再現するバーチャルヒューマン/AIアバターのソリューションです。リップシンク、表情生成、音声合成、対話AIを組み合わせ、接客・研修・面接練習・広報などに使われます。こうした技術を使う場合は、「本人の同意を得た範囲の用途に限ること」「AIで生成した表現であることを示すこと」「同意の撤回にどう対応するか」をガイドラインに書いておくと、肖像や声に関するトラブルを防ぎやすくなります。研修用途で受講者の表情・感情・緊張度を発話タイムラインに沿って解析・可視化する機能を使う場合も、受講者への事前説明と、解析データの保存期間をルール化しておきます。
経営層の合意形成と既存規程(ISMS・就業規則)との整合
経営層の承認で大切なのは、「リスクはゼロにならない」ことを前提に、どこまでのリスクを受け入れるかを選んでもらうことです。既存規程との整合では、新しい規程を一から作るのではなく、既存の情報セキュリティ規程や就業規則を参照する形にすると、矛盾や二重管理を防げます。
経営層には「3つの選択肢」で判断を求める
メリットだけを説明すると、事故が起きたときに「聞いていない」となりがちです。逆にリスクだけを並べると「全面禁止」に傾きます。次のように選択肢と、選ばなかった場合の影響をセットで示すと、判断を得やすくなります。
| 選択肢 | 内容 | 残るリスク |
|---|---|---|
| 全面禁止 | 業務での利用をすべて禁止します。 | 個人アカウントでの隠れた利用(シャドーAI)を把握できなくなります。 |
| 限定許可 | 会社契約のツールと、許可した業務に限って使えます。 | ルールの周知と監査の運用負荷が生じます。 |
| 原則許可 | 禁止事項以外は自由に使えます。 | 誤った使い方の判断を個人に任せることになります。 |
あわせて、経営層に決めてもらう事項を事前に一覧にしておくと、会議が1回で終わりやすくなります。
- 利用を許可するツールと、その契約・予算
- 入力してよい情報区分の上限(例:社外秘の扱いをどうするか)
- 社外公開する生成物の承認者
- 違反時の扱い(就業規則の既存条項を適用するかどうか)
- ガイドラインの所管部門と、見直しの頻度
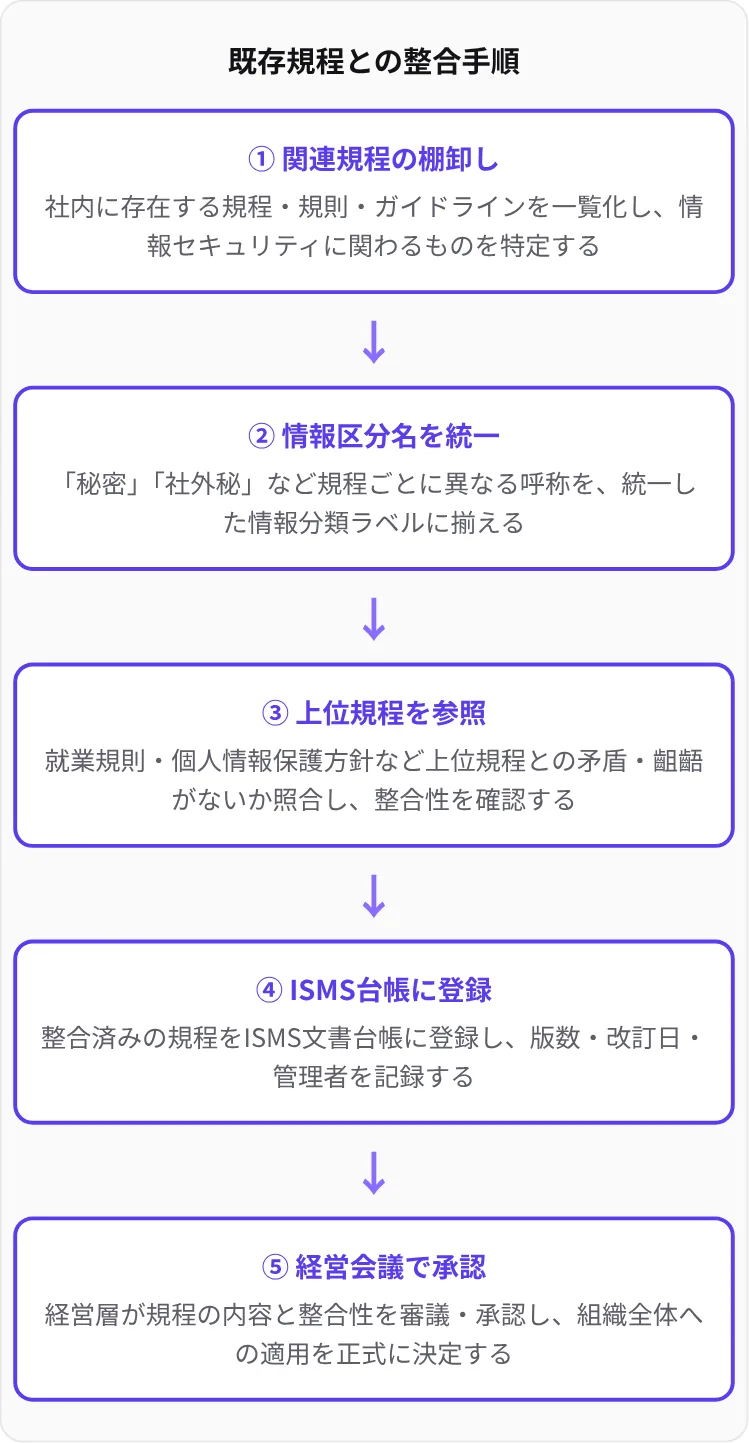
既存規程との整合は「棚卸し→用語統一→参照」の順で進める
| 既存の規程 | 確認するポイント | ガイドライン側の対応 |
|---|---|---|
| 情報セキュリティ規程・情報分類基準 | 「極秘・社外秘・社内限り・公開」など、区分の名称と定義 | 入力禁止情報の区分名を、既存の区分と完全に一致させます。 |
| ISMS(情報セキュリティマネジメントシステム) | 適用範囲、資産台帳、リスクアセスメント、クラウドサービスの管理策 | 許可する生成AIサービスを外部クラウドサービスとして台帳に登録し、リスク評価の対象にします。 |
| 個人情報保護規程・プライバシーポリシー | 個人情報の利用目的と、外部への提供・委託の扱い | 個人情報の入力を禁止し、例外とする条件を規程と一致させます。 |
| 就業規則・懲戒規定 | 情報の持ち出しや機密保持違反に関する既存条項 | 違反時は既存の条項を適用すると明記します。新しい懲戒事由を設ける場合は、就業規則の変更手続きが必要です。 |
| 外部委託先の管理規程・契約 | 委託先が生成AIを使う場合の扱い | 委託先にも同等のルールを求めるかどうかを決め、契約に反映します。 |
就業規則を変更する場合は、労働基準法に基づき、労働者の過半数代表者(または過半数労働組合)の意見を聴き、労働基準監督署へ届け出る必要があります。そのため、ガイドラインは「行動の指針」として位置づけ、違反時の処分は既存の就業規則を参照する構成にすると、早く運用を始められます。この方針は、人事・労務部門と早めに確認しておきます。
周知・研修、相談窓口、トラブル時と違反時の対応
ガイドラインは、配布しただけでは読まれずに形骸化します。説明会や研修で「なぜこのルールが必要か」を伝え、日常の中ですぐに確認できる場所に置き、迷ったときの相談窓口を用意して、初めて機能します。
- 研修:誤情報や著作権侵害の起こり方を、身近な業務の例で示します。禁止事項だけでなく「こう使えば安全」という活用例をセットで伝えます。
- 利用開始の条件:研修の受講をアカウント発行の条件にすると、全員が一度はルールに目を通すことになります。
- 掲示:社内ポータルや、生成AIツールの起動画面の近くにリンクを置きます。Q&A形式やチェックリスト形式の要約版も用意します。
- 相談窓口:所管部門の連絡先を明記します。寄せられた質問は、FAQとして追記していきます。
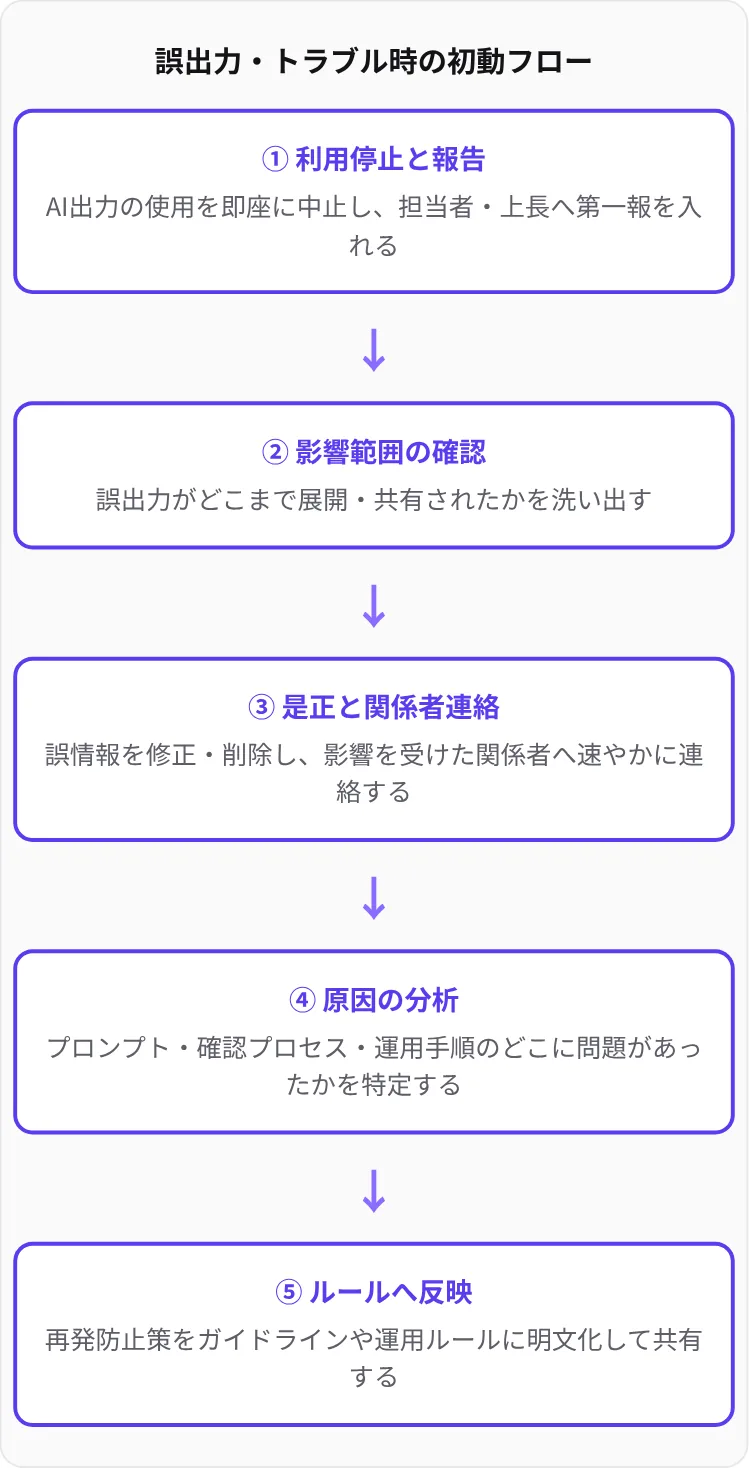
| 場面 | 最初にやること | 担当 |
|---|---|---|
| 機密情報を誤って入力した | 入力を止め、ツール名・日時・入力内容を窓口へすぐ報告します。履歴の削除や、学習利用の設定を確認します。 | 利用者、情報システム部門 |
| 誤った生成物を社外に出した | 公開を停止し、訂正版を出すか、関係先へ連絡するかを判断します。 | 利用者、上長、広報 |
| 権利侵害の指摘を受けた | 該当物の公開を停止し、生成時のプロンプトと確認記録を保全します。 | 法務 |
| ルール違反が判明した | 事実を確認し、就業規則の既存条項に沿って対応します。 | 所管部門、人事 |
違反時の対応は、厳罰で抑え込むことよりも、早く報告してもらうことを重視します。自分から報告した場合の扱いを明記しておくと、事故が隠されにくくなります。
見直しサイクルと改訂のトリガー
生成AIは機能や利用規約の変化が速いため、半年〜1年ごとの定期レビューに加えて、「何が起きたら臨時で改訂するか」を決めておきます。トリガーを事前に決めておかないと、改訂が担当者の気づき頼みになり、ルールが実態から離れていきます。
| 改訂のトリガー | 確認すること | 改訂する箇所 |
|---|---|---|
| 許可ツールの新機能(外部連携、ファイル読み込み、自動実行など) | 入力される情報の範囲や、外部への送信先が変わるかどうか | 許可ツールと機能の一覧、入力のルール |
| サービスの利用規約・データ取扱いの変更 | 学習利用、保存期間、データの保管地域 | ツールの選定条件、設定手順 |
| 法令・政府ガイドラインの改定 | 個人情報・著作権・AI関連の制度変更 | 総則、生成物のルール |
| 社内のトラブル・ヒヤリハット | どの条項があいまいだったか | 該当条項と具体例 |
| 相談窓口への同じ質問の増加 | 現場が判断に迷っている境界 | 業務別の可否表、FAQ |
| 新しい部門・業務への展開 | 対象業務と、扱う情報の機密度 | 適用範囲、対象業務 |
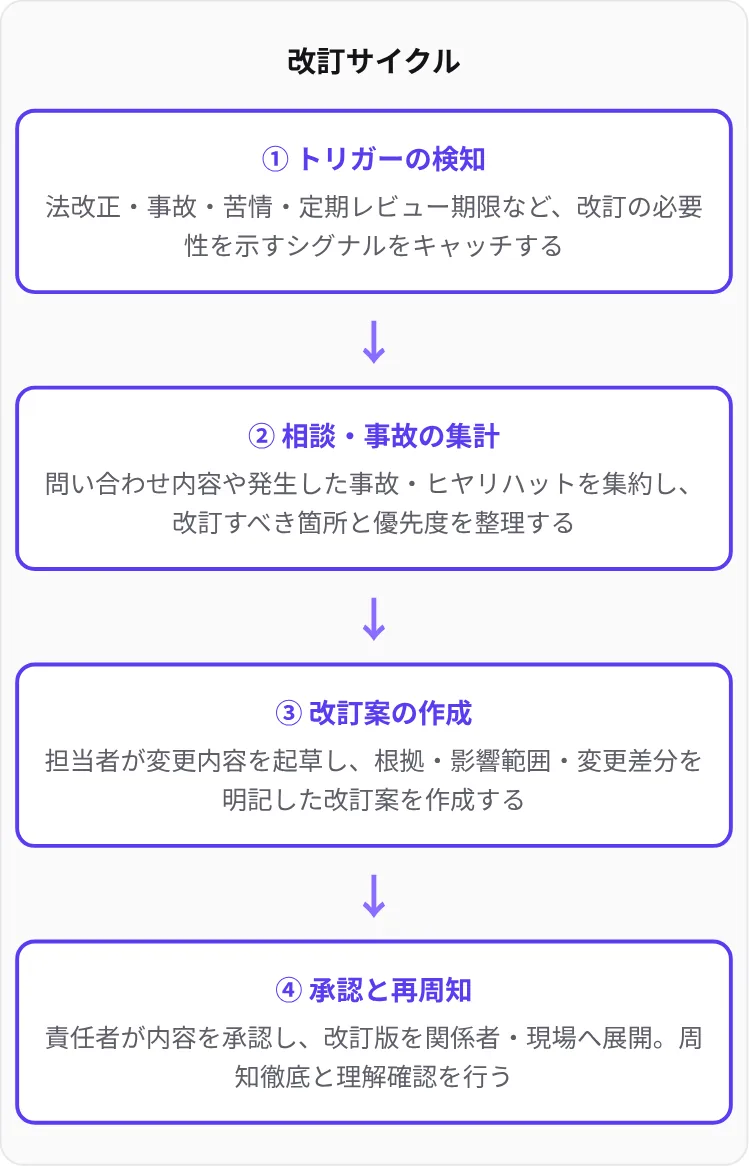
改訂するたびに、改訂日・改訂箇所・理由を改訂履歴に残し、変更点だけをまとめた短い告知を出します。全文を配り直すより読まれやすく、何が変わったかが伝わりやすくなります。
参考にできるひな型と、政府・自治体・企業の事例
一から書くよりも、公的なひな型や公開事例をもとに、自社の業務と規程に合わせて修正するほうが早く、抜け漏れも減ります。ここでは、参照されることの多い資料と事例の要点を整理します。
ひな型・ガイドブック
- 一般社団法人日本ディープラーニング協会(JDLA)「生成AIの利用ガイドライン」:企業が自社向けに編集して使えるひな型として公開されています。
- デジタル庁「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」:テキスト生成AIのリスクと対策をまとめた資料です(リコー「中小企業応援サイト」の紹介による:https://www.ricoh.co.jp/magazines/smb/column/007289/)。
政府の事例
デジタル庁は2025年5月に「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」を示しました。行政機関が生成AIを調達・利活用する際のガバナンス体制、リスク管理、調達時に確認すべき事項などを整理しています。民間企業でも、「ツールを選ぶときに何を確認するか」を決める参考になります(デジタル庁:https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/44df7733-3df2-4e47-bf0b-85c0353c20c7/15f8d042/20250527_meeting_executive_guideline_draft_05.pdf)。
「AI事業者ガイドライン」は、AIの開発者・提供者・利用者という立場ごとに取り組みを整理し、リスクの大きさに応じて対策の強さを変える「リスクベース」の考え方をとっています。生成AIを使う企業は「利用者」にあたるため、自社ガイドラインの基本方針を書く際の拠り所になります(内閣府「AI事業者ガイドライン案(第1.0版)概要」:https://www8.cao.go.jp/cstp/ai/ai_senryaku/8kai/siryo2.pdf)。
自治体の事例:東京都「文章生成AI利活用ガイドライン」
東京都デジタルサービス局は、職員がリスクに対処しながら文章生成AIを活用し、行政サービスの質を高めることを目的に、職員向けの「文章生成AI利活用ガイドライン」を策定しています。前提は、安全性が確保された庁内の共通基盤で文章生成AIを使うことです。私物のアカウントや外部の無料サービスではなく、組織が管理する環境に利用を限定しています。そのうえで、職員が守るルールとして次の4点を定めています(リコー「中小企業応援サイト」の紹介による:https://www.ricoh.co.jp/magazines/smb/column/007289/)。
- 個人情報など、機密性の高い情報は入力しません。
- 著作権保護の観点から、既存の著作物に似た文章の生成につながる指示を入力しません。回答を配信・公開する場合は、既存の著作物に似ていないかを入念に確認します。
- 文章生成AIが生成した回答の根拠や裏付けを、必ず自ら確認します。
- 文章生成AIの回答を対外的にそのまま使う場合は、その旨を明記します。
東京都のガイドラインは、ルールだけでなく、アイデア出し・文章作成・ローコード作成などの使い方をプロンプト例つきで紹介しています。さらに、職員から募ったプロンプトを集めた活用事例集も公表しています。「守るルール」と「使い方の例」を同じ資料で示している点が、企業の担当者にとって最も参考になる部分です。利用環境の仕組みや利用申請・研修の条件など、最新の運用は東京都デジタルサービス局の公開資料で確認してください。
| 東京都の工夫 | 企業ガイドラインへの応用 | 反映する章 |
|---|---|---|
| 組織が管理する共通基盤に利用を限定 | 会社契約の環境だけを許可ツールにします。 | 利用できるツール |
| ルールを4項目に絞る | 全員が覚えられる「最重要ルール」を冒頭に置きます。 | 総則 |
| プロンプト例と事例集の公開 | 部門別の活用例を添付し、現場の要望で追加していきます。 | 対象業務、FAQ |
教育機関・企業の事例
教育分野では、文部科学省が学校向けの生成AIのガイドラインを示しています。大学でも、学生向けに生成AIの利用時の注意点を公開する例があります。立命館大学の学び支援サイトでは、生成系AIの利用にあたっての考え方と注意点を学生向けに示しています(立命館大学:https://www.ritsumei.ac.jp/pathways-future/course/ai_guideline.html)。
| 企業 | 公開されている取り組み | 参考になる点 |
|---|---|---|
| 富士通グループ | 2024年に従業員向けの生成AI利活用ガイドラインを策定し、一般にも公開しています。リスクを「正確性」「公平性」「著作権侵害」「情報管理」「悪用」の5つの観点で解説し、NG事例と対処法を示しています。 | リスクの観点ごとにNG事例を並べる構成 |
| サイバーエージェント | 2023年4月に生成AI利用ガイドラインを策定しました。6,200名を超える社員を対象にしたリスキリングや社内コンテスト、専門組織の設置で活用を進めています。 | ガイドラインと人材育成をセットにする進め方 |
| Adobe | 自社の生成AI機能の利用者向けにガイドラインを公開し、差別的表現や他者に損害を与える目的での利用を禁止しています。 | 禁止する用途の書き方 |
| NTTグループ | AIリスクを共通的に定義・管理するためのAIガバナンス規程類を制定しています。 | グループ全体で規程体系をそろえる方法 |
富士通とサイバーエージェントの内容は、リコー「中小企業応援サイト」の紹介(https://www.ricoh.co.jp/magazines/smb/column/007289/)に基づいています。各社の最新の内容は、それぞれの公式発表で確認してください。
まとめ
生成AIガイドラインは、リスクを抑えながら社員が迷わず生成AIを使えるようにするための社内ルールです。作り方のポイントは次のとおりです。
- 匿名アンケート、部門長ヒアリング、利用ログの確認で、シャドーAIを含む利用実態を把握します。
- 許可ツール、使ってよい業務と禁止業務、入力禁止情報(個人情報・顧客情報・機密情報・ID等)を、具体例つきで定めます。
- 生成物は利用者と組織が責任を負うことを明記し、社外に出るものほど確認と承認の段階を増やします。
- 経営層には、3つの選択肢とそれぞれに残るリスクを示し、リスク許容度について合意を得ます。
- 情報区分名を既存規程とそろえ、ISMSの台帳に登録し、違反時は就業規則の既存条項を参照します。
- 研修、相談窓口、トラブル時の初動フローで定着させ、改訂のトリガーを決めて継続的に見直します。
JDLAのひな型やデジタル庁・AI事業者ガイドライン、東京都の事例を土台にして、自社の業務と規程に合わせて調整すると、実際に守られるガイドラインを短い期間で作れます。
参考文献
- デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」 https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/44df7733-3df2-4e47-bf0b-85c0353c20c7/15f8d042/20250527_meeting_executive_guideline_draft_05.pdf
- 内閣府「AI事業者ガイドライン案(第1.0版)概要」 https://www8.cao.go.jp/cstp/ai/ai_senryaku/8kai/siryo2.pdf
- 立命館大学 学び支援サイト「生成系AI(人工知能)の利用にあたって」 https://www.ritsumei.ac.jp/pathways-future/course/ai_guideline.html
- リコージャパン 中小企業応援サイト「生成AI利用ルールとは? 安全な運用に役立つガイドラインの作り方」 https://www.ricoh.co.jp/magazines/smb/column/007289/
- TSクラウド「生成AIガイドライン」 https://googleworkspace.tscloud.co.jp/gemini/gen-ai-guidelines
- Alphakt「ガイドライン策定前の利用実態の棚卸し手法」 https://www.google.co.jp/goto?url=CAESegHrOzAV52JOaIZ_JPxMvBVRqEnKr1ApudPiJmz7MUOWBJaMd_KI_9TXLXsJ2mR_KEqT6zgowUAREh4oK8zc9eK7WzTpM5beHhEGo_bgRRGc4NCfuE5AaKmri5m0WUH-HpWXVmjo0m0LKQKyEqocz7YJS72GSbuZ4n82
Read next
あわせて読みたい
-
AIの種類とは?特化型・汎用型から生成AIまでわかりやすく解説
AIの種類とは、AI(人工知能)を「どこまでできるか(能力)」「何に使うか(用途)」「どう学ぶか(学習方式)」といった軸で分けた分類のことです。よく使われる分類...
-

AIが判断する仕組みとは?学習からデータ・モデル・推論まで解説
AIの仕組みとは、大量のデータから規則性を学んで「モデル」を作り(学習)、そのモデルに新しいデータを入力して答えを出す(推論)という2段階の流れのことです。Ch...
-
ニューラルネットワークとは?仕組みと種類(DNN・RNN)をわかりやすく解説
ニューラルネットワークとは、人間の脳の神経細胞(ニューロン)が信号を伝え合う仕組みを手がかりに作られた、入力から出力への複雑な対応関係(非線形関数)をデータから...