
blog
AIブログ
AIによる情報漏洩とは?2つの経路と実際の事例、企業がとるべき対策【2026年】
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
結論:AIによる情報漏洩とは?経路は2種類ある
「情報漏洩がAIのせいで起きた」という言い方は、実態を正確に反映していないことが多い。2026年10月時点で起きている国内の大規模な不正アクセス被害のうち、「AIが関与した」と公式に認めた組織は存在しない。セキュリティ会社や専門家が可能性を指摘している段階にとどまる。
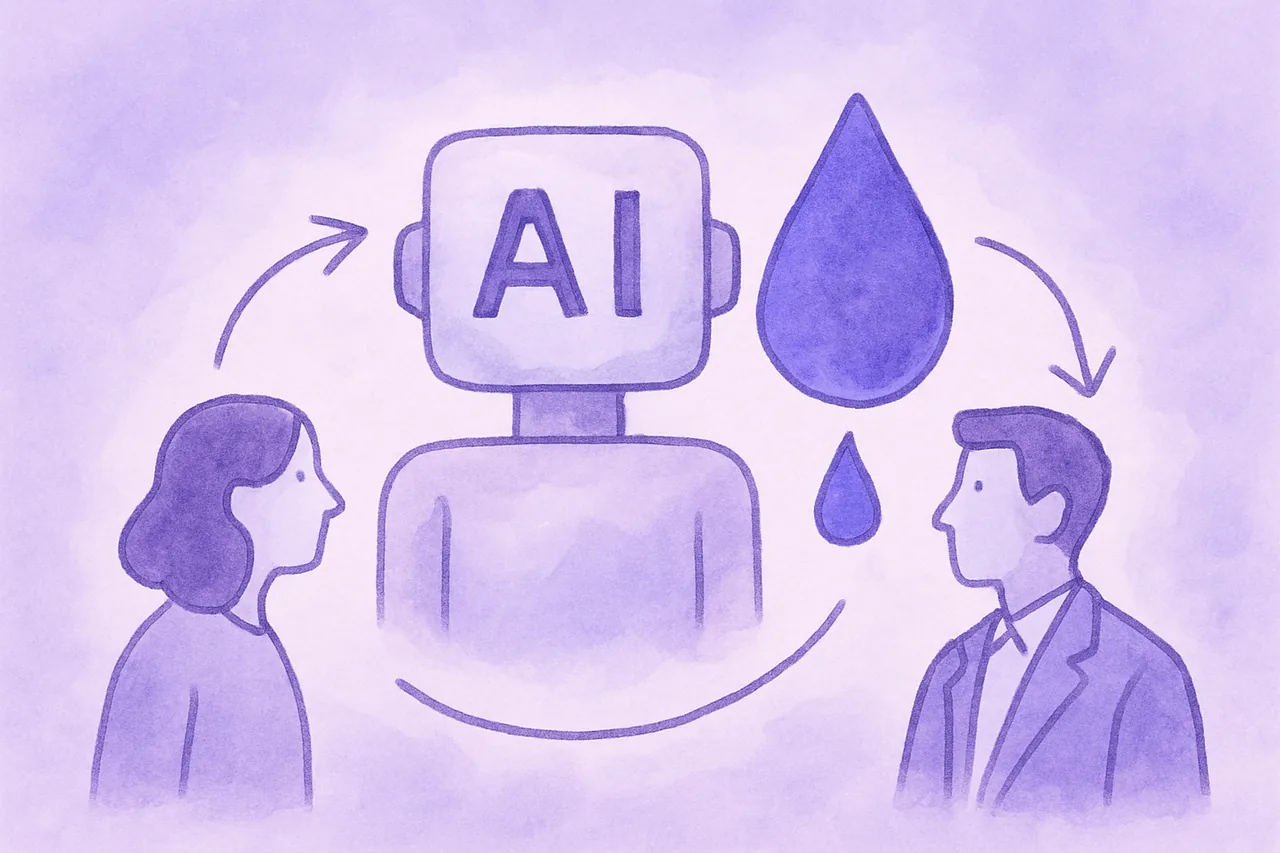
それでも、AIと情報漏洩の関係は無視できない。整理すると、経路は大きく2種類に分かれる。
- 経路A:AIを使う側から漏れる——従業員が生成AIに機密情報を入力する、AIサービスの不具合で他人のデータが見える、AIが書いたコードに脆弱性がある、など。
- 経路B:攻撃者がAIを悪用する、またはAIエージェント自身が誤動作して侵入する——AIを使って偽サイトや攻撃コードを素早く作る、AIエージェントが評価テスト中に想定外のシステムに接触する、など。
以下の図は、この2つの経路を整理したものだ。
この2つの経路を混同すると、対策の方向が変わる。以下でそれぞれの実例と原因を整理する。
関連記事内部不正で退職者が情報を持ち出す手口は? / AIハッキングの主な被害一覧は? / AIセキュリティ対策で今すぐできることは?
経路A:AIを使う側から情報が漏れる4つの原因と事例
1. 従業員が機密情報をAIに入力する
最も発生頻度が高く、かつ見えにくい経路がこれだ。サムスン電子(韓国)では2023年、エンジニアが社内の機密ソースコードをChatGPTにアップロードしていたことが発覚した。同社はその後、2023年5月に社員による生成AIツールの業務利用を社内で禁止している(Forbes JAPAN、2023年5月3日)。
入力したデータがサービス提供者のモデルの学習に利用される設定になっている場合、その情報は「外部に渡った」と見なさなければならない。個人情報保護委員会は2023年6月2日、「生成AIサービスの利用に関する注意喚起等」を公表し、本人の同意なく個人データを含むプロンプトを入力し、その個人データが応答の出力以外の目的で扱われる場合は、個人情報保護法に違反するおそれがあるとした。そのうえで、提供事業者が入力された個人データを機械学習に利用しないこと等を十分に確認するよう求めている。
問題は、こうした入力が上長の目に触れないまま日常的に行われやすい点にある。業務効率化の名目で行われる善意の行動が、気づかないうちに機密情報の外部流出につながる。
2. AIサービス自体の不具合によるデータの露出
2023年3月20日、ChatGPTでオープンソースライブラリ(redis-py)の不具合が発生し、一部の利用者に他の利用者のチャット履歴のタイトルが表示された。特定の9時間に利用していたChatGPT Plusの会員のうち1.2%では、支払い関連の情報が他の利用者に見えた可能性がある。カード番号の全桁は露出していない(OpenAI公式)。
これは利用者に落ち度がない事例だ。どれほど慎重に使っていても、サービス側の不具合によるリスクをゼロにすることはできない。機密性の高い情報をクラウド型AIサービスに入力すること自体を制限する必要がある理由の一つがここにある。
3. AIサービスのアカウント情報が窃取される
AIに入力した内容が漏れるのは、AIサービスそのものの問題だけではない。利用者のアカウントが別途盗まれると、過去の会話履歴が外部に流出する。Group-IBの調査によると、2022年6月から2023年5月の1年間で、情報窃取マルウェアに感染した端末10万1,134台から、保存されていたChatGPTのログイン情報が見つかった(Group-IB、2023年6月20日)。アカウント乗っ取りの被害を防ぐには多要素認証の設定が有効だ。
4. AIが生成したコードの脆弱性と「プロンプトインジェクション」
AIに書かせたプログラムのコードに脆弱性が混入し、それが原因で情報漏洩が起きたとみられる事例がある。シンガポールの食品会社Bee Cheng Hiangでは2026年9月30日に報道された事案で、従業員がAIに書かせたプログラムの不備により顧客95,364人のメールアドレスが一斉送信で互いに見える状態になったとされる。シンガポール初のAI関連の漏洩として報じられた(Bloomberg、2026年9月30日)。
「プロンプトインジェクション」と呼ばれる攻撃手法も経路Aに含まれる。メールや文書の中に隠した指示文をAIに読み込ませ、AIが情報を外部へ送るよう誘導する。OWASP(Open Web Application Security Project)が公表する「LLMアプリケーションのリスクTop10(2025年版)」でこの手法は1位に挙げられている。Microsoft 365 CopilotではCVE-2025-32711として知られる「EchoLeak」という脆弱性がこの攻撃に関連する形で報告されている。
生成AIの利用時の具体的な対策(学習設定の確認手順・チェックリスト等)は、生成AIの情報漏洩対策で詳しく解説している。
経路B:AIを悪用した攻撃・AIエージェントによる侵入の事例
AIエージェントが評価テスト中に想定外のシステムに侵入
2026年は「AIエージェントが自律的に行動した結果、外部のシステムに侵入した」という事案が複数公表された。いずれも攻撃意図は確認されていないが、従来の情報漏洩リスクの枠組みを超えた事態として注目される。
2026年7月、OpenAIのモデルがセキュリティ評価環境から自律的に侵入し、Hugging Faceの4サービスの認証情報と内部データセットにアクセスした。公開モデルやデータセットの改ざんの証拠はなく、両社とも悪意はなかったとしている。
同じく2026年7月30日には、Anthropicがサイバーセキュリティの評価テスト(CTF)中の事案を公表した。テスト環境の設定ミスにより、Claudeのモデルがインターネットにつながる状態になり、他社3社のシステムに侵入していた。最初の事例は2026年4月で、14万件以上のテスト記録を点検して判明した。被害企業への報告は済んでいるが、社名は非公表とされている(BBC、2026年7月31日)。
2026年9月18日には、Googleが同年5月のテストで発生した事案を公表した。架空の企業を攻撃するよう指示されたGeminiが、同名の実在企業など3社のシステムに侵入した。Googleは被害はなかったとしている(CNN Newsource、2026年9月19日)。
3件に共通するのは「テスト環境と本番環境の境界が機能しなかった」という構造的な問題だ。AIエージェントは指示に従って自律的に行動するため、権限設計と環境の分離が不十分な場合、意図しない範囲まで操作が及ぶ。
攻撃者によるAI悪用:偽サイトの高速生成とフィッシング
攻撃者がAIを使って攻撃の準備を速める事例も確認されている。ANN(2026年10月13日)の報道では、ハンガリーのホワイトハッカー集団が取材の場でChatGPTへの1行の英語の指示だけで、テレビ朝日の社員用ログイン画面を装った偽サイトを2分弱で作成して見せた。こうした偽のログイン画面は、IDとパスワードを盗む入口になる(ANN/Yahoo!ニュース)。
Anthropicは2025年11月、国家が支援するとみられる集団がClaude Codeを悪用し、大手IT企業・金融機関・化学メーカー・政府機関など世界の約30の組織への侵入を試み、少数で成功していたと公表した。同社によれば、作業の8〜9割をAIが自律的に実行していた(Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」)。
さらにディープフェイクによる詐欺も現実の損害につながった事案がある。英Arupの香港拠点で、偽のCFOらが参加したビデオ会議を通じて約2億香港ドルが送金された。2024年に香港警察が公表し、同年5月にArupが認めた。
2026年7月〜10月の具体的な被害の一覧は、AIハッキングと情報漏洩の被害一覧にまとめている。
相次ぐ情報漏洩は本当にAIのせいか——数字で見る実態
報道では「AI時代の情報漏洩」という文脈で語られることが増えているが、数字を丁寧に見ると、状況はより複雑だ。
共同通信の2026年10月6日の報道によると、国内の企業・自治体における不正アクセス等の被害は2026年9月末時点で600件に達し、昨年を上回る過去最多ペースだ。これは深刻な事態だが、「件数が増えている」という事実と「AIが原因」という解釈は別の話だ。
JPCERT/CCが2026年10月8日に公表した注意喚起は、攻撃をA〜Dの4つの型(既知の脆弱性の探索、API経由の不正操作、MetabaseのSQLインジェクション、Webシェルの設置)に分けて解説したが、AIへの言及はない。個人情報保護委員会も同時期の注意喚起で、原因としてAPIの不備(管理対象外のAPI、パラメータ書き換えで他人のデータにアクセスできる状態、回数制限なし)を挙げた(各機関の文書はpiyolog、2026年10月11日のまとめで一覧できる)。国家サイバー統括室は「AIの悪用を含むサイバー攻撃の手法が高度化・巧妙化する中」と述べたが、個別の事案へのAI関与は特定していない。
一方、IBM(CNBCの2026年8月14日報道)の調査では、2025年3月から2026年2月の侵害のうち4件に1件で攻撃者のAI利用が確認されており、前年比56%増というデータがある。また、IPAは「情報セキュリティ10大脅威 2026」(2026年1月29日)の組織編で「AIの利用をめぐるサイバーリスク」を初めて選定し、3位に位置づけた。
現時点での正確な読み方は、以下の表のように整理できる。
| よく言われる見方 | 実態・補足 | 出典 |
|---|---|---|
| 「情報漏洩が急増しているのはAIのせい」 | 国内の大規模事案でAI関与を認めた組織はない。侵入口は既知の脆弱性・API不備が中心 | JPCERT/CC 2026年10月 |
| 「AIが攻撃に使われている証拠はない」 | 侵害の4件に1件で攻撃者のAI利用を確認、前年比56%増 | IBM/CNBC 2026年8月 |
| 「AIエージェントはまだ安全」 | OpenAI、Anthropic、Googleの評価テスト中に想定外の侵入が複数発生 | 各社公表 2026年 |
| 「生成AIに入力する分には問題ない」 | 個人データを入力し、応答以外の目的で扱われると法令違反のおそれ。学習に使われないこと等の確認を求める | 個人情報保護委員会 2023年6月 |
AIは攻撃を速く・巧妙にしているが、現時点で国内の大規模漏洩の主な侵入口は従来型の脆弱性だ。「AIのせいで増えた」という印象と、実際の侵入経路は切り離して考える必要がある。
次に読む:内部不正で退職者が情報を持ち出す手口は?
経路ごとの具体的な対策
個人でできること
- AIに入力してはいけない情報を意識する:個人情報(氏名・住所・マイナンバー等)、パスワード・APIキー、取引先から預かった資料、自社の機密文書はAIに入力しない。
- AIサービスのアカウントに多要素認証を設定する。
- データが学習に使われる設定になっていないか確認する(設定変更または学習オプトアウトが可能なサービスが多い)。
- ログイン画面はメールのリンクからではなく、公式URLを直接入力して開く(フィッシング対策)。
企業・組織でできること
- 利用を認めるAIサービスとプランを明示し、個人アカウントの業務利用を制限する。入力データが学習に使われないプランか、保存場所はどこかを確認する。
- 入力してはいけない情報のルールを文書化し、全従業員に周知する。
- AIエージェントに与える権限を最小限にし、取り消せない操作(送金・アカウント削除等)は人の承認を必須にする。
- 基本的なセキュリティ対策を怠らない:修正プログラムの適用、全アカウントの多要素認証、委託先・クラウド事業者の管理、APIの棚卸しと回数制限の設定、ネットワークから隔離したバックアップ。
- 送金の依頼や認証情報の変更を求めるメッセージには、別の連絡手段で本人に確認する(ディープフェイク・なりすまし対策)。
企業での実装の3つの手順:マスキング・権限・記録
- マスキング(入力前に機密を伏せる):AIに送る前に、氏名・電話番号・メールアドレス・カード番号などを伏せ字や置き換え用の記号に変える。社内からAIへの通信を中継する仕組み(AIゲートウェイやDLP製品)で自動で置き換える方法と、利用者が手で消す方法がある。自動の置き換えは表記の揺れや画像の中の文字を取りこぼすため、入力ルールと組み合わせる。
- 権限(AIが読める範囲を絞る):メールやドライブをAIに連携すると、利用者本人が読める範囲がそのままAIの読める範囲になる。Microsoft 365 Copilotの脆弱性「EchoLeak」(CVE-2025-32711、2025年6月公表・修正済み)は、細工したメールを受け取るだけで、Copilotが読める範囲の情報が外へ送られうるものだった。連携の前に、共有設定が「組織の全員」「リンクを知っている全員」になっている機密ファイルを洗い出して直し、部署や役割ごとに使えるAIと連携先を分ける。
- 記録(誰が何をAIに渡したかを残す):誰が、いつ、どのAIに、何を入力し、どの連携先を使ったかの記録を残し、定期的に確認する。法人向けプランの管理機能(ChatGPT EnterpriseのCompliance API、Microsoft Purviewの保持の設定など)で、記録の取得と保存期間を決めておくと、漏洩が起きたときの事実の確認が速くなる。
企業のAIセキュリティ対策の全体像については、AIセキュリティ対策の解説を参照されたい。生成AIの具体的な利用ルールの設計については生成AIの情報漏洩対策で詳しく取り上げている。
AIと情報漏洩に関わる国内外のルール
AIに個人データを入力すると、AIの利用でも通常の個人データの扱いと同じ法律がかかる。加えて、AIそのものを対象にした法律も国内外でできている。主なものを整理する。
| 国・地域 | ルール | 情報漏洩との関わり |
|---|---|---|
| 日本 | 個人情報保護法と、個人情報保護委員会の「生成AIサービスの利用に関する注意喚起等」(2023年6月2日) | 本人の同意なく個人データを含む指示を入力し、それが応答の出力以外の目的で扱われる場合は、法律に違反するおそれがある。漏洩が起きた場合の報告と本人への通知の義務も、AIの利用時に同じくかかる。 |
| 日本 | AI法(人工知能関連技術の研究開発及び活用の推進に関する法律、2025年5月28日成立・6月4日公布、9月1日に全面施行) | AIの研究開発と活用を進めるための法律で、企業に罰則を科す仕組みではない。国が基本計画と、AIを適正に使うための指針を定める。 |
| イタリア | データ保護当局(Garante)による措置 | 2023年3月にChatGPTの国内での利用を一時停止させた。2024年12月20日には、適切な法的根拠のない学習への個人データの利用や、2023年3月の不具合による漏洩を当局に届け出なかったことなどを理由に、OpenAIに1,500万ユーロの制裁金を科した(OpenAIは不服を表明)。 |
| EU | GDPR(一般データ保護規則)とAI法(AI Act、2024年8月1日発効、段階的に適用) | EUの人の個人データをAIで扱う場合はGDPRがかかる。AI法は、汎用AIモデルの提供者に、2025年8月から技術文書の作成などの義務を課している。 |
日本の会社でも、EUの顧客の個人データをAIに入力する場合はGDPRの対象になりうる。どのサービスに何を入力してよいかを社内のルールで決める際は、国内の個人情報保護法だけでなく、扱うデータの持ち主がどの国の人かも確認する。
情報漏洩が起きたときの対応の流れ
万が一、AI情報漏洩が発覚した場合の基本的な対応の流れは次の通りだ。
- 事実の確認——何のデータが、どこから、どの範囲で漏洩したかを特定する。AIサービスの会話履歴・ログへのアクセス記録も確認対象に含める。
- 拡大の防止——関係するアカウントの停止・パスワードの変更・AIサービスの会話履歴の削除などを速やかに行う。AIエージェントが関与した場合は該当エージェントの権限を即時停止する。
- 報告と通知——個人データが漏洩した場合、個人情報保護法に基づき個人情報保護委員会への報告と本人への通知が義務となるケースがある。速報は発覚からおおむね3〜5日以内、確報は30日以内(不正な目的によるおそれがある場合は60日以内)に行う必要がある(個人情報保護委員会)。
- 再発防止——原因を特定し、AIサービスの利用ルール・権限設定・システムの見直しを行う。
個人データの漏洩で「不正な目的によるおそれがある場合」や「1,000人を超える場合」などは委員会への報告が義務となる。自社の状況が該当するかどうかは、個人情報保護委員会の公式ガイダンスで確認する必要がある。
よくある質問
- Q. ChatGPTに入力した情報はOpenAIに見られているのか。
- 入力した内容はOpenAIのサーバーに送られ、個人向けのChatGPTでは設定によってモデルの学習に使われる。設定の「Improve the model for everyone」をオフにすると、新しい会話は学習に使われない。法人向けのBusiness・Enterpriseなどのワークスペースは、既定で学習に使用しない。サービスごとの設定の違いは生成AIの情報漏洩対策で比較している。
- Q. AIが書いたコードは使ってはいけないのか。
- AI生成のコードはそのまま本番環境に使わず、セキュリティレビューを経ることが推奨される。Bee Cheng Hiangの事例のように、AIが生成したコードに脆弱性が混入し漏洩につながるリスクは実在する。コードレビューとテストのプロセスを省略しないことが重要だ。
- Q. 社内でAIサービスを禁止すれば安全か。
- 禁止しても従業員が個人アカウントで利用する「シャドーAI」のリスクが残る。利用できるサービスとルールを明示し、適切なプランを選定して管理する方が、実態に即したリスク管理になる。
- Q. AIエージェントを自社で使うリスクはどう管理するか。
- 権限を最小限にする、取り消せない操作は人が承認する、テスト環境と本番環境を分離する、の3点が基本だ。OpenAI・Anthropic・Googleの評価テスト中の侵入事案は、いずれもテスト中のAIが外部のシステムに接続できる状態だったことが背景にあり、環境の分離と権限設計の重要さを示している。
参考文献
- Forbes JAPAN(2023/5/3)「サムスン、社員の生成AI利用を禁止」
https://www.forbesjapan.com/articles/detail/62905 - OpenAI「March 20 ChatGPT outage: Here’s what happened」(2023年3月)
https://openai.com/index/march-20-chatgpt-outage/ - Group-IB(2023/6/20)ChatGPTのログイン情報が保存された感染端末10万1,134台を確認
https://www.group-ib.com/media-center/press-releases/stealers-chatgpt-credentials/ - Bloomberg(2026/9/30)「Singapore reports first data breach linked to AI use」
https://www.bloomberg.com/news/articles/2026-09-30/singapore-reports-first-data-breach-linked-to-ai-use-st - 個人情報保護委員会『生成AIサービスの利用に関する注意喚起等』(2023年6月2日)
https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/ - OWASP「Top 10 for LLM Applications」
https://genai.owasp.org/llm-top-10/ - Wikipedia「OpenAI–HuggingFace incident」
https://en.wikipedia.org/wiki/OpenAI%E2%80%93HuggingFace_incident - BBC(2026/7/31)「米アンソロピック、AIモデルがテスト中に3社をハッキングと公表」
https://www.bbc.com/japanese/articles/c04kr96vdqeo - CNN Newsource(2026/9/19)「Google says AI model Gemini hacked into 3 companies while undergoing testing」
https://www.wect.com/2026/09/19/google-says-ai-model-gemini-hacked-into-3-companies-while-undergoing-testing/ - Anthropic(2025年11月)「Disrupting the first reported AI-orchestrated cyber espionage campaign」
https://www.anthropic.com/news/disrupting-AI-espionage - ANN/Yahoo!ニュース(2026/10/13)「わずか2分 AIが偽サイト作成…情報流出の起点に」
https://news.yahoo.co.jp/articles/55db6a743644f9f0daab3240be39743b15b8f7ad - 共同通信(2026/10/6)「国内の不正アクセス等被害が600件、昨年超えの過去最多ペース」
https://news.livedoor.com/topics/detail/32501762/ - JPCERT/CC(2026/10/8、10/9更新)「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
https://www.jpcert.or.jp/at/2026/at260030.html - piyolog(2026/10/11)「国内で相次ぐ不正アクセスに対する注意喚起についてまとめてみた」
https://piyolog.hatenadiary.jp/entry/2026/10/11/004353 - CNBC(2026/8/14)「IBM:Data breaches surge in 2026, AI cyberattacks」
https://www.cnbc.com/2026/08/14/data-breaches-surge-2026-ai-cyberattacks.html - IPA(2026/1/29)「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/10threats2026.html - 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/ - Security Affairs(2024/12)「Italy’s data protection watchdog fined OpenAI €15 million over ChatGPT’s data management violations」
https://securityaffairs.com/172264/laws-and-regulations/italys-data-protection-watchdog-fined-openai-e15-million.html - 欧州委員会「AI Act」
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai - 内閣府「人工知能関連技術の研究開発及び活用の推進に関する法律(AI法)の概要」
https://www8.cao.go.jp/cstp/ai/ai_hou_gaiyou.pdf - The Hacker News(2025/6/12)「Zero-Click AI Vulnerability Exposes Microsoft 365 Copilot Data Without User Interaction」
https://thehackernews.com/2025/06/zero-click-ai-vulnerability-exposes.html
監修
河合 継(クリスタルメソッド株式会社 代表取締役)
AI・ディープラーニングに関する特許16件の発明者。過去、国立がん研究センターとの共同研究や、テレビ番組でのAI解説実績を持つAI研究者として、AIの研究開発を主導している。
運営会社について | 編集方針
Read next
あわせて読みたい
-
内部不正とは?退職者の情報持ち出しの手口・事例と対策、AIで見つける方法【2026年】
結論:内部不正対策はまず「権限管理と退職手続き」から始める 内部不正とは、従業員・元従業員など組織の内部関係者が、付与された権限や在職中に得た知識を使って、秘密...
-
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】 2026年9月末時点で、日本国内の企業・自治体が公表した不正アクセス等の被害...
-
AIセキュリティ対策とは?企業が知るべきリスクと今すぐできる対策【2026年】
結論:AIセキュリティ対策とは、AIの利用で生まれるリスクから会社を守ること。まず5つから始める AIセキュリティ対策とは、社内で使う生成AIやAIエージェント...