
blog
AIブログ
Brotli脆弱性CVE-2026-111497——悪用確認済み、至急バージョン更新を
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
CVE-2026-111497の要点——Brotliデコーダで何が起きているか
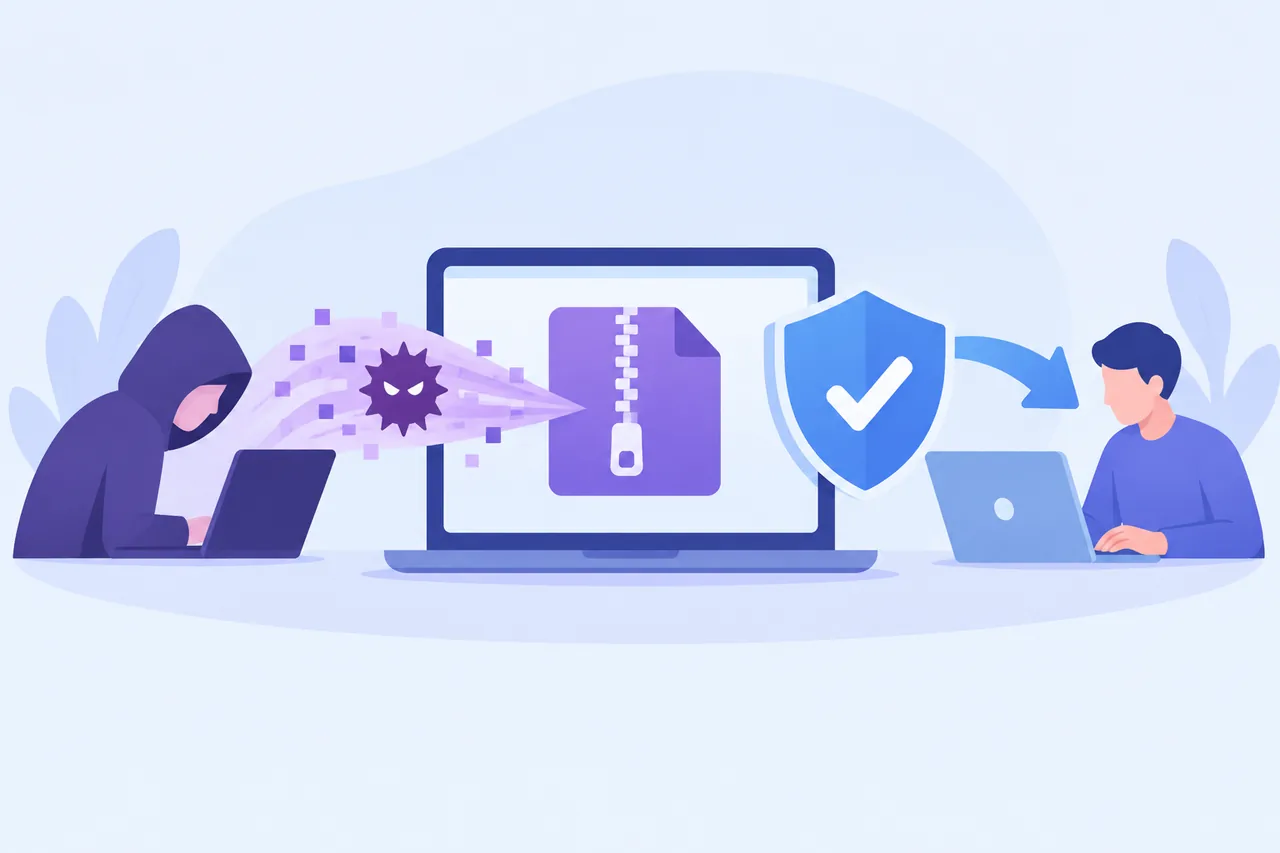
2026年10月22日、GoogleはBrotli圧縮ライブラリに範囲外書き込みを主とする脆弱性(CVE-2026-111497)を公開した(最終更新:2026年10月28日)。採番元のCNA(CVE Numbering Authority)はGoogle自身であり、CVSS 4.0スコアは9.2(Critical)に達する(CVE公式記録、cve.org)。
欠陥の核心は、Brotliデコーダ(c/dec/decode.c)における二種類の弱点の複合にある。CWE-787(Out-of-bounds Write:範囲外書き込み)とCWE-252(Unchecked Return Value:戻り値未検査)が重なった構造であり、リモートの未認証攻撃者が不正に生成したBrotli圧縮ストリームを送るだけで、隣接するデコーダ状態メモリを破壊できる。CVSSの攻撃ベクタはネットワーク経由(AV:N)、認証不要(PR:N)、ユーザ操作不要(UI:N)と評価されている。
影響は三層に分かれる。機密メモリ内容の漏洩(情報窃取)、サービス拒否(DoS)によるプロセスクラッシュ、そして任意コード実行(RCE)の可能性——すなわち攻撃者がサーバ上で任意の処理を走らせられる状態だ。
関連記事AIセキュリティ対策とは?企業のリスクと対策 / AIによる情報漏洩とは?原因・事例と企業の対策
影響バージョンと修正版——Node.jsへの波及も確認
CVE公式記録(cve.org)に基づく影響範囲と修正版は以下のとおりだ。
| 系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 1.0.x系 | 1.0.3 以上 1.0.10 未満 | 1.0.10 |
| 1.1.x系 | 1.1.0 以上 1.1.1 未満 | 1.1.1 |
| 1.2.x系 | 1.2.0 以上 1.2.1 未満 | 1.2.1 |
Brotliライブラリを直接組み込んでいる環境に加え、Node.jsの組み込みBrotliデコーダにも同様の欠陥が存在することが確認されている。node:zlibでBrotliデータを展開するアプリケーションでは、攻撃者が供給したデータによりプロセスメモリが破壊され、クラッシュ・メモリ漏洩・遠隔コード実行につながる可能性がある(Node.js公式セキュリティリリース、nodejs.org)。Node.jsの影響対象バージョンは22.x、24.x、26.xの三系列であり、Brotliライブラリ単体の更新だけでは不十分な場合がある。
また、brotliリポジトリのリリースv1.2.7(GitHub / andybalholm)では、無効なストリームをより早期に検出・報告するよう修正が加えられており、GoogleのコミットID 0ed4268a を取り込んだポートとなっている。
Ubuntu・Debian・RHELなどのディストリビューション経由でBrotliを使っている場合、上流(本家)のバージョン番号と配布パッケージのバージョン番号は対応しない。各ディストリビューションのセキュリティアドバイザリを個別に確認し、その修正済みパッケージバージョンで判断する必要がある。ディストリビューションの修正状況はここに記載している事実の範囲外であるため、各ベンダーの公式告知を参照してほしい。
自社が対象か判断がつかない場合は、お使いの製品と版の情報をお送りいただければ、公式情報をもとに対象かどうかの目安をお伝えします(無料相談)。
次に読む:AIハッキングの被害は?日本・世界の主な一覧
CISA KEV掲載と悪用確認——対処の優先順位を上げるべき根拠
CVE-2026-111497は2026年10月27日にCISAのKEV(Known Exploited Vulnerabilities Catalog)に追加された(CISA KEV、cisa.gov)。CISAがKEVへの掲載を行うのは「実際の悪用が確認された」場合に限られており、この事実そのものが対処優先順位を引き上げる強力な根拠となる。
CISAが定めた対処期限は2026年11月10日だ。これは米国連邦政府機関向けの期限であり、日本企業への義務ではない。
悪用確率の統計的推定値(EPSS)は0.8264(2026年10月29日時点)、パーセンタイルは0.99665だ。これは既知の脆弱性の中で上位約0.3%に位置する悪用リスク水準への分類を示す推定値であり、実際に悪用されることを保証する数値ではない。しかし脆弱性対処の優先順位付けにあたっての有力な参考指標となる。
CISAが示す必要な対処の骨子は、ベンダーの指示に従いミティゲーションを適用すること、BOD 26-04のパッチ適用ガイドラインに準拠すること、そしてミティゲーションが取れない場合は製品の使用を停止することだ。KEV掲載は「悪用が確認された」事実を示すが、読者の組織環境が必ずしも影響を受けるとは限らない。次節の対処手順で自組織の影響範囲を先に確認することを勧める。
日本の企業・運用担当者が今取るべき対処手順
Brotli脆弱性CVE-2026-111497への対処は、次の順序で進めることが実務的に適切だ。
第一に、影響範囲の棚卸し。自社のサーバ・コンテナ・Webアプリケーション・Node.jsランタイムで使用しているBrotliライブラリのバージョンを確認する。影響を受けるのは1.0.3以上1.0.10未満、1.1.0以上1.1.1未満、1.2.0以上1.2.1未満の各系列だ。パッケージマネージャ経由(npm、apt、yumなど)でインストールされているケースでは、それぞれの管理ツールでバージョンを確認する。Node.jsを使っている場合は22.x・24.x・26.xが影響対象系列に当たる。
第二に、修正版への更新。Brotliライブラリは1.0.10、1.1.1、または1.2.1へ更新する(CVE公式記録より)。Node.jsについては各系列の修正済みリリースへの更新が必要であり、Node.js公式のセキュリティリリースページで対象バージョンを確認する(nodejs.org セキュリティリリース)。
第三に、外部公開サービスの優先順位付け。インターネットに露出しているサービスから優先して対処する。外部公開中のサービス一覧を作成し、更新の順序を明示化する。
第四に、配布パッケージ固有の確認。ディストリビューション経由でBrotliを入手している場合、各ディストリビューションのセキュリティアドバイザリに記載された修正済みパッケージバージョンで判断する。上流の版番号とディストリビューションの版番号を直接比較しないこと。
第五に、公式の回避策について。CVE公式記録・ベンダー告知に基づく限り、修正版への更新以外に公式の回避策は確認されていない。更新を直ちに適用できない環境についても、事実シート・ベンダー告知の範囲では公式の回避策は確認されていない。
対処後は修正版が正しく反映されているかを確認する。CISAは必要な対処として、ベンダーの指示に従ったミティゲーションの適用に加え、CISAの「Forensics Triage Requirements」への準拠を求めている。
参考文献
- CVE公式記録(cve.org / CNA: Google) — https://www.cve.org/CVERecord?id=CVE-2026-111497
- NVD(National Vulnerability Database) — https://nvd.nist.gov/vuln/detail/CVE-2026-111497
- CISA Known Exploited Vulnerabilities Catalog — https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- Node.js 公式セキュリティリリース(October 2026) — https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
- brotli リポジトリ リリース v1.2.7(GitHub / andybalholm) — https://github.com/andybalholm/brotli/releases/tag/v1.2.7
重大な脆弱性が出たら、メールでお知らせします
悪用が確認された重大な脆弱性が出たときだけ送ります(頻繁には送りません)。無料・配信停止はメール内のリンクからいつでもできます。
脆弱性への対応・AIセキュリティでお困りの方へ
クリスタルメソッドは、脆弱性情報の監視とお知らせ、AIセキュリティのご相談、AIを業務に取り入れる際のセキュリティを学ぶ研修をお受けしています。「使っている製品が対象か分からない」「社内でAIを使うときの注意点を整理したい」といった段階からご相談いただけます。
- 無料相談・お問い合わせ:ご相談はこちら
- 提供内容と料金:脆弱性の監視サービス
Read next
あわせて読みたい
-

AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】 2026年9月末時点で、日本国内の企業・自治体が公表した不正アクセス等の被害...
-

AIセキュリティ対策とは?企業が知るべきリスクと今すぐできる対策【2026年】
結論:AIセキュリティ対策とは、AIの利用で生まれるリスクから会社を守ること。まず5つから始める AIセキュリティとは、AIに関わるサイバーリスクから組織を守る...
-

AIによる情報漏洩とは?生成AIで漏れる原因・事例と、2つの経路・企業の対策【2026年】
結論:AIによる情報漏洩とは?経路は2種類ある AIによる情報漏洩とは、AIを使った結果、あるいはAIが関わった攻撃によって、個人情報や社内の機密情報が外部に出...