
blog
AIブログ
RHOAIの認可欠陥CVE-2026-117574——他テナントAPIキー流用の危険性
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
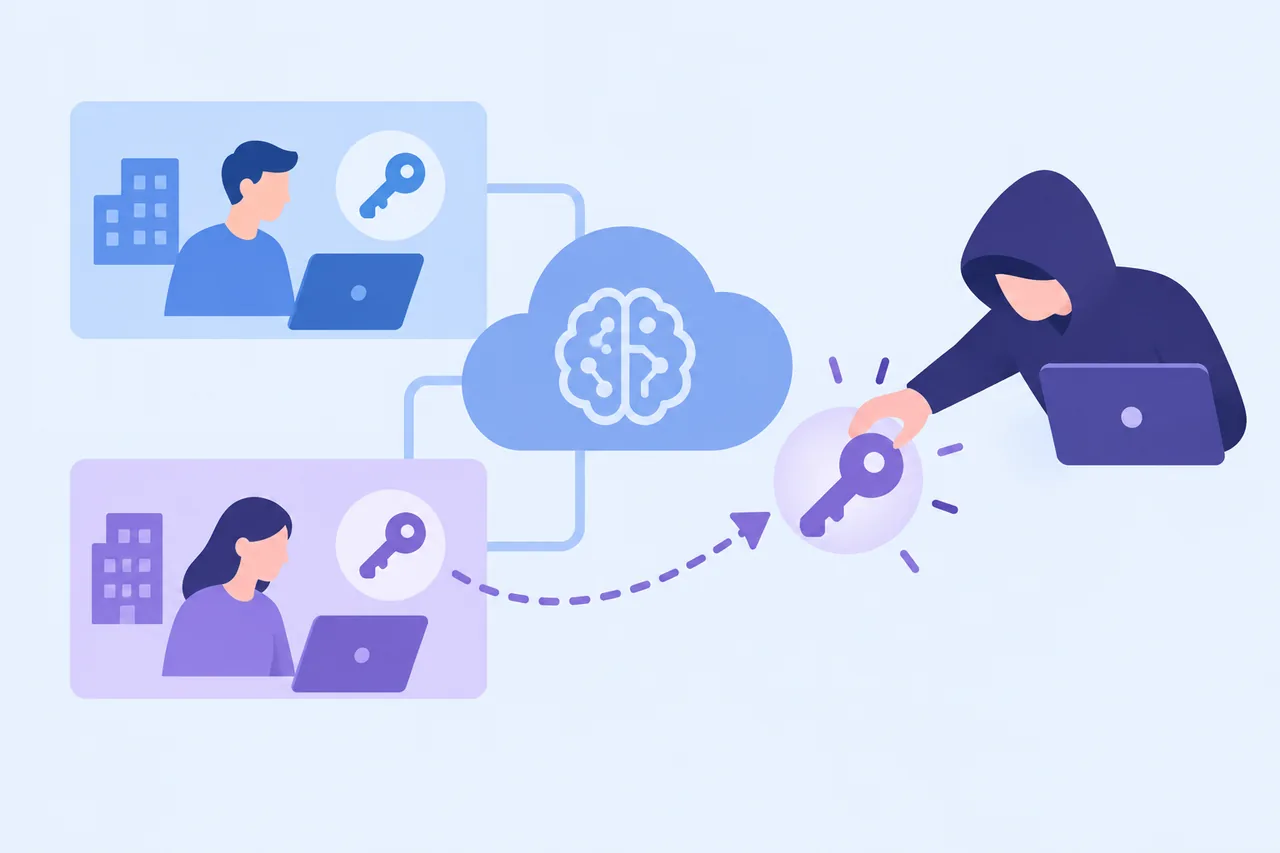
Red Hat OpenShift AI (RHOAI) 脆弱性CVE-2026-117574が示す認可欠陥の本質
2026年10月28日、Red Hat OpenShift AI(以下RHOAI)のAIゲートウェイコンポーネントに、深刻な認可欠陥が報告された。CVE識別子はCVE-2026-117574、CVSS v3.1スコアは9.1(CRITICAL)であり、採番機関(CNA)はRed Hatである(出典:cve.org — CVE-2026-117574)。
欠陥が存在するのはai-gateway-payload-processingコンポーネントである。このコンポーネントは、クライアントからのリクエストを受け取り、クラスタ上の各テナントが登録したLLMプロバイダーへリクエストを転送する役割を担う。問題はその転送処理の前段にある。
具体的には、pkg/plugins/model-provider-resolver/plugin.goの101〜138行目(コミットID 547d2f6d3b2789446654b7a03fc43a19c56ade2a)に含まれるProcessRequest関数が、クライアントが指定した:path擬似ヘッダーからセグメント情報(segments[0]=namespace、segments[1]=モデル名)を直接抽出し、クラスタ全体のinfoStoreに対する検索キーとして用いる。この処理において、呼び出し元が当該namespaceへのアクセス権を保持しているかどうかを、プロセス内で検証しない。
結果として、得られたシークレット名・シークレットnamespaceは、認可チェックなしにCycleStateへ書き込まれ、APIキーとしてバックエンドリクエストに注入される。テナントAで正規に認証された利用者が、リクエストのボディまたはヘッダーにテナントBのモデル識別子を指定するだけで、テナントBのAPIキーを使ってLLMリクエストを発行できる状態となる。
弱点の種類はCWE-639(Authorization Bypass Through User-Controlled Key)およびCWE-441(Confused Deputy)に分類される。後者は「権限を持つ代理人(ここではゲートウェイ)が、権限を持たない依頼者のために意図せず処理を実行してしまう」構造上の問題を指す概念であり、今回の欠陥を的確に表している。
同じ種類の脆弱性が他のAI基盤にもあるのかは、Langflow OSSの脆弱性で解説しています。
関連記事VOICEVOX 使い方|インストールから音声生成まで【2026】
この欠陥が企業環境で意味すること——被害シナリオと増幅要因
CVE-2026-117574が実際の企業環境で問題になる場面を、設計上の前提と増幅要因から整理する。
RHOAIのAIゲートウェイは、設計上、Kuadrant AuthPolicyがext_proc実行前に未認可パスを拒否することを前提としている。言い換えれば、AuthPolicyが全パスを漏れなく網羅していれば、外部からの不正アクセスはゲートウェイ手前で遮断される。しかし、AuthPolicyの設定に漏れがある場合、またはext_procのポート9004がクラスタ内外から直接到達可能な場合、前提が崩れる。
さらに、二つの増幅要因が報告されている(出典:cve.org — CVE-2026-117574)。
- FIND-001 / RHOAIENG-69785:クラスタ全体にわたるシークレットアクセスが可能な設計上の問題
- FIND-004 / RHOAIENG-71961:ポート9004に対するNetworkPolicyが存在しない問題
これら二点が重なると、テナントAで認証された呼び出し元が、テナントBのプロバイダーAPIキーを注入され、テナントBのLLMクォータと課金を消費する可能性がある。
EPSS(悪用確率の統計的推定)は2026年10月29日時点で0.0024(パーセンタイル0.147)と低水準にある(出典:cve.org)。CISA既知悪用脆弱性カタログ(KEV)への掲載もなく、現時点で実際の悪用が確認されたという公式報告は存在しない。ただし、EPSSはあくまで統計的な推定であり、特定環境での悪用可能性を保証するものではない。
次に読む:オンプレミスAIの企業導入、セキュリティは?
修正状況とRHOAIを利用する組織が今取るべき対応
Red Hatの開発者は2026年6月29日に、脆弱なパスパラメータとこのコードをアーキテクチャ上の修正として削除する方針を確認しているが、access.redhat.comによると、元のパスベースのルックアップはcommit bac9fb5で削除されたものの、脆弱なメカニズムは現在もリクエストボディのmodelフィールドまたはx-gateway-model-nameヘッダー経由で残存しており、修正済みとは確認されていない(出典:Red Hat CVEページ(2026年10月27日に再評価))。
本稿執筆時点(2026年10月30日)において、配布パッケージ単位での修正済みバージョン番号はベンダー告知に記載がないため、具体的な版番号は断定しない。RHOAIを利用する組織は、Red Hat公式の告知(Bugzilla #2494861)およびCVE公式レコード(cve.org)を直接参照し、最新の修正状況を確認することが求められる。
実務上の対応として、現時点で優先すべき作業を整理する。
- 利用環境の洗い出し:自組織のクラスタでRHOAIのAIゲートウェイ(
ai-gateway-payload-processing)が有効化されているか確認する。マルチテナント構成で運用している場合、影響範囲が広くなる。 - AuthPolicyの網羅性確認:Kuadrant AuthPolicyが全パスをカバーしているか点検する。AuthPolicyの設定漏れが本脆弱性の悪用経路となる。
- ポート9004のアクセス制御確認:ext_procのポート9004がクラスタ外部または不要な内部ネットワークから到達可能になっていないか、NetworkPolicyを確認・補強する。
- シークレットアクセス権の棚卸し:クラスタ全体のシークレットに対するアクセス権を見直し、必要最小限の範囲に絞る。
- 修正版への更新:Red Hat公式告知に修正済み版が示された時点で、速やかに更新計画を立案・実施する。
公式に示された回避策は現時点でベンダー告知に記載がない。上記のAuthPolicyおよびNetworkPolicyによる対処は、公式の回避策として明示されたものではなく、脆弱性の増幅要因を抑制するための運用上の措置として参照されたい。
マルチテナントAI基盤に潜む認可設計の課題——日本企業への示唆
CVE-2026-117574が浮き彫りにするのは、マルチテナント構成でLLMを共有利用するAIプラットフォームに固有のリスク構造である。単一テナント環境では生じない「隣のテナントのAPIキーを流用できる」という被害は、複数部門・複数チームが同一クラスタを共有するエンタープライズ環境で特に深刻度が増す。
日本の大企業においてはOpenShiftをオンプレミスまたはハイブリッドクラウドで運用するケースが少なくない。そのような環境でRHOAIのAIゲートウェイを有効化し、複数の事業部門が個別のLLMサービス契約(OpenAI API等)を持ち込んでいる場合、本脆弱性はAPIキーの横断的な流用と課金被害に直結する可能性がある。
一方、EPSS値が低水準(0.0024)にとどまり、KEVへの掲載もない現状は、直ちに大規模な悪用が広がっているとは言えない状況を示している。ただし、これはCVSSスコア9.1の重大性を軽視してよい根拠ではない。CVSSは攻撃難易度と影響範囲の評価であり、現時点での悪用頻度とは独立した指標である。
また、本件はAIゲートウェイというAIインフラ固有のコンポーネントで発見された欠陥である点も注目に値する。LLMを企業内に組み込むプラットフォーム層のセキュリティは、従来のWebアプリケーションセキュリティとは異なる攻撃面を持つ。テナント分離・認可モデル・シークレット管理の三点は、AIプラットフォームの導入・運用設計において標準的なチェック項目として位置づけることが望ましいと考えられる。
| 項目 | 内容 | 運用上の意味 |
|---|---|---|
| CVSSスコア | 9.1 CRITICAL(CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:L/A:L) | ネットワーク経由・低特権・ユーザー操作不要で成立。対応優先度は高い |
| 攻撃前提条件 | クラスタへの認証済みアクセス+AuthPolicy/NetworkPolicyの不備 | AuthPolicyが完全に網羅されていれば悪用経路は抑制できる |
| 被害の種類 | 他テナントのAPIキー不正利用・LLMクォータ消費・課金被害 | マルチテナント環境で財務的損害に発展する可能性がある |
| CISA KEV掲載 | なし(2026年10月30日時点) | 実際の悪用が確認された情報は現時点で存在しない |
| EPSS | 0.0024(パーセンタイル0.147、2026年10月29日時点) | 統計的悪用確率は低水準。ただし断定的な根拠にはならない |
| 修正方針 | パスベースのルックアップはcommit bac9fb5で削除されたが、ボディ/ヘッダー経由の脆弱なメカニズムは残存(Red Hatが2026年10月27日に再評価) | 修正済みとは確認されていない。Red Hat公式告知を継続確認する |
| 公式回避策 | ベンダー告知に記載なし | AuthPolicy・NetworkPolicyの補強は増幅要因の抑制であり、公式回避策ではない |
自社が対象か判断がつかない場合は、お使いの製品と版の情報をお送りいただければ、公式情報をもとに対象かどうかの目安をお伝えします(無料相談)。
参考文献
- CVE.org — CVE-2026-117574 公式レコード:https://www.cve.org/CVERecord?id=CVE-2026-117574
- Red Hat Bugzilla — Bug 2494861:https://bugzilla.redhat.com/show_bug.cgi?id=2494861
重大な脆弱性が出たら、メールでお知らせします
悪用が確認された重大な脆弱性が出たときだけ送ります(頻繁には送りません)。無料・配信停止はメール内のリンクからいつでもできます。
脆弱性への対応・AIセキュリティでお困りの方へ
クリスタルメソッドは、脆弱性情報の監視とお知らせ、AIセキュリティのご相談、AIを業務に取り入れる際のセキュリティを学ぶ研修をお受けしています。「使っている製品が対象か分からない」「社内でAIを使うときの注意点を整理したい」といった段階からご相談いただけます。
- 無料相談・お問い合わせ:ご相談はこちら
- 提供内容と料金:脆弱性の監視サービス
Read next
あわせて読みたい
-
Langflow OSS 脆弱性 CVE-2026-104339——修正版への移行手順と優先判断
Langflow OSS 脆弱性 CVE-2026-104339 の本質——CVSS 9.8 が示すリスクの構造 2026年10月29日、IBMはオープンソース...
-
オンプレミスAIセキュリティの企業導入——Mistral Large 4が問う自社運用の現実
オンプレミスAIセキュリティ企業導入の転換点:Mistral Large 4のウェイト公開が意味すること 2026年10月29日、フランスのMistral AI...
-
VOICEVOX 使い方|インストールから音声生成まで【2026】
VOICEVOXは無料?商用利用・クレジット表記の結論 VOICEVOXは、商用・非商用を問わず無料で使える音声合成ソフトです。ただし「VOICEVOXを利用し...