
blog
AIブログ
重要インフラ攻撃とAI:被害把握と復旧支援を現場で実装する方法
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
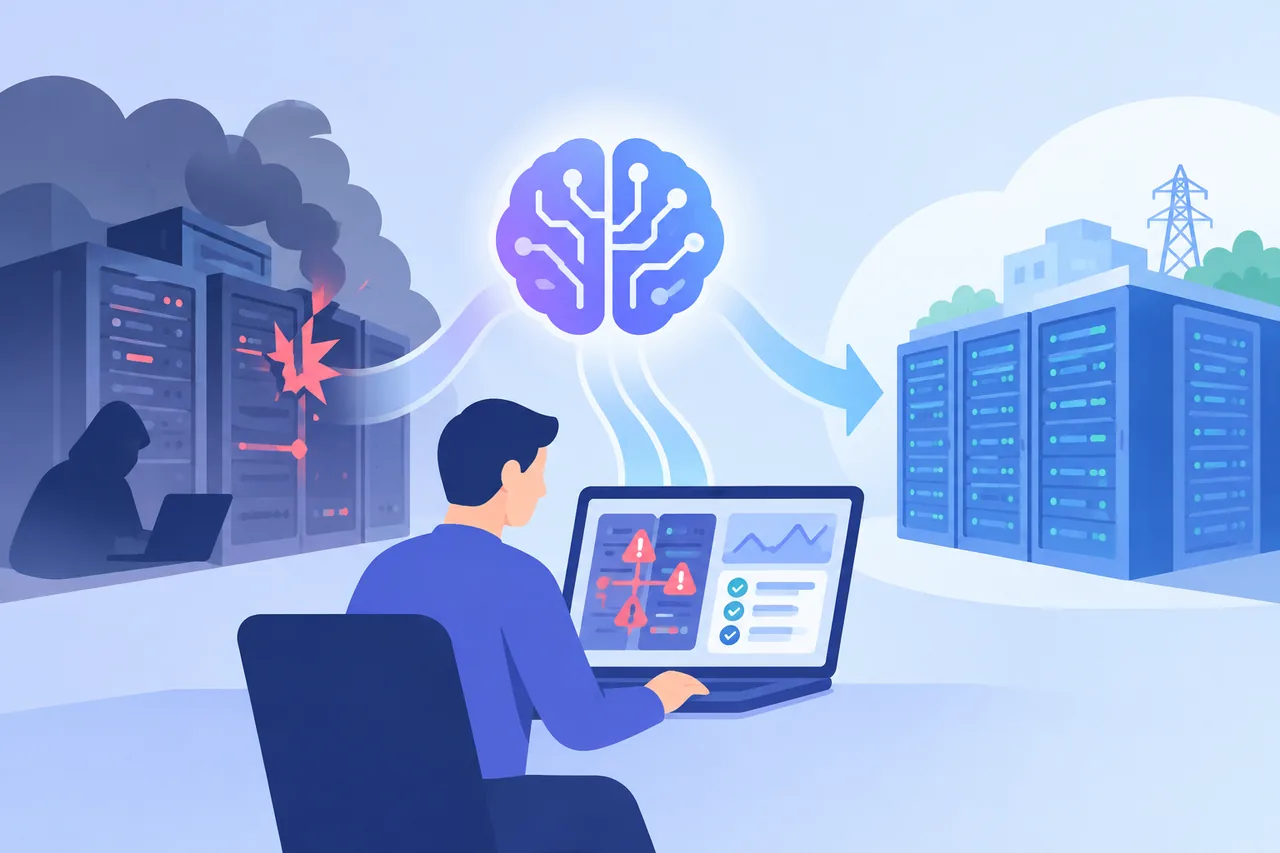
データセンターとエネルギー施設への同時攻撃が示した課題
2026年10月18〜19日夜、ロシアはウクライナに対して弾道ミサイル16発とドローン269機を発射した。エネルギーインフラ10カ所超が被害を受け、55万世帯以上が停電した(ゼレンスキー大統領発表、Yahoo!ニュース)。同夜に医療センターも損傷し、窓200枚超が破損して診療が一時停止した。同時期、ウクライナ軍は10月8〜9日頃にヤンデックスのデータセンターを2日連続で攻撃し(熊本日日新聞社)、10月18日にはサンクトペテルブルク周辺のVKのデータセンターや石油施設を攻撃した(Yahoo!ニュース)。
この一連の事象が浮き彫りにしたのは、電力・通信・医療・データという複数の重要インフラが同時被害を受けたとき、「どこから復旧するか」「誰がどこにいるか」を短時間で判断するためのデータ処理能力が決定的に不足するという構造的な問題だ。人手による情報集約では優先順位の判断が数時間から数日単位で遅れる。
AIハッキングで国内外でどんな被害が出ているかは、日本・世界の主な被害一覧で解説しています。
重要インフラ攻撃の被害把握にAIが担える具体的な役割
物理的な被害が広域・複合的に発生すると、人手による情報集約だけでは優先順位の判断が大幅に遅れる。AIはその遅延を圧縮する道具として、すでに一部の機関が試験的に導入している技術領域がある。
衛星・航空画像の自動解析による被害範囲の特定
合成開口レーダー(SAR)画像や光学衛星画像に対してセマンティックセグメンテーションを適用すると、攻撃前後の差分から建物崩壊・火災・道路遮断の範囲を自動検出できる。国連の衛星センター(UNOSAT)はウクライナの被害地図生成にこの手法を活用しており、目視判読より大幅に処理時間を短縮している。日本でも地震・水害時に国土地理院が類似の変化検出技術を運用している。
センサーネットワークと異常検知モデルによるリアルタイム把握
電力グリッドや通信ネットワークに設置されたスマートセンサーからの時系列データを機械学習の異常検知モデルに通すと、障害の発生箇所を数分以内に絞り込める。停電範囲の広がりを電流・電圧の変動パターンから逐次追跡し、復旧チームの出動指示を自動化する仕組みは、欧米のユーティリティ企業が実証段階にある。
SNS・公開情報のNLP処理による地上情報の補完
衛星が取得できない夜間・悪天候下では、SNSや緊急通報システムのテキストをNLP(自然言語処理)でリアルタイムに分類・地図化する手法が補完的な役割を果たす。投稿の位置情報・キーワード頻度・画像のメタデータを組み合わせることで、公式報告より早く「どの地区で何が起きているか」の概況を描ける。ただし誤情報の混入リスクが高く、後述する検証プロセスとの組み合わせが必須となる。
次に読む:AIセキュリティ対策とは?企業のリスクは?
復旧優先度の判定と避難者支援における具体的な活用場面
復旧優先度のスコアリング
被害が複数拠点に及ぶ場合、復旧チームと資機材の配分が最大の課題になる。機械学習を用いた優先度スコアリングでは、「影響を受ける人口」「施設の社会的重要度(病院・浄水場・通信基地局等)」「復旧に要する推定時間」「二次被害リスク(ガス漏れ・浸水)」を多因子で統合し、行動指針を数値化できる。人命に直結する施設を最上位に自動フラグを立てる仕組みは、国際赤十字委員会(ICRC)が人道的支援の文脈で研究を進めている領域だ。
避難者との多言語コミュニケーション
大規模避難では、外国人・少数言語話者への情報伝達が遅れる。LLMベースのリアルタイム翻訳を避難所受付や緊急告知に組み込むと、問い合わせ対応の言語カバレッジを広げられる。重要なのは、出力を必ずバイリンガルスタッフが確認する体制を設けることだ。誤訳が誤誘導につながるリスクがあるため、医療・法的事項については人間の最終確認を制度として義務付ける必要がある。マルチモーダルAIがテキスト・画像・音声を統合処理する仕組みについてはマルチモーダルAIの解説に詳しい。
偽情報・ディープフェイクの検出
攻撃直後の混乱期には、SNS上に改ざん画像や虚偽の避難指示が拡散する。画像・動画のフォレンジック技術を用いたディープフェイク検出ツール(Microsoftのビデオ認証器など実在するサービスがある)は、報道機関や行政が素材の真偽を一次確認する際の補助として機能する。ただし精度は手法・学習データに依存するため、判定結果は「疑義あり」のフラグ付与に留め、削除や公式発表への反映は人間が判断すべきだ。
日本の自治体・企業が今直面している現実的な要件との対応
日本では南海トラフ巨大地震・首都直下地震の想定シナリオにおいて、電力・通信・水道・交通の同時断という状況は現実的なリスクとして位置付けられている。重要インフラへの物理攻撃に限らず、大規模自然災害でも同種の「複合被害の情報処理課題」が生じる。内閣府の防災基本計画や内閣サイバーセキュリティセンター(NISC)策定の重要インフラ行動計画は、事業継続計画(BCP)の中でデジタル技術の活用を促しているが、AI活用の具体的な手順は各組織が個別に設計する段階にある。
| 手法 | 対応できる課題 | 主な利用主体 | 限界・注意点 |
|---|---|---|---|
| 衛星画像の変化検出(セマンティックセグメンテーション) | 広域被害範囲の迅速な特定 | 自治体・防衛・国際機関 | 曇天・夜間は精度低下。SARは専門知識が必要 |
| 電力・通信センサーの異常検知 | 障害発生箇所のリアルタイム特定 | 電力会社・通信キャリア | センサー自体が被害を受けると機能しない |
| SNS・通報テキストのNLP分類 | 地上情報の補完・初動の概況把握 | 行政・報道機関 | 誤情報混入リスクが高い。検証プロセス必須 |
| 多因子スコアリングによる復旧優先度判定 | 資機材・人員配分の最適化 | 自治体・インフラ事業者 | 入力データの質に依存。モデルの透明性確保が必要 |
| LLMを用いた多言語翻訳・情報伝達 | 外国人・少数言語話者への対応 | 避難所・自治体・支援団体 | 誤訳リスク。医療・法的事項は人間確認が必須 |
| ディープフェイク・偽情報検出 | 虚偽情報の拡散抑制・素材の一次確認 | 報道機関・行政広報 | 新手法の偽情報に対し検出精度が追いつかない場合がある |
AIで解決できないこと:現場が直面する5つの限界
①人命に関わる最終判断はAIに委ねられない
復旧優先度の自動スコアリングはあくまで参考値だ。「病院への電力供給を先にするか、避難ルートの信号を復旧させるか」という判断は、現地の状況と倫理的判断を伴う。AIのスコアに依拠しすぎると、モデルが学習していないシナリオで致命的な誤りを犯す可能性がある。
②誤検知と学習データの偏り
衛星画像解析モデルは、学習データに含まれていない建物構造・地形・気候条件では精度が落ちる。日本の木造密集市街地やアジア固有の都市構造は、欧米データで訓練されたモデルでは正確に検出できない場合がある。ローカライズされた学習データの整備が前提条件となる。
③インフラ断絶時のAI自体の停止
クラウドベースのAIサービスは、データセンターや通信回線が被害を受けると機能しない。今回のウクライナ・ロシア双方のデータセンター攻撃が象徴するように、AIの稼働基盤そのものが攻撃対象になりうる。エッジコンピューティングや物理的に分散したバックアップ環境がなければ、最も必要なタイミングでAIが使えなくなる。
④個人情報保護と避難者データの管理リスク
避難者の位置情報・医療情報・言語属性をAIで処理する際は、個人情報保護法(日本)やGDPR(EU)に準拠したデータ処理契約と保管方針が必要だ。支援目的で収集した情報が別目的に転用されるリスクへの歯止めは、技術ではなく法制度と運用規則で担保する。
⑤AIの軍事転用と自律型兵器への転化リスク
被害把握に使う衛星解析や物体検出の技術は、標的選定や武器誘導にも転用できる。国連ではLethal Autonomous Weapon Systems(LAWS)に関する議論が継続しており、OpenAI・Google・Microsoftなど主要AI企業の利用規約は軍事目的への直接利用を制限しているが、グレーゾーンは残る。平和利用ツールとして調達・運用する組織は、技術の軍事転用を防ぐ内部ガバナンスとともに、調達先の利用規約の確認を怠らないことが求められる。
明日から動ける実務的な一歩
大規模被害時に「情報が集まらない」「どこから手をつけるかわからない」という状態に陥る組織の多くは、平時にツールと判断フローを設計していない。以下は、特別な予算なしに着手できる準備だ。
BCPへのAI活用シナリオの組み込み:既存のBCP文書に「衛星画像確認担当」「SNSモニタリング担当」「AI出力の検証担当」の役割を明記し、実際に使うツールへのアクセス手順を記載する。ツールは国土地理院の地理院タイルやUNOSATの公開マップなど無償の公開情報源から始められる。
多言語対応の事前テスト:避難所でLLMベースの翻訳ツールを使う場合、平時に実際の避難指示文を複数言語で試訳し、バイリンガルスタッフが確認するフローを一度走らせておく。本番で初めて使うと、UI操作や出力の確認に時間を取られる。
偽情報対応ガイドラインの整備:SNSで拡散する画像を受け取った際に「出典を確認する」「加工痕跡を調べる」「公式発表と照合する」という3ステップのチェックリストを、担当者レベルで共有しておく。ツールに頼る前に、手順の標準化が先決だ。
重要インフラへの攻撃や大規模災害は、その性質上、既存の対応マニュアルの想定を超える。AIは情報処理の速度と規模を補う道具として現実的な価値を持つが、その価値を引き出すのは平時の設計と人間の判断力だ。
参考文献
- Yahoo!ニュース https://news.yahoo.co.jp/
- 熊本日日新聞社 https://kumanichi.com/articles/2045256
Read next
あわせて読みたい
-
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】 2026年9月末時点で、日本国内の企業・自治体が公表した不正アクセス等の被害...
-
AIセキュリティ対策とは?企業が知るべきリスクと今すぐできる対策【2026年】
結論:AIセキュリティ対策とは、AIの利用で生まれるリスクから会社を守ること。まず5つから始める AIセキュリティ対策とは、社内で使う生成AIやAIエージェント...
-
AIによる情報漏洩とは?生成AIで漏れる原因・事例と、2つの経路・企業の対策【2026年】
結論:AIによる情報漏洩とは?経路は2種類ある 「情報漏洩がAIのせいで起きた」という言い方は、実態を正確に反映していないことが多い。2026年10月時点で起き...