
blog
AIブログ
AIを使った脆弱性診断とは?仕組み・できること・限界・手動診断との違い
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
AIを使った脆弱性診断とは?先に結論
AIを使った脆弱性診断とは、サイトやシステムの弱点を探す作業の一部を、AIで自動化・補助する診断です。広く、短い期間で、繰り返し調べるのが得意な一方、権限の越え方や業務の流れに関わる不備などは、人の手による診断が必要になる場合があります。
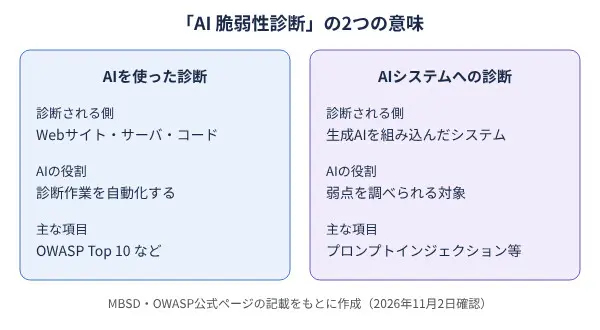
ただし「AI 脆弱性診断」という言葉には、意味が2つあります。どちらを調べているかで、読むべき情報も頼む相手も変わります。
| 言葉の意味 | 診断される側 | AIの役割 | この記事での扱い |
|---|---|---|---|
| AIを使った脆弱性診断 | Webサイト・Webアプリケーション・サーバ | 診断の作業(サイトの巡回、検査、結果の判定、ソースコードの読み取り)を自動化・補助する側 | 本編(仕組み・できること・限界・違い・選び方) |
| AIシステムへの脆弱性診断 | 生成AIを組み込んだシステム、AIモデルそのもの | 診断される側。プロンプトインジェクションなど、AI特有の弱点を調べる | 「AIシステムへの脆弱性診断」の章 |
前者の結論は次の4点です。
- AIは、サイトを巡回して検査用のリクエストを送り、返ってきた応答から問題を判定する作業を速く、広く、繰り返し行うのが得意です。
- 権限の越え方やパラメータの改ざん、業務の流れの不備のような項目は、ツールだけでは見つけにくく、手動診断が必要になる場合があります。
- AIを使った診断は、手動診断の「代わり」というより、頻度を上げて広く確認する手段として使い分けるのが現実的です。
- AIで守る・AIを守る・AIに攻められるといったAIセキュリティ全体の中での位置づけは、AIセキュリティの全体像の整理が土台になります。
AIを使った攻撃で実際にどんな被害が出ているかは、日本・世界のAIハッキングによる主な被害一覧で説明しています。
そもそも脆弱性診断とは
脆弱性診断とは、Webサイトやサーバ、ネットワークに、攻撃の入口になりうる弱点が残っていないかを、攻撃者の目線で調べる作業です。
Webアプリケーションで典型的な弱点は、IPA(情報処理推進機構)の「安全なウェブサイトの作り方」が11種類に整理しています。SQLインジェクション、OSコマンド・インジェクション、クロスサイト・スクリプティング、CSRF、セッション管理の不備、アクセス制御や認可制御の欠落などです。海外では、OWASPが「最も重大なWebアプリケーションセキュリティリスク」の基準文書としてOWASP Top 10を公開しており、最新版は2025年版です。診断サービスや診断ツールの多くは、これらを検査項目の基準にしています。
次に読む:AIセキュリティ対策とは?企業が知るべきリスクは?

AIを使った脆弱性診断の仕組み
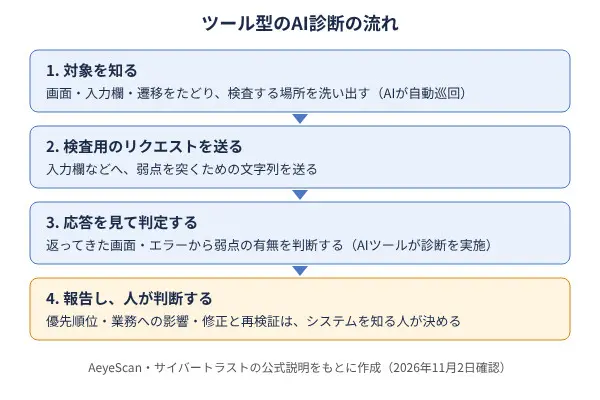
診断ツールの基本の流れは、AIがあってもなくても同じです。
- 対象を知る:サイトの画面や入力欄、画面の遷移をたどって、検査する場所の一覧を作ります。
- 検査用のリクエストを送る:入力欄などに、弱点を突くための文字列を送ります。
- 応答を見て判定する:返ってきた画面やエラーの内容から、弱点があるかを判断します。
- 報告する:見つかった問題と対策をレポートにまとめます。
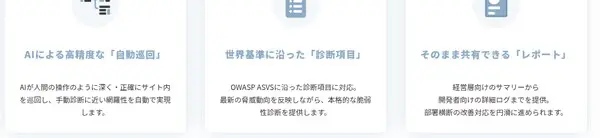
AIが使われるのは主に1と3です。たとえばAeyeScan(クラウド型のWebアプリ脆弱性診断ツール)の公式サイトは、「AIによる高精度な自動巡回」で、サイト内を人間の操作に近い形で巡回すると説明しています。診断対象の画面と遷移を自動で可視化する「画面遷移図」の自動生成機能もあります。
サイバートラストの「AIスキャン診断サービス」は、AIとRPA(業務プロセスの自動化)を活用した専用ツールでWebサイトの脆弱性スキャンを行います。公式ページによると、まず専門の診断員が診断対象を選び、巡回の設定をしたうえでAIツールが診断する、ツールと診断員のハイブリッド型です。人が完全に不在の全自動というより、人の判断とツールの自動化を組み合わせる設計が、現在の主流の形です。
実際のサービスの診断の流れ(サイバートラストの例)
サイバートラストの公式ページによると、申込みから報告までは3つのステップです。
- 対象選定:専用ツールでサイトを分析したうえで、エンジニアが診断対象を選びます。
- スキャン:診断対象のリスト、見積もり内容、スケジュールに合意した後、脆弱性スキャンを実施します。
- レポート:スキャンの完了後、PDF形式のレポートをメールで届けます。
レポートには、検出結果をグラフ化したスキャンサマリー、OWASP TOP 10・IPA「安全なウェブサイトの作り方」・OWASP ASVS 4.0レベル1に対する検出状況の一覧、検出された脆弱性の問題点と対策が含まれます。診断結果への問い合わせは、メールまたは電話で受け付けています。なお、同サービスでは再診断と報告会は含まれず、脆弱性診断サービス(手動)ではオプションとして提供される、と記載されています。
ソースコードを読むタイプのAI診断
ここまでの「巡回して検査する」型とは別に、LLMやAIエージェントがソースコードや設計情報を読んで脆弱性を調べるタイプの診断も出てきています。NTTデータは2026年8月の記事で、LLMやAIエージェントがソースコード・設計情報・診断方針などを参照して脆弱性を調べるものを「AIを活用した脆弱性診断」と呼んでいます。
NRIセキュアの公式記事によると、LLMに単純な指示を出しただけでは、大規模なコードの調査範囲が薄まったり、出力が毎回変わって検出漏れや誤検知が起きたりするおそれがあります。そのため同社は、調査範囲を絞る、複数のエージェントが独立に候補を探す、別のエージェントが各候補を反証する、隔離環境で攻撃の成立を確かめる、修正案をつくる、といった工程を組み合わせた仕組み(ハーネス)で診断するとしています。
同記事の工程を6つのフェーズに分けると、次の流れです(全体で11ステップ)。
- 事前準備:脅威モデリングの考え方で、調査する範囲を絞り込みます。
- 脆弱性検出:複数のエージェントが、互いの判断に影響されない状態で並列に探索し、同じ根本原因の発見は1件にまとめます。
- 誤検知の排除:独立したエージェントが各発見の反証を検討し、防御機構などにより成立しないものを却下します。
- リスク評価:外部入力から問題の処理まで到達できるか、悪用できるかを確認し、隔離したサンドボックスで攻撃の成立を検証します。
- 対策立案:対症療法ではなく根本原因を直す修正案をつくり、すぐ適用できない環境向けにはWAFなどの緩和策を検討します。
- 報告:人が確認するためのレポートを作成します。開発者向けの速報で、アナリストの精査を経た正式報告は後日です。
同記事は、検出例として、複数のファイルにまたがる認可の不備や、似た機能どうしで認証の条件が食い違っている例を挙げています。決まったルールに当てはめる検査では見つけにくい、コードの文脈や業務ロジックに関わる問題です。
| 比べる点 | SAST(ルールに基づく静的解析) | LLMによるコード診断 |
|---|---|---|
| 検出のしかた | あらかじめ定義されたルールやデータフロー解析 | コードの文脈を読み、悪用されうる問題を探す |
| 結果の安定性 | 同じ対象・設定なら比較的安定 | 入力情報や探索経路で結果が変わることがある |
| 得意なこと | 既知のルールの継続的な検査(CI/CDでの継続検査など) | 認可、業務ロジック、複数経路の不整合 |
| 網羅性 | 比較的高い | 探索範囲に濃淡があり、完全な網羅性はない |
NTTデータの記事は、製品ごとの違いが出る工程を「発見」「検証」「結果提示・修正支援」の3つに整理しています。発見は脆弱性の候補を抽出する工程、検証は到達経路や成立条件を確かめ、製品によっては再現手順の生成や隔離環境での部分実行まで行う工程、結果提示・修正支援は成立条件や影響を整理し、製品によっては修正案の生成や修正後の再検証まで支援する工程です。
コードを外部のAIサービスに渡す方式であるため、守る手立ても重要です。NRIセキュアは、診断前の機械的なシークレットスキャン、診断関係者に限ったアクセス制御、診断終了後のコードの削除、通信先を許可リストで制限した環境での診断とPoC検証を行うとしています。診断を頼む側は、利用するAIサービスの契約形態を診断前に説明してもらえるかを確かめます。
表はNRIセキュア・NTTデータの記事の整理にもとづきます。NRIセキュアの記事は、LLMによる診断は既存のSASTを直ちに置き換えるものではないとしています。またNTTデータの記事は、診断の優劣を検出件数だけで比べられないと述べています。同じシステムで20件と3件が報告されても、前者が未検証の候補で後者が成立を確かめた結果なら、件数は比較になりません。
AIを使った脆弱性診断でできること
- 広い範囲を短い期間で調べる:サイバートラストの公式ページでは、対象のリクエスト数に応じて、50リクエストまでで最短3日、約300リクエストで最短5日、約1000リクエストで最短15日のプランが示されています。
- 定型の弱点を漏れなく調べる:AeyeScanはOWASP TOP10、IPAの「安全なウェブサイトの作り方」、ASVS 5.0に対応した検査項目を持つと記載しています。サイバートラストも、OWASP TOP10とIPAの資料の項目、OWASP ASVS 4.0を対象にしています。
- 何度でも繰り返せる:AeyeScanは回数無制限の定額制をうたっています(金額は個別見積もりで、公式ページに記載はありません)。改修のたびに再診断しやすいことは、ツール型の大きな利点です。
- 担当者によるばらつきを抑える:AeyeScanは、診断品質を標準化し、担当者のスキル差に左右されないとしています。
- 専門知識がなくても結果を読める:AeyeScanは、脆弱性の内容・リスク・対策を、経営層向けのサマリーから開発者向けの詳細ログまでのレポートで示すとしています。
AIを使った脆弱性診断の限界
- ツールで検出できる項目だけが対象になる:サイバートラストの比較表では、AIスキャン診断の範囲は「ツールで検出可能な診断項目のみ」とされ、権限昇格やパラメータ改ざんなど手動診断でのみ検出できる項目は、手動の脆弱性診断サービス側に挙げられています。
- 「問題なし」は「安全」ではない:IPAの「ウェブ健康診断仕様」は、検査パターンを絞った診断なので、脆弱性が検出されなくても安全であることの保証にはならない、としています。AIを使っても、検査した範囲の外は分かりません。
- 実運用の環境に影響が出ることがある:サイバートラストは、データの登録・削除を含む診断では影響が出る可能性があるため、テスト環境の指定とデータのバックアップを依頼するとしています。
- 誤検知や検出漏れが起きるおそれがある:NRIセキュアの記事は、LLMの出力が非決定的で、探索や検証の基準がないと検出漏れや誤検知が起きるおそれがあるとしています。反証や実証の工程を持つか、人が最終判断をするかが品質を分けます。
- 結果が毎回同じとは限らない:LLMを使う診断は、入力情報や探索の経路によって結果が変わることがあると、NTTデータとNRIセキュアの記事は述べています。定期診断や修正前後の比較では、同じ条件で結果が安定するかを確かめる必要があります。
- 見つけた後の判断は人が行う:どの問題から直すか、業務への影響はどうか、修正で別の不具合が出ないかは、システムを知る人が判断します。
- 業務の流れに依存する不備は見つけにくい:「他人の注文情報が見える」「手続きの順序を飛ばせる」といった、そのサービス固有の仕様に根ざした不備は、画面を巡回して定型のパターンを送るだけでは判定しづらく、手動診断の得意領域とされています。
手動診断・従来のツール診断との違い
| 項目 | 従来のツール診断 | AIを使った診断 | 手動診断 |
|---|---|---|---|
| 主な担い手 | 診断ツール。診断員が結果を精査する形も多い | AIを組み込んだツール。診断員が対象選定や確認に関わる形がある | 診断員(ツールの併用もある) |
| 得意なこと | 既知の弱点パターンを広く、短期間で検査 | 巡回や画面遷移の把握、判定の自動化。繰り返し実施 | 権限の越え方、パラメータ改ざん、業務の流れの不備 |
| 苦手なこと | パターンにない弱点、サービス固有の仕様 | 手動診断項目(権限昇格、パラメータ改ざんなど) | 短期間で広い範囲を何度も調べること |
| 向く場面 | 定期的な基本点検 | 改修ごとの再診断、対象サイトが多いとき | 重要なシステムの公開前、個人情報や決済を扱う部分 |
表の「得意・苦手」は、各社の公式ページの記載と一般的な整理をまとめた傾向であり、製品ごとに対応範囲は違います。どちらが優れているかではなく、役割分担で考えるのが基本です。
「AIシステムへの脆弱性診断」とは
もう1つの意味は、診断される側にAIがある場合です。生成AIを組み込んだ社内チャットや、外部のLLMを呼び出すアプリは、通常のWebアプリの弱点に加えて、AI特有の弱点を持ちます。
MBSDの「AIシステムに対するセキュリティ診断」のページは、診断対象として、モデル自体やAIを組み込んだシステム、GPTやGeminiなど外部のLLMを組み込むケース、LangChainなどのライブラリで内部リソースを参照させるケースを挙げています。代表的な診断項目は、学習データ汚染、モデル汚染、回避攻撃、学習データ窃取、モデル窃取、プロンプトインジェクションやジェイルブレイクなどの防御機構回避、プロンプトテンプレート窃取、P2SQLインジェクションです。
OWASPが公開する「OWASP Top 10 for LLM Applications」の2025年版は、次の10項目です。
| 番号 | 項目 |
|---|---|
| LLM01 | プロンプトインジェクション(Prompt Injection) |
| LLM02 | 機密情報の漏洩(Sensitive Information Disclosure) |
| LLM03 | サプライチェーン(Supply Chain) |
| LLM04 | データとモデルの汚染(Data and Model Poisoning) |
| LLM05 | 出力の不適切な扱い(Improper Output Handling) |
| LLM06 | 過剰な権限付与(Excessive Agency) |
| LLM07 | システムプロンプトの漏洩(System Prompt Leakage) |
| LLM08 | ベクトルと埋め込みの弱点(Vector and Embedding Weaknesses) |
| LLM09 | 誤情報(Misinformation) |
| LLM10 | 無制限の消費(Unbounded Consumption) |
RAG(外部の文書を検索して回答に使う仕組み)に関わる「ベクトルと埋め込みの弱点」や、AIに強い権限を持たせたときの「過剰な権限付与」も、このリストに入っています。
この種の診断は、通常のWeb診断ツールではカバーしにくい領域です。仕組みや対策の考え方は、プロンプトインジェクションの仕組みと防ぎ方で整理しています。
AIを使った脆弱性診断の選び方
導入や依頼の前に、次の9点を確認すると比較しやすくなります。
- 何を診断したいか:Webサイト、API、サーバ、モバイルアプリ、AIシステムのどれか。製品ごとに対象は違います。
- どの基準に対応しているか:OWASP Top 10、IPAの「安全なウェブサイトの作り方」など、検査項目の基準を公式に示しているか。
- ツールだけか、人が関わるか:診断員が対象選定や結果の精査を行うか、手動診断の項目が含まれるか。
- 含まれない項目は何か:「ツールで検出できる項目のみ」のように、対象外が明記されているか。
- 本番環境への影響:データの登録・削除を伴うとき、テスト環境の指定やバックアップが前提か。
- 回数・期間・料金の仕組み:診断1回ごとの料金か、回数無制限の定額か。公式に金額がない場合は見積もりで確認します。
- 結果の読みやすさと対応の支援:担当者向けのレポートの粒度、修正の優先順位付けの考え方。
- 検出結果が検証済みか:未検証の候補を並べたものか、悪用できるかを確かめた結果か。件数だけでは比べられません。
- ソースコードの扱い:コードを読むタイプでは、利用するAIサービスの契約形態(データの取り扱い、保持期間、利用リージョン)や、診断後のコードの削除について、診断前に説明を受けられるか。
重要度の高いシステムでは、AIを使った診断で広く確認し、公開前や大きな改修の前に手動診断を重ねる、という組み合わせ方もあります。
診断のあと、どう続けるか
NTTデータの記事は、脆弱性を見つけることが目的ではなく、修正すべき問題を判断し、修正と再検証までを含めて安全な状態にすることが目的だと述べています。導入前に、誰が結果を確認するか、どの基準で修正対象を決めるか、修正後にどう再検証するかを決めておくことが、診断の価値を左右します。
診断は「その時点の状態」を調べるものです。診断と診断のあいだにも、使っているソフトウェアの新しい脆弱性は公表され続けます。診断の頻度を上げる方法のほかに、自社の環境に関係する脆弱性情報を継続して追う選択肢もあります。クリスタルメソッドが提供する脆弱性の監視サービスは、診断の代わりではなく、診断のあいだを埋める継続的な監視の選択肢です。脆弱性診断そのものは、診断の専門会社やツール提供会社のサービスの領域です。
よくある質問
Q. AIを使った脆弱性診断は、手動診断の代わりになりますか。
A. 代わりにはなりにくく、役割が違います。サイバートラストの公式ページでも、AIスキャン診断は「ツールで検出可能な診断項目のみ」とされ、権限昇格やパラメータ改ざんなどは手動診断でのみ検出できる項目として分けられています。広く繰り返し確認するときにAIを使い、重要な部分は手動診断で補う使い分けが基本です。
Q. AIの診断で「問題なし」と出たら安全ですか。
A. 安全とは言い切れません。IPAのウェブ健康診断仕様も、脆弱性が検出されなくても安全の保証にはならないとしています。検査した範囲と項目の外は分かりません。
Q. 診断を受けるとサイトが止まることはありますか。
A. データの登録や削除を伴う診断では、影響が出る可能性があります。サイバートラストは、そうした場合にテスト環境の指定とデータのバックアップを依頼するとしています。本番で行う場合は、事前に範囲と時間帯を診断の提供元と決めておく必要があります。
Q. LLMでコードを読む診断は、SASTと何が違いますか。
A. NRIセキュアとNTTデータの記事によると、SASTは既知のルールにもとづく継続的で安定した検査が強みで、LLMによる診断はコードの文脈や業務ロジック、認可の不備のような問題の探索が強みです。ただしLLMによる診断は結果が変わることがあり、完全な網羅性もないため、SASTを直ちに置き換えるものではないとされています。
Q. 検出件数が多い診断ほど優れていますか。
A. 件数だけでは判断できません。NTTデータの記事は、件数に加えて、検出結果の妥当性、説明の十分性、結果の安定性、修正支援の実用性を確認するよう述べています。
Q. 料金はいくらですか。
A. 公式ページに金額が載っていないサービスが多く、サイバートラストもAeyeScanも、見積もりでの案内です。用途や対象数で変わるため、複数社に同じ条件で見積もりを依頼すると比較できます。
Q. 自社で作ったAIチャットも診断できますか。
A. 診断の専門会社には、AIシステムを対象にした診断を提供しているところがあります。MBSDのように、プロンプトインジェクションやモデル窃取などAI特有の項目を挙げているサービスもあります。通常のWeb診断ツールだけでは、その項目は検査されないことがあります。
Q. IPAやOWASPの資料は、どう使えばよいですか。
A. 診断サービスの見積もりや報告書を読むときの共通の物差しになります。どの基準の何項目を検査するのかを尋ねると、サービス間の違いが見えやすくなります。
参考文献
- サイバートラスト「AIスキャン診断サービス」(2026年11月2日確認)
- AeyeScan 公式サイト(2026年11月2日確認)
- MBSD「AIシステムに対するセキュリティ診断」(2026年11月2日確認)
- NRIセキュア「LLMによるソースコード診断」の記事(2026年11月2日確認)
- NTTデータ「DATA INSIGHT」2026年8月12日掲載の記事(2026年11月2日確認)
- IPA「安全なウェブサイトの作り方」「ウェブ健康診断仕様」(2026年11月2日確認)
- OWASP Top 10(2026年11月2日確認)
- OWASP Top 10 for LLM Applications(2026年11月2日確認)
Read next
あわせて読みたい
-

AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】
AIハッキングで情報漏洩が相次ぐ?日本・世界の主な被害一覧【2026年7〜10月】 2026年9月末時点で、日本国内の企業・自治体が公表した不正アクセス等の被害...
-

AIセキュリティ対策とは?企業が知るべきリスクと今すぐできる対策【2026年】
結論:AIセキュリティ対策とは、AIの利用で生まれるリスクから会社を守ること。まず5つから始める AIセキュリティとは、AIに関わるサイバーリスクから組織を守る...
-

AIによる情報漏洩とは?生成AIで漏れる原因・事例と、2つの経路・企業の対策【2026年】
結論:AIによる情報漏洩とは?経路は2種類ある AIによる情報漏洩とは、AIを使った結果、あるいはAIが関わった攻撃によって、個人情報や社内の機密情報が外部に出...