
blog
AIブログ
OpenAI盗聴器事件が日本企業に突きつける現実:企業内部の情報漏洩対策の盲点
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
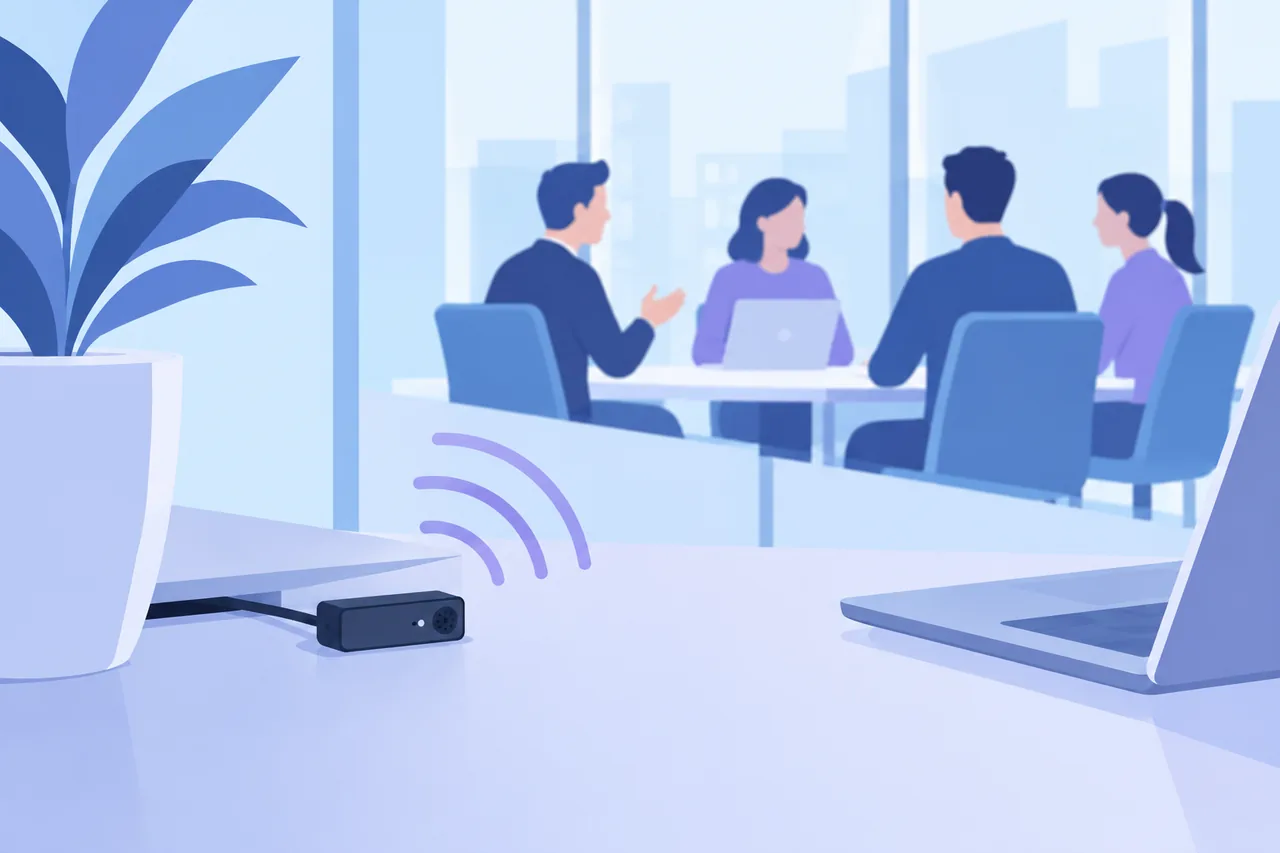
企業内部情報漏洩対策に突きつけられた「内部犯行×物理侵害」の現実
2026年9月30日、OpenAIの従業員がサンフランシスコ本社のエグゼクティブ会議室のテレビ背面に、USBポートに接続された録音デバイスを発見した。デバイスはトイレットペーパーで偽装され、内容は暗号化されていた(SF Standard、Engadget)。設置したとされるのは外部の攻撃者ではない。OpenAI自身のエンジニアリングリードであるAbdulrahman Alfozan氏(35歳、サウジアラビア国籍)で、2025年7月から在籍し、LinkedIn情報によればリヤド拠点のVCファーム「Raed Ventures」のパートナーも兼任していた(Business Insider)。
2026年10月9日に逮捕、13日に連邦裁判所へ初出廷。米司法省はこの事件を「国家安全保障上の問題」と位置付けた(SF Standard)。OpenAIは自社AIモデルを使ってデバイスの解析と設置者の特定を行い、FBIに通報した(Business Insider、Interesting Engineering)。モデルの重み・ソースコード・顧客データへの不正アクセスや持ち出しの証拠はないとしているが、追加デバイスを設置しようとしていた証拠があるとも述べている(Business Insider)。
この事件が日本企業の経営者・情報責任者に突きつけるのは一つの問いだ。「あなたの会社の会議室は、今日も安全か」。
企業のAIによる情報漏洩の2つの経路は、実際の事例と企業がとるべき対策で説明しています。
企業内部情報漏洩対策が見落としてきた「物理×内部者」の複合経路
多くの日本企業のセキュリティ投資は、ネットワーク境界防御・エンドポイント管理・アクセスログ監視といったデジタル領域に集中している。それ自体は正しい。しかし今回の事件が示したのは、デジタル防衛を潜り抜ける物理的な情報窃取の現実だ。
Alfozan氏は会議室への入室権限も、その会議への出席権限も持っていなかった。にもかかわらず、社内のプロダクティビティツールを使ってビルの住所・会議室情報・幹部の所在を照会したとされる(SF Standard、Business Insider)。配偶者名義のチャットボットアカウントには「継続録音機の製作方法」「SDカードの暗号化」等のプロンプト履歴があり、後に発見されたデバイスのMACアドレスを含むクエリも確認された(SF Standard、Engadget)。
つまり犯行は、高度なハッキング技術ではなく「社内ツールの正当な利用」「物理的な立ち入り」「市販の録音デバイス」という技術的には平凡な手段の組み合わせで成立した。これは日本企業にとっても完全に再現可能なシナリオだ。
IPAが毎年発行する「情報セキュリティ10大脅威」でも、内部不正による情報漏洩は継続的に上位に位置している(IPA、後掲)。今回の事件との構造的な類似性は高く、日本企業にとって対岸の火事とは言えない。
次に読む:内部不正とは?退職者の情報持ち出しの手口は?
企業内部情報漏洩対策:物理・論理・人事を統合した多層防御の実務
OpenAI事件の経緯を分解すると、防御が機能すべきポイントが少なくとも四つある。それぞれに対応する実務的な対策を示す。
1. 物理アクセス制御の粒度を上げる
Alfozan氏は権限のない会議室に実際に入室できた。エグゼクティブ会議室・役員フロア・サーバー室等のハイリスクエリアについては、ICカード認証の粒度を上げ、「誰が・いつ・どの部屋に」入ったかのログを定期的に確認する運用が必要になる。異常なアクセスパターン——権限外エリアへの接近、深夜・休日の入室等——を検知するルールをあらかじめ設定しておくことが望ましい。
2. 社内ツールの目的外アクセスを検知する
今回、犯行計画は社内プロダクティビティツールでの幹部所在照会から始まった。業務上不自然なクエリ——「役員の居場所」「特定会議室の予約状況」「特定ビルの入構方法」等——は、DLP(Data Loss Prevention)やUEBA(User and Entity Behavior Analytics)ツールで検知対象にできる。全社導入が難しい場合でも、ハイリスクな役職・アクセス権を持つ従業員の行動ログ監視から着手するのが現実的だ。
3. 重要会議室の物理スイープを定期実施する
これは日本企業でまだ一般的でない対策だが、今回の事件を機に経営会議・重要商談が行われる部屋の物理スイープを検討する価値がある。RFスキャナーや非線形接合部検出器(NLJD)を使った電子デバイス探索は専門のセキュリティ会社に依頼できる。常設カメラ・USBポートのカバー施錠・机や什器の定期点検を組み合わせることで、設置コストと発見リスクのバランスを崩しにくくできる。
4. 兼業・利益相反の管理を厳格化する
Alfozan氏はVC会社のパートナーも兼任していた。採用時・在籍中の兼業申告と利益相反チェックは、情報へのアクセス権を持つ人材に対しては特に厳格に運用する必要がある。日本でも副業解禁の流れの中で、競合他社・投資家との兼業が増えている。アクセス可能な情報の機密度に応じた兼業審査基準を整備しておくことが、リスク管理の基本となる。
| 対策観点 | 具体的手段 | 対象リスク | 優先度 |
|---|---|---|---|
| 物理アクセス制御 | ICカード認証の粒度強化・入退室ログ監視・異常パターン検知 | 権限外エリアへの侵入 | 高 |
| 物理スイープ | RFスキャン・NLJDによるデバイス探索・USBカバー施錠 | 盗聴・録音デバイスの設置 | 中〜高(重要会議室) |
| 行動ログ・UEBA | 社内ツールの目的外クエリ検知・異常行動アラート | 内部犯行の事前兆候 | 高 |
| 兼業・利益相反管理 | 採用時・定期的な兼業申告と審査、アクセス権連動の審査基準 | 動機の事前排除 | 高 |
| 最小権限原則の徹底 | 不要な情報アクセスの剥奪・定期的な権限棚卸し | 情報へのアクセス範囲の限定 | 高 |
| 内部通報制度 | 匿名通報窓口の整備・心理的安全性の確保 | 早期発見・抑止効果 | 中 |
企業内部情報漏洩対策の限界と、日本企業が直視すべきトレードオフ
対策を列挙しても、完全な防御は存在しない。OpenAIというセキュリティ意識の高い企業でも内部犯行は発生した。この事実から目を逸らすと「対策している」という過信が最大のリスクになる。
物理スイープのコストと継続性:専門業者による物理スイープには費用がかかり、毎回の実施は難しい。重要な会議の直前・定期的な間隔での実施に留まらざるを得ないため、その間に設置されたデバイスは発見されない可能性がある。
行動監視とプライバシーの緊張:UEBAによる行動ログ監視は、従業員のプライバシーとの緊張関係を生む。日本では個人情報保護法・労働法制の観点から、監視範囲・目的・周知方法について法務的な整合性を取る必要がある。監視範囲の拡大は従業員のエンゲージメント低下や優秀な人材の離反を招く可能性があり、技術的対策と組織文化の改善は車の両輪として進める必要がある。
国家安全保障上の複雑さ:今回の事件は米司法省が「国家安全保障上の問題」と位置付けた(SF Standard)。これは単なる企業内不正ではなく、外部勢力による組織的な情報収集活動の一環である可能性を示唆している。この種の脅威は一企業の対策では限界があり、政府・業界全体での情報共有と対応が必要になるケースがある。
AIを使った自己防衛の複雑さ:OpenAIは自社AIモデルでデバイス解析と設置者特定を行った(Business Insider、Interesting Engineering)。これは有効だったが、AIシステム自体が内部脅威の対象になりうることも示している。
企業内部情報漏洩対策として、経営責任者が今週取るべき具体的な一手
OpenAI事件の教訓を、日本企業の経営判断に落とし込む。抽象的な「セキュリティ強化」ではなく、意思決定者が今週内に動けるアクションを示す。
まず現状把握から始める:役員会議室・重役フロア・重要な商談スペースに、誰がいつ入室できるかを把握しているか確認する。ICカードのアクセスログは誰が・どの頻度で確認しているか。この二問に即答できなければ、そこが起点になる。
採用・在籍者の兼業申告を点検する:機密情報へのアクセス権を持つエンジニア・研究職・事業開発担当について、現在の兼業状況を確認する。申告制度がない場合は、就業規則の整備と合わせて導入を検討する価値がある。
情報セキュリティの予算配分を見直す:多くの企業でセキュリティ投資はエンドポイント・ネットワーク領域に偏りがちだ。今回の事件を踏まえ、物理セキュリティ・内部脅威検知(UEBA)・従業員教育への配分が適切かどうかを次回の予算審議のアジェンダに載せることを検討する。
インシデント対応手順を確認する:OpenAIはFBIへの通報から迅速な逮捕を実現した(Business Insider)。日本では警察への通報と並行して、サイバーインシデントに特化した弁護士・フォレンジック会社との事前契約があると初動が速くなる可能性がある。有事の前にリテーナー契約の有無を確認しておく意味は大きい。
内部情報漏洩のリスクをゼロにすることはできない。ただし「発生しにくい環境をつくる」「発生した場合に早期に発見できる仕組みを持つ」「発見後に迅速に対応できる体制を持つ」の三層を整えることで、被害の規模と継続時間を抑えることは可能だ。OpenAI事件が示したのは、その三層のいずれかが欠けていたときに何が起きるかというリアルな警告だった。
参考文献
- SF Standard — OpenAI recording device discovery and Alfozan case coverage(sfstandard.com)
- Engadget — OpenAI hidden recording device coverage(engadget.com)
- Business Insider — Abdulrahman Alfozan arrest and federal court coverage(businessinsider.com)
- Interesting Engineering — OpenAI AI-assisted device analysis(interestingengineering.com)
- Kingy.ai — Federal complaint and arrest details, 18 U.S.C. § 2511(1)(b)(kingy.ai)
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威」— https://www.ipa.go.jp/security/10threats/
Read next
あわせて読みたい
-
内部不正対策とは?基本5原則と、退職者の情報持ち出しを防ぐ進め方【2026年】
結論:内部不正対策は、権限管理と退職手続きから始め、基本5原則で抜けを確かめる 内部不正とは、従業員・元従業員など組織の内部関係者が、付与された権限や在職中に得...
-

AIによる情報漏洩とは?生成AIで漏れる原因・事例と、2つの経路・企業の対策【2026年】
結論:AIによる情報漏洩とは?経路は2種類ある AIによる情報漏洩とは、AIを使った結果、あるいはAIが関わった攻撃によって、個人情報や社内の機密情報が外部に出...
-
生成AIの情報漏洩対策|原因・実際の事例と3段階チェックリスト
「ChatGPTに社内の議事録を貼り付けてもいいのか」「Google DriveをGeminiにつないで大丈夫か」——こうした問いが社内で飛び交うようになったの...