
blog
AIブログ
nuxt-ollama CVE-2026-59158——APIキー露出と1.3.1修正の要点
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
CVE-2026-59158の概要——何が、どう漏れるのか
2026年10月27日、nuxt-ollamaにCVE-2026-59158が公開された(最終更新:2026年10月29日。出典:CVE公式記録 cve.org)。CVSSスコアは7.5(HIGH)で、攻撃ベクタはネットワーク経由・認証不要・ユーザー操作不要と、悪用ハードルが低い。
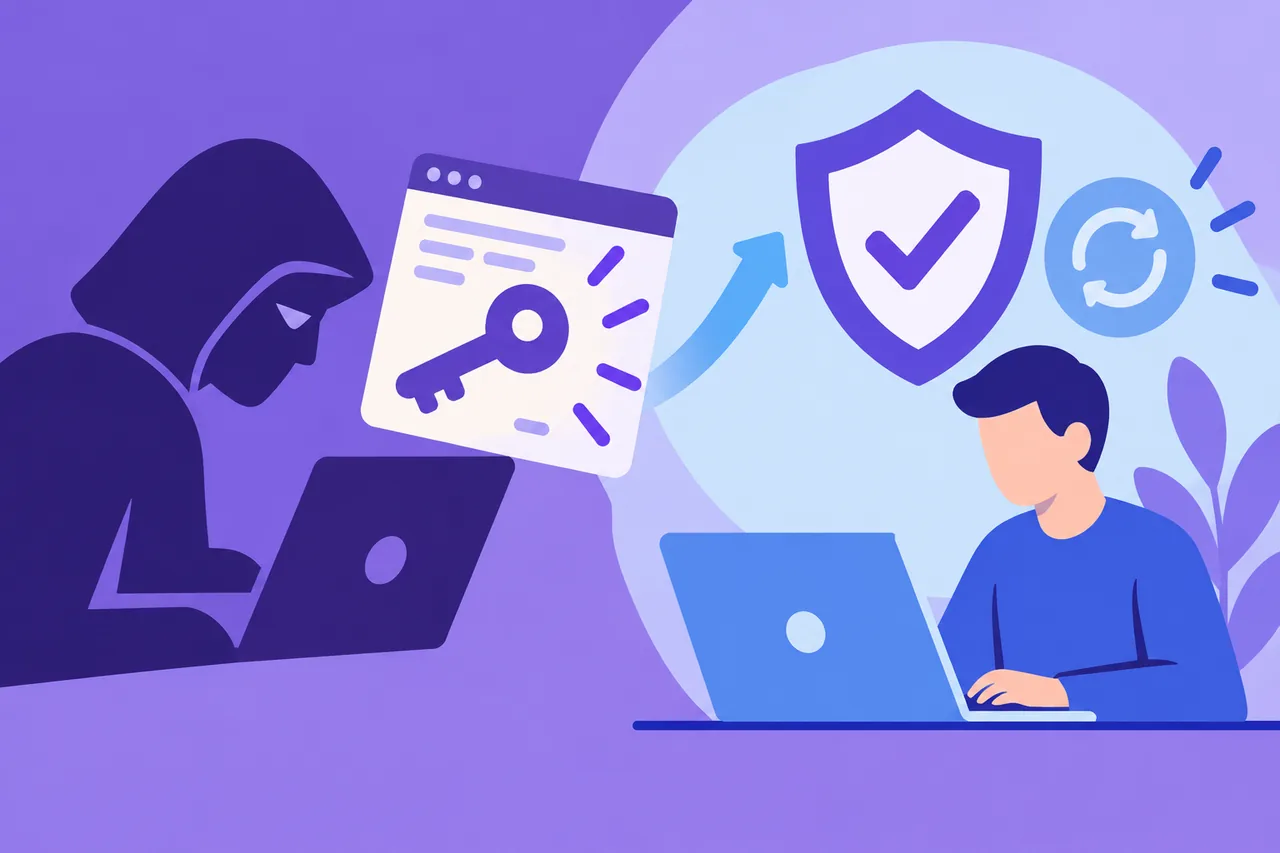
nuxt-ollamaは、OllamaのJavaScriptライブラリをNuxtアプリケーションへ統合するためのモジュールである(提供:thoda-dev)。問題はsrc/module.tsの挙動にある。このファイルは、設定済みのクラウドapi_keyを含むモジュールオプション全体を無条件にruntimeConfig.public.ollamaへマージする。Nuxtは公開ランタイム設定をサーバーサイドレンダリングされたHTMLのwindow.__NUXT__ペイロードにシリアライズするため、ページを取得する未認証クライアントにAPIキーが平文で露出する。
さらにsrc/runtime/composables/useOllama.tsも公開キーを読み取り、ブラウザ側のOllamaリクエストでAuthorizationヘッダのBearerトークンとして送信する。ドキュメントに従ってクラウド設定を行うだけでこの状態が生まれ、アプリケーションのテンプレートがOllamaへのリクエストを発行する必要もない。
弱点の分類はCWE-522(Insufficiently Protected Credentials:不十分に保護された認証情報)。EPSS(悪用確率の統計的推定値)は2026年10月29日時点で0.00502(パーセンタイル0.43)と低水準にとどまるが、これは現時点の推定であり、今後変動する可能性がある。CISA KEVへの掲載は確認されていない(出典:NVD)。
nuxt.config.tsに設定したAPIキーがmodule.tsのマージ処理を経て公開ランタイム設定に流れ込み、SSRで生成されたHTMLに平文で埋め込まれる。未認証クライアントはページを取得するだけでキーを読み取れる状態になる。関連記事Ollamaのモデル一覧と選定基準は? / Ollamaの日本語モデル、VRAM別のおすすめは?
影響を受けるバージョンと修正の確認方法
影響を受けるのはnuxt-ollamaの1.3.1未満のすべてのバージョン。修正は1.3.1で提供済みである。
| 項目 | 内容 |
|---|---|
| 影響を受けるバージョン | nuxt-ollama < 1.3.1 |
| 修正バージョン | 1.3.1 |
| CVSSスコア(評価者:GitHub_M) | 7.5(HIGH)/AV:N / AC:L / PR:N / UI:N |
| CWE分類 | CWE-522(Insufficiently Protected Credentials) |
| CISA KEV掲載 | なし(2026年10月29日時点) |
| EPSS(悪用確率推定) | 0.00502(パーセンタイル0.43 / 2026年10月29日時点) |
| CVE公開日 | 2026年10月27日 |
次に読む:Ollamaとは?自分のPCで無料AIを動かすには?
露出したAPIキーで起きうること——リスクの実態
CVE公式記録が示すリスクは3点に整理できる。
第一は、運用者のコストで無断にクラウドAPIリクエストが発行されることである。
第二は、クォータおよびレート制限の消耗である。APIキーの利用状況を監視していない場合、枯渇に気づくまでに時間を要する。
第三は、保存されたモデルや会話データへのアクセスである。キーに付与された権限の範囲次第では、蓄積されたプライベートモデルや会話履歴が閲覧される可能性がある。
なお、攻撃者がこの脆弱性を実際に悪用しているという情報は確認されていない。EPSSは悪用される確率の統計的推定値であり、悪用の有無を示すものではない。
日本の開発・運用現場が今とるべき対応
修正はバージョン1.3.1で提供されている。1.3.1未満の状態でクラウドのapi_keyを設定したまま公開していた場合、そのキーはページを取得した第三者に見えていた可能性がある。
参考文献
- CVE公式記録(cve.org): https://www.cve.org/CVERecord?id=CVE-2026-59158
- NVD(National Vulnerability Database): https://nvd.nist.gov/vuln/detail/CVE-2026-59158
重大な脆弱性が出たら、メールでお知らせします
悪用が確認された重大な脆弱性が出たときだけ送ります(頻繁には送りません)。無料・配信停止はメール内のリンクからいつでもできます。
脆弱性への対応・AIセキュリティでお困りの方へ
クリスタルメソッドは、脆弱性情報の監視とお知らせ、AIセキュリティのご相談、AIを業務に取り入れる際のセキュリティを学ぶ研修をお受けしています。「使っている製品が対象か分からない」「社内でAIを使うときの注意点を整理したい」といった段階からご相談いただけます。
- 無料相談・お問い合わせ:ご相談はこちら
- 提供内容と料金:脆弱性の監視サービス
Read next
あわせて読みたい
-
Ollamaとは?自分のPCで無料AIを動かす方法をやさしく解説【2026年版】
「Ollamaって何ができるの?」「自分のPCでAIを動かせるって本当?難しくない?」——そんな方に向けて、このページではOllamaの正体・できること・必要な...
-
ollama models 完全ガイド|主要モデル一覧・選定基準・Modelfile実践
ollama models の全体像――ライブラリの構造と位置づけ Ollama自体はモデルの開発元ではありません。外部のオープンウェイトモデルをollama....
-
ollama 日本語モデル おすすめ|用途・VRAM別に徹底解説【2026年版】
Ollamaは、ChatGPTのような大規模言語モデル(LLM)を自分のPCやサーバー上で無料で動かせるオープンソースツールである。クラウドAIと異なりデータを...