
blog
AIブログ
CVE-2026-76418 Cisco ASA・FTDのSSL VPN脆弱性——自社が対象か3条件で判断する
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
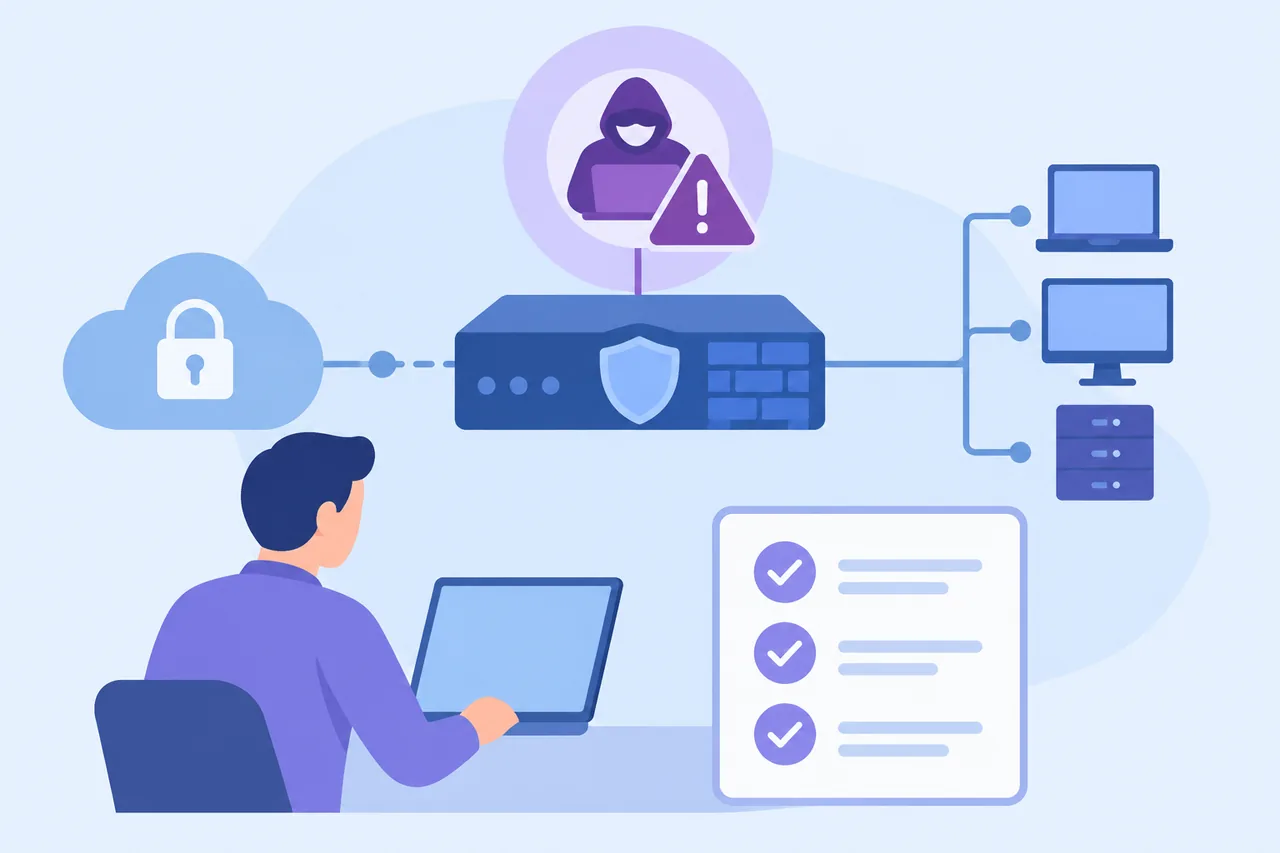
CVE-2026-76418とは——Cisco ASA・FTDで機器が再起動されるDoS脆弱性
2026年10月28日、Ciscoはセキュリティアドバイザリ(cisco-sa-asaftd-tunnel-dos-s6mgkb75)を公開し、Cisco Secure Firewall ASAソフトウェアおよびSecure Firewall Threat Defense(FTD)ソフトウェアのリモートアクセスSSL VPNに深刻な脆弱性が存在することを明らかにした(出典:Cisco Security Advisory)。
CVE番号はCVE-2026-76418。CVSS 3.1スコアは8.6(High)。ベクターはAV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:Hであり、ネットワーク経由・低複雑度・認証不要・ユーザー操作不要という条件で攻撃が成立する(出典:CVE.org)。弱点の種類はCWE-690(チェックされない戻り値によるNULLポインタ参照)だ。原因はトンネルグループに「セカンダリ認証」を設定したときのロジックの誤りにある。細工されたSSLリモートアクセスVPN接続要求を受け取ると、機器が予期せず再起動(reload)し、サービス停止(DoS)状態になる。
被害の性質は機器の再起動によるサービス停止に限定される。CVE公式記録では機密性・完全性への影響は「なし」と評価されており、被害として示されているのは機器の再起動によるサービス停止である。ただし、機器が再起動している間はVPNを利用できなくなるため、事業継続の観点では見過ごせないリスクとなり得る。
2026年10月、Cisco PSIRTはこの脆弱性が実際に悪用されていることを確認し、同月29日にはCISA KEV(Known Exploited Vulnerabilities Catalog)への掲載が行われた(出典:CISA KEV)。CISAの技術評価では「自動化可能(Automatable: yes)、技術的影響: partial」とされており、攻撃の自動化が可能と見られている。
なお、Cloud-delivered Firewall(CDFW)、cdFMC、Secure Access(CSA)、Secure FMCソフトウェアはCiscoが影響を受けないと確認している。
Cisco以外のVPN機器にも同じ種類の弱点があるのかは、VPNの脆弱性の種類と攻撃手口6分類で解説しています。
CVE-2026-76418の影響条件——Cisco ASA・FTDが対象かを3つの条件で判断する
Cisco公式アドバイザリが定義する影響の条件は3つある。3つがすべてそろったときに脆弱性が成立する。1つでも欠けていれば現時点での影響はないが、設定変更や版アップデートで条件が変わり得るため、継続的な確認が必要だ。
- 脆弱な版のASAまたはFTDソフトウェアを動かしている
- SSLリモートアクセスVPNのログインサービスにネットワークから到達できる
- トンネルグループの範囲でセカンダリ認証(secondary-authentication-server-group)が設定されている
設定の確認手順はCiscoが具体的に示している。まず実行設定(running configuration)にwebvpnブロックがあり、少なくとも1つのインターフェースでSSL VPNが有効(webvpn配下のenable <インターフェース名>)かを確認する。
次に、tunnel-group-list enableが設定されている場合は、デフォルトのトンネルグループDefaultWEBVPNGroupを含むすべてのトンネルグループでsecondary-authentication-server-groupの有無を確認する。ログイン画面に表示されないプロファイルも対象になる点に注意が必要だ。
tunnel-group-list enableが設定されていない場合も安全とは言い切れない。DefaultWEBVPNGroupにsecondary-authentication-server-groupが設定されていれば、一覧を無効にしても影響は消えない。
FTDの場合は、FMCの「Devices > VPN > Remote Access」またはFDMの「Remote Access VPN」で有効化状況を確認し、機器の実行設定をFMCかFDMで確認する。Ciscoは「VPNへのログインに成功することは、影響を受ける処理に到達する条件ではない」と明記している。VPNへのログインに成功していなくても影響を受ける処理に到達し得る点が、この脆弱性の注意すべき点だ。
自社が対象か判断がつかない場合は、お使いの製品と版の情報をお送りいただければ、公式情報をもとに対象かどうかの目安をお伝えします(無料相談)。
次に読む:Linuxカーネルの遠隔root脆弱性、今やることは?
修正版への更新——CVE-2026-76418対応の系列別バージョン表
Cisco公式アドバイザリが示す修正版(各系列で最初に修正を含む版)は以下のとおりだ。自系列の修正版以上に更新することが唯一の根本的解決策となる。系列をまたいだ版番号の大小で判断せず、必ず自系列の修正版を確認すること。
| 製品 | 現在の系列 | 修正を含む最初の版 |
|---|---|---|
| ASA | 9.16以前の系列 | 9.16.4.104 |
| 9.18系列 | 9.18.4.96 | |
| 9.20系列 | 9.20.4.50 | |
| 9.22系列 | 9.22.3.200 | |
| 9.23系列 | 9.23.1.48 | |
| 9.24系列 | 9.24.1.27 または 9.24.10.1 | |
| FTD | 7.0以前の系列 | 7.0.11 |
| 7.2系列 | 7.2.13 | |
| 7.4系列 | 7.4.9 | |
| 7.6系列 | 7.6.7 | |
| 7.7系列 | 7.7.14 | |
| 10.0系列 | 10.0.3 | |
| 10.1系列 | 10.1.1 |
表にない系列の版を使っている場合は、Cisco Software Checkerに版番号とプラットフォームを入力して確認する。Ciscoは表に記載した版のみを検証済みとしており、自系列の最新版が修正版に達しているかを各自で確認する必要がある。対象プラットフォームにはASA 5500-X、ASA Service Module、ASAv、ISA 3000、Firepower 1000/2100/4100/9000、Firepower NGFW Virtual、Secure Firewall 1200/3100/4200などが含まれる。FTDは版確認をFMCまたはFDMから行う。
更新作業の計画にあたっては、HA(高可用性)構成での切り替え手順、VPN停止が業務に与える影響、保守ウィンドウの確保など、自社の運用手順を事前に整理する。インターネットに直接VPNを公開している構成で3条件がそろっている場合は、更新を最優先とするのが適当だ。
すぐに更新できないときの緩和策と運用上の判断点
Cisco公式は「脆弱性そのものに対する回避策はない」と明記している。ただし、設定変更による緩和策が2つのケースに分けて示されている。緩和策はあくまで一時的な措置であり、修正版への更新に代わるものではない。
ケース1:DefaultWEBVPNGroupがセカンダリ認証を使っていない場合
WebVPN設定モードでno tunnel-group-list enableを実行し、トンネルグループ一覧を無効にする。これにより、ログイン画面から接続プロファイルを選択できなくなる。利用者は正しいプロファイル名をあらかじめ知っている必要があり。
ケース2:DefaultWEBVPNGroupがセカンダリ認証を使っている場合
no secondary-authentication-server-groupでセカンダリ認証を外す。この操作はリモートアクセスVPNの認証強度を下げる副作用を持つ。Ciscoは、この措置でリモートアクセスVPNのセキュリティ水準が下がると説明している。Ciscoは適用前に自環境への影響を評価するよう求めており、セカンダリ認証を外すリスクとDoS攻撃を受けるリスクを比較して判断する必要がある。
緩和策の適否は自社の設定構成と運用ポリシーに依存するため、Ciscoのサポート窓口またはパートナーと確認しながら進めることが望ましい。
あわせて、機器の再起動履歴を確認することも実務上有効だ。予期しないリロードが記録されていた場合、CVE-2026-76418に関連する可能性がある。その場合はCiscoのサポートに相談する。
CISAのKEVに記載された対処期限2026年11月1日は、米国連邦機関向けのBOD(Binding Operational Directive)26-04に基づくものであり、日本企業への法的義務ではない。ただし、実際の悪用が確認されてCISAのKEVに掲載されたという事実は、対処の優先度を判断する材料になる。
実務担当者が今すぐ取る6つのステップ
CVE-2026-76418への対処は、以下の手順で進めることが現実的だ。
- 自社のASA/FTDを洗い出し、版を確認する。FTDはFMCまたはFDMから版番号を取得する。
- Cisco Software Checkerで該当するかを確認する。版番号とプラットフォームを入力し、本アドバイザリ(cisco-sa-asaftd-tunnel-dos-s6mgkb75)への該当有無を確認する。
- 実行設定で3条件を確認する。
webvpnブロックの有無、SSL VPNの有効状態、そしてDefaultWEBVPNGroupを含む全トンネルグループのsecondary-authentication-server-group設定の有無を確認する。 - 修正版へ更新する。インターネット公開のVPNで3条件がそろっている場合は最優先。系列別の修正版は上の表で確認する。
- すぐに更新できない場合は、緩和策(ケース1またはケース2)を評価し適用する。自社環境への影響を事前に整理したうえで適用し、修正版更新の計画を並行して進める。
- 機器の再起動履歴を確認する。予期しないリロードが過去に発生していた場合はCiscoのサポートに相談する。
CVE-2026-76418は、Cisco ASA・FTDのSSL VPNを利用する組織にとって、設定条件が揃えば、認証されていない遠隔の相手に機器を再起動させられるおそれがある脆弱性だ。悪用が確認済みであり、CISAが自動化可能と評価している以上、3条件の確認と修正版への更新を速やかに進めることが、現時点で取れる最も確実な対処となる。
参考文献
- Cisco Systems, “Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability” (cisco-sa-asaftd-tunnel-dos-s6mgkb75, 版1.0 Final, 2026-10-28公開): https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75
- MITRE / Cisco CNA, “CVE-2026-76418” (公開 2026-10-28、最終更新 2026-10-29): https://www.cve.org/CVERecord?id=CVE-2026-76418
- CISA, “Known Exploited Vulnerabilities Catalog — CVE-2026-76418” (KEV掲載日 2026-10-29): https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-76418
重大な脆弱性が出たら、メールでお知らせします
悪用が確認された重大な脆弱性が出たときだけ送ります(頻繁には送りません)。無料・配信停止はメール内のリンクからいつでもできます。
脆弱性への対応・AIセキュリティでお困りの方へ
クリスタルメソッドは、脆弱性情報の監視とお知らせ、AIセキュリティのご相談、AIを業務に取り入れる際のセキュリティを学ぶ研修をお受けしています。「使っている製品が対象か分からない」「社内でAIを使うときの注意点を整理したい」といった段階からご相談いただけます。
- 無料相談・お問い合わせ:ご相談はこちら
- 提供内容と料金:脆弱性の監視サービス
Read next
あわせて読みたい
-
VPNの脆弱性とは?仕組み・種類別の弱点、攻撃手口6分類と対策【2026年】
結論:VPNの脆弱性対策で最初に着手すべきこと VPN機器・ルーター・ファイアウォールなど外部に公開している機器の脆弱性を突く侵入とは、インターネットから直接届...
-
LinuxカーネルCVE-2026-98432をAIが発見——遠隔root、今やること
AIがLinuxカーネルの重大脆弱性CVE-2026-98432を発見——何が起きたか 2026年10月15日、LinuxカーネルのIPv4 TCP処理に深刻な...
-
AIを使った脆弱性診断とは?仕組み・できること・限界・手動診断との違い
AIを使った脆弱性診断とは?先に結論 AIを使った脆弱性診断とは、サイトやシステムの弱点を探す作業の一部を、AIで自動化・補助する診断です。広く、短い期間で、繰...