
blog
AIブログ
Cisco Secure Email脆弱性CVE-2026-76519、悪用済みで更新急務
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
Secure Email Gateway 脆弱性 CVE-2026-76519 の概要――何が起きているか
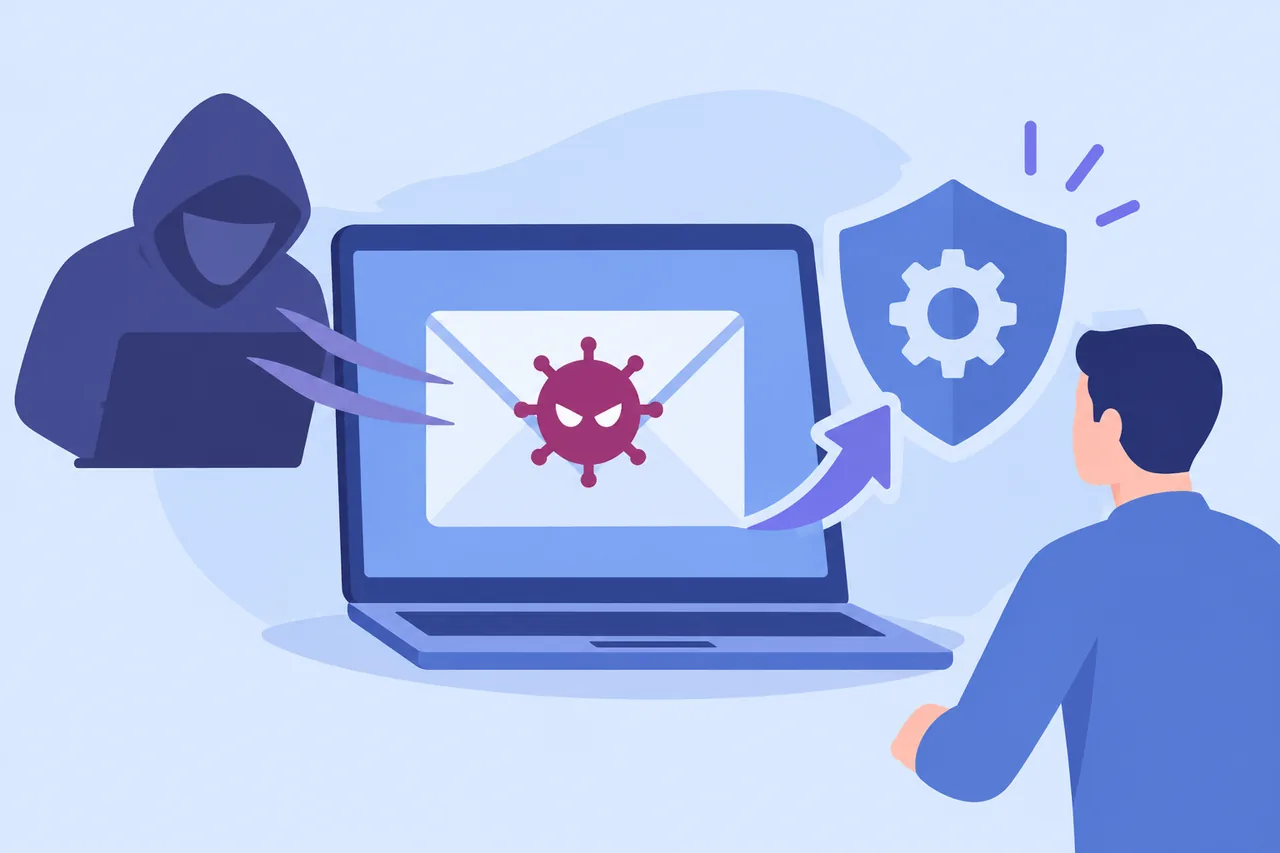
2026年10月14日、Cisco Systems はCisco Secure Email GatewayのAdvanced Malware Protection(AMP)機能に深刻な脆弱性CVE-2026-76519が存在することを公表した(出典: CVE公式記録 cve.org、採番元CNA: Cisco、公開日2026年10月14日)。2026年10月14日、米国土安全保障省サイバーセキュリティ・インフラセキュリティ庁(CISA)はこの脆弱性を「Known Exploited Vulnerabilities(KEV)カタログ」に追加した。KEVへの掲載は「実際の攻撃での悪用が確認された」ことを公式に意味する(出典: CISA KEVカタログ)。
CVSS v3.1スコアは9.8(CRITICAL)。評価ベクトルはAV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H(評価者: Cisco)であり、認証不要・ユーザー操作不要でネットワーク越しに攻撃できる。弱点の種類はCWE-23(Relative Path Traversal)、いわゆるパス・トラバーサルと呼ばれる種別の欠陥だ。
脆弱性の本質は、ファイルレピュテーションサービスが有効な状態でのメール添付ファイルの処理に不備があることにある。攻撃者は細工した添付ファイルを含むメールを対象デバイスに送信することでこの脆弱性を悪用できる。悪用に成功した場合、攻撃者は基盤OSに対してroot権限で任意のファイルを書き込み、コマンドを実行できる状態になる可能性がある。
関連記事強化学習とは?アルゴリズムから解説 / テキストマイニングとは?意味・できること
CVE-2026-76519 の影響を受けるバージョン――自社環境との照合
CVE公式記録(cve.org、採番元CNA: Cisco、公開日2026年10月14日)に記載された影響バージョンは以下のとおりだ。Cisco Secure Emailを運用している組織は、稼働中のすべてのインスタンスのバージョンをこの一覧と照合することが最初の確認作業となる。Ciscoの公式アドバイザリによると、影響を受けるのは、ファイルレピュテーションサービス(Cisco AMPの一部)が有効でメールポリシーに割り当てられており、かつContent Scanner Toolsのバージョンが25.3.0.5525より前の物理・仮想のCisco Secure Email Gatewayだ。
| 影響を受けるバージョン | 影響を受けるバージョン(続き) |
|---|---|
| 13.0.0-392 | 15.0.3-002 |
| 13.0.5-007 | 15.5.0-048 |
| 13.5.1-277 | 15.5.1-055 |
| 13.5.4-038 | 15.5.2-018 |
| 14.0.0-698 | 15.5.3-022 |
| 14.2.0-620 | 15.5.4-012 |
| 14.2.1-020 | 16.0.0-050 |
| 14.3.0-032 | 16.0.0-054 |
| 15.0.0-104 | 16.0.1-017 |
| 15.0.1-030 | 16.0.2-112 |
| 16.0.3-044 | |
| 16.0.4-016 |
出典: CVE公式記録(cve.org)、採番元CNA: Cisco、公開日2026年10月14日。Ciscoの公式アドバイザリ(cisco-sa-esa-afw-zqYJkjxp)では、Cisco AsyncOSの修正版として、15.5系は15.5.5-014、16.5系は16.5.0-780が示されている。16.0系は修正版へ移行するよう案内されている。16.5より前のAsyncOSを使っている場合は16.5.0-780への移行がCiscoから強く推奨されている。また、この修正は、更新されたContent Scanner Toolsパッケージ(25.3.0.5525以降)でも提供されるとされている。
自社が対象か判断がつかない場合は、お使いの製品と版の情報をお送りいただければ、公式情報をもとに対象かどうかの目安をお伝えします(無料相談)。
次に読む:ディープラーニングとは?機械学習との違いは?
Secure Email Gateway 脆弱性 CVE-2026-76519 が日本企業に意味すること
Cisco Secure Email Gatewayはメールのマルウェアフィルタリングや迷惑メール対策を担う製品で、メールの入口に置かれる。この脆弱性は認証不要で、細工した添付ファイル付きのメールを送るだけで悪用でき、CVSS v3.1は9.8(CRITICAL)、CISAのKEVカタログにも掲載されている。CISAの対処期限(2026年10月17日)は米連邦政府機関向けのもので、日本企業に法的な義務はない。
CVE-2026-76519 への対処
- 修正版へ更新する:Cisco AsyncOSの15.5系は15.5.5-014、16.5系は16.5.0-780。16.0系は修正版への移行が必要。詳細はCiscoの公式アドバイザリを参照。
- 公式の回避策:なし(Ciscoのアドバイザリに明記)。
- CISAの対処期限:2026年10月17日(米連邦政府機関向け)。
自社の機器が対象かどうかの判断や、すでに侵入されていないかの確認は、構成やログを見ないと判断できません。
参考文献
- CVE公式記録 CVE-2026-76519(採番元CNA: Cisco、公開日2026年10月14日): https://www.cve.org/CVERecord?id=CVE-2026-76519
- NVD(National Vulnerability Database) CVE-2026-76519: https://nvd.nist.gov/vuln/detail/CVE-2026-76519
- CISA Known Exploited Vulnerabilities Catalog: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
重大な脆弱性が出たら、メールでお知らせします
悪用が確認された重大な脆弱性が出たときだけ送ります(頻繁には送りません)。無料・配信停止はメール内のリンクからいつでもできます。
脆弱性への対応・AIセキュリティでお困りの方へ
クリスタルメソッドは、脆弱性情報の監視とお知らせ、AIセキュリティのご相談、AIを業務に取り入れる際のセキュリティを学ぶ研修をお受けしています。「使っている製品が対象か分からない」「社内でAIを使うときの注意点を整理したい」といった段階からご相談いただけます。
- 無料相談・お問い合わせ:ご相談はこちら
- 提供内容と料金:脆弱性の監視サービス
Read next
あわせて読みたい
-

ディープラーニング(深層学習)とは何か?機械学習との違い等をわかりやすく解説します!
ディープラーニング(深層学習)は、画像認識・自然言語処理・自動運転など、現代のAI技術を支える中核的な仕組みです。しかし「AIとどう違うのか」「機械学習との関係...
-
強化学習入門 アルゴリズムから解説
掃除ロボットや自動運転、ゲームAI、ChatGPTのような対話AIまで、身近なところに強化学習の技術は広がっています。しかし「強化学習とは何か」と問われると、正...
-
テキストマイニングとは?意味・できること・やり方・ツールを解説【2026】
テキストマイニングとは、大量のテキストデータを自然言語処理(NLP)で解析し、有用な情報や傾向を自動的に抽出する技術です。口コミ・アンケート・問い合わせ・SNS...