
blog
AIブログ
ラテラルムーブメントとは?侵入後の横展開の手口とAIで止める方法【2026年】
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
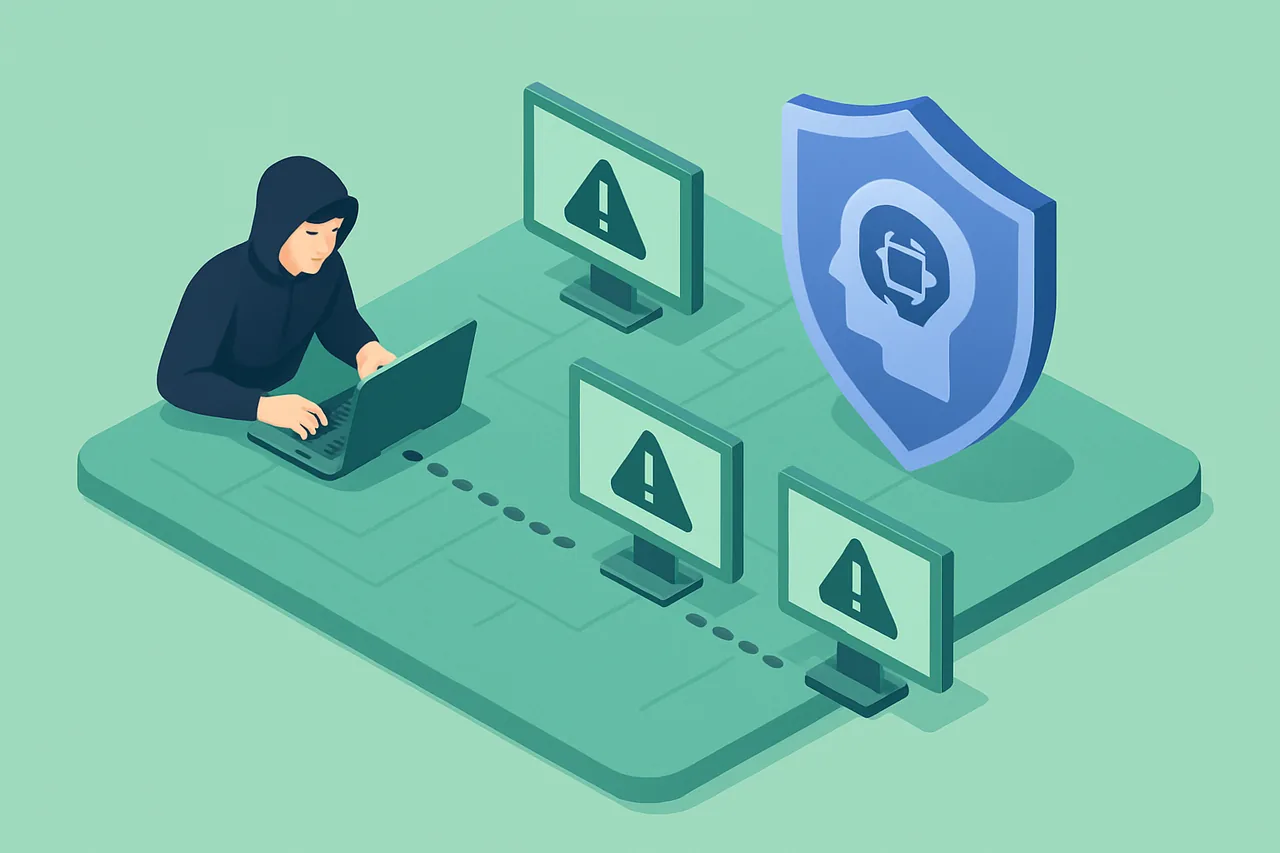
結論:ラテラルムーブメントは「侵入の完了」ではなく「被害拡大の開始」である
ラテラルムーブメントとは、侵入に成功した攻撃者が、認証情報の窃取や権限の昇格を重ねながら、ネットワーク内の別の端末やサーバーへ移動して被害を広げる行為である。最初の侵入口は一台の端末やVPN機器にすぎない。そこから数分から数十分のうちに内部を横断し、最終的に重要サーバーやActive Directory(AD)の管理者権限を掌握するのがランサムウェア攻撃の典型的な流れだ。
防御の要点は三つに絞られる。EDR/XDR・UEBA・ITDRといった仕組みが「いつもと違う認証や管理ツールの使い方」を検知し、自動隔離で拡大を止める。AIはその検知と自動化の中核を担うが、攻撃側もAIを使う現在、人手の運用だけでは追いつかない。企業の情報システム担当・セキュリティ担当が今すぐ確認すべき論点を、MITRE ATT&CKと国内の一次情報に基づいて整理する。
関連記事多要素認証の突破の手口とAIで防ぐ方法は? / VPNの脆弱性を狙う侵入の手口と対策は? / サプライチェーン攻撃の手口と対策は?
ラテラルムーブメントとは何か|攻撃の流れと手口の種類
MITRE ATT&CKはラテラルムーブメントをTA0008として定義し、「The adversary is trying to move through your environment.(攻撃者は環境内を移動しようとしている)」と説明する。ネットワーク上のリモートシステムに入り込んで制御するための技術群であり、複数のシステムやアカウントを経由(ピボット)しながら最終目的に到達することが多い(出典:MITRE ATT&CK TA0008、2026年10月時点)。
攻撃の流れを図示する。
MITRE ATT&CKのTA0008には9種の技術が分類されている。主なものを以下にまとめる。
| 技術ID | 技術名 | 概要 |
|---|---|---|
| T1021 | Remote Services | RDP・SMB・SSH・VNCなど正規のリモートサービスを悪用して別システムへ移動する |
| T1550 | Use Alternate Authentication Material | Pass the Hash(T1550.002)・Pass the Ticket(T1550.003)などパスワード本体を使わずに認証を突破する |
| T1563 | Remote Service Session Hijacking | 確立済みのSSH・RDPセッションを乗っ取る |
| T1210 | Exploitation of Remote Services | リモートサービスの脆弱性を直接突いて別システムに侵入する |
| T1072 | Software Deployment Tools | ソフトウェア配布ツールを悪用してマルウェアを横展開する |
| T1080 | Taint Shared Content | 共有フォルダ・リポジトリにマルウェアを仕込み他端末に感染させる |
| T1534 | Internal Spearphishing | 侵害済みアカウントから組織内に向けたフィッシングを送る |
| T1570 | Lateral Tool Transfer | 攻撃ツールを組織内の別システムへ転送して使用する |
| T1091 | Replication Through Removable Media | USBメモリ等を経由してエアギャップ環境にも感染を広げる |
これらの手口に共通するのは「正規の認証情報や正規のツールを使う」点だ。攻撃者は外から異物を持ち込むのではなく、組織の内部にある仕組みをそのまま使う。それが検知を難しくする根本的な理由である。
権限昇格(TA0004)はラテラルムーブメントの前段に置かれることが多い。TA0004の定義は「より高い権限を得ようとしている」であり、Valid Accounts(T1078)やProcess Injection(T1055)など13種の技術が含まれる(出典:MITRE ATT&CK TA0004、2026年10月時点)。権限を昇格させることで、横断の移動先でより多くのリソースにアクセスできるようになる。
ラテラルムーブメントの実際の事例
アサヒグループホールディングス(2025年9月〜2026年2月)
国内の事例として詳細が公表されている事案として、アサヒグループホールディングスのランサムウェア被害がある。攻撃の流れは次の通りだ(出典:アサヒグループホールディングス、2026年2月18日公表)。
- 障害発生の約10日前、拠点のネットワーク機器を経由して内部に侵入
- 主要データセンターで「パスワードの脆弱性をついて管理者権限を奪取」
- 奪取したアカウントで内部を探索し、主に業務時間外に複数のサーバーへの侵入と偵察を繰り返す
- 2025年9月29日、ランサムウェアが一斉に実行され複数のサーバーと一部PCのデータが暗号化。従業員貸与PCの一部データも流出
「権限奪取→内部探索(横展開)→一斉暗号化」というラテラルムーブメントの教科書的な流れが、国内の大手企業で実際に起きた事例である。注目すべきは「業務時間外に繰り返した」という点だ。
警察庁が同時期に指摘するように、ランサムウェアグループは金曜の営業終了後に侵入して月曜朝までに暗号化を実行し、再侵入のためにバックドアを設置し、痕跡を消すためにログとバックアップを消去する戦術を取る(出典:警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2025年9月)。人手の監視が手薄になる時間帯を突くのは、組織的な判断である。
国内の被害規模(2025年)
警察庁の統計によれば、令和7年(2025年)の国内ランサムウェア被害は226件が認知された(出典:警察庁 Cyber Police Agency Letter 2025 Vol.15、2026年3月)。令和7年上半期だけで116件と半期として過去最多タイとなり、中小企業が77件で全体の約3分の2を占めた。調査・復旧費用が1,000万円以上の組織は50%から59%に増加している(出典:警察庁、2025年9月)。
侵入経路は令和7年上半期においてVPN・リモートデスクトップ用機器からの侵入が感染経路の8割以上を占め、原因としてID・パスワードが非常に安易だったこと、不必要なアカウントが適切に管理されず存在していたことが挙げられている(同出典)。ラテラルムーブメントの入口となる認証の弱さが、多くの事案の背景にある。
AIを使った侵入の自動化(海外・2025年)
Anthropicは2025年11月13日、中国政府が支援すると高い確度で評価される攻撃者がClaude Codeを悪用した侵入作戦を検知・遮断したと公表した。大手テック企業・金融機関・化学メーカー・政府機関などを含む約30の標的を狙い、フレームワークは「ユーザー名とパスワードを収集しさらなるアクセスを得た」「最高権限のアカウントを特定しバックドアを作成した」と報告された。作戦の80〜90%をAIが実行し、人の介入は1作戦あたり4〜6回程度と推定されている(出典:Anthropic、2025年11月13日)。
CrowdStrikeの「2026 Global Threat Report」(2026年2月24日)によれば、2025年のeCrimeにおけるブレイクアウトタイム(初期侵入から最初の横展開までの時間)の平均は29分で、前年比で速度が65%上昇した。最速は27秒だ。侵入は「信頼されたID、SaaSアプリケーション、クラウド基盤」を通って進むとされる(出典:CrowdStrike)。
攻撃が自動化・高速化している以上、検知と対応もそれに対応した速度が必要になる。
AIを使ったラテラルムーブメントの防御|段階別の仕組み
AIを活用したセキュリティ製品群は、ラテラルムーブメントの各段階に対して異なる役割を担う。以下の表で整理する。
| 攻撃の段階 | MITRE ATT&CK | 防御の仕組み | 働き方 |
|---|---|---|---|
| 侵入直後・権限昇格 | TA0004 | EDR/XDR | 端末上のプロセス・認証の振る舞いを監視し、不審な権限昇格や認証情報の取得を検知。端末を自動でネットワークから切り離す |
| 認証情報の悪用 | T1550(Pass the Hash等) | UEBA・ITDR | 普段のログオン時間・場所・端末と異なる認証を異常として検知する。ITDR(IDへの脅威の検知と対応)は、ADなどのID基盤への攻撃を検知・調査・対応する仕組みだ |
| 横展開(内部移動) | T1021(RDP・SMB等) | UEBA・ネットワーク分析 | 通常使わない管理ツールの使用パターンを検知。端末間の通信の異常を可視化する |
| AD周辺の攻撃 | T1078・T1550他 | ログ分析・ITDR | ADのイベントログからKerberos認証の異常や特権アカウントの不正利用を検知する(JPCERT/CC、CISA等の共同ガイド) |
| 被害の局所化・封じ込め | (横断後) | 自動隔離・ネットワーク分離 | 検知と連動した自動的なセグメント遮断により、感染の拡大を人手なしで止める |
アサヒグループホールディングスの再発防止策は、全PCへのEDR設定強化・クラウド環境のEDR監視強化・ログ分析システム導入と監視および遮断の自動化を明記している(出典:アサヒグループホールディングス、2026年2月18日)。EDRと自動遮断の組み合わせが、夜間・休日の攻撃に対して人手に代わる防御線となる。
ADのログ整備については、JPCERT/CCが「高度サイバー攻撃においてActive Directoryへの攻撃の検知は、深く侵害されるか否かの分岐点となります」と述べており(出典:JPCERT/CC、2017年3月14日)、その指摘は現在も有効だ。ASDやCISAなど日米英加豪ニュージーランドの機関が共同作成した「Detecting and Mitigating Active Directory Compromises」(改訂2026年9月15日)もADへの攻撃の緩和策を示している(出典:CISA)。
AIセキュリティ対策の全体像については、AIセキュリティ対策の解説も参照されたい。
次に読む:多要素認証の突破の手口とAIで防ぐ方法は?
AIの限界と注意点
AIを使った防御には、明確な限界が三つある。
攻撃側もAIを使う。Anthropicが公表した事例では、AIが作戦の80〜90%を実行し、リクエストは毎秒複数に及んだ。従来の人手の速度を前提とした監視運用では、検知から対応までの間に横断が完了してしまう可能性がある。
正規の認証情報と正規ツールは見分けにくい。CrowdStrikeが指摘するように、侵入は「信頼されたID」を通って進む。UEBA・ITDRは行動の「ずれ」を見つける仕組みだが、攻撃者が正規ユーザーの行動パターンをゆっくりと模倣すれば検知が難しくなる。誤検知と見落としの双方が起こり得る。
入口が開いたままでは再侵入される。警察庁はランサムウェアグループがバックドアの設置・ログとバックアップの消去を常套手段としていると指摘する(出典:警察庁、2025年9月)。EDRが端末を隔離しても、VPN機器の認証情報が変わっていなければ翌日に再侵入される。検知・隔離と並行して、入口の封鎖が不可欠だ。
なお、攻撃側のAIも万能ではない。Anthropicの報告では、AIが認証情報を「ときに幻覚で捏造した」ことが完全自律化の障害として挙げられている(出典:Anthropic、2025年11月13日)。ただしこれは防御側が安心できる根拠にはならない。不完全な攻撃でも被害は起きるからだ。
AI・ランサムウェアを使った具体的な被害事案の一覧はAIハッキングと情報漏洩の被害一覧で確認できる。
AIだけに頼らない基本対策と導入の順番
EDR・UEBA・ITDR等のAI検知を機能させるには、その前提となる基盤整備が必要だ。以下の順番は、警察庁・JPCERT/CC・CISA等の推奨項目と国内事例の再発防止策をもとに整理したものである(各機関が導入順序を定めたものではない)。
- 入口の管理:VPN・リモートデスクトップ機器の棚卸し。ID・パスワードを強化し、不要アカウントを削除する。管理できていない海外拠点機器を把握する。警察庁によれば令和7年上半期、感染経路の8割以上がVPN・RDP機器であり、原因は安易な認証情報と不要アカウントの放置だ(出典:警察庁、2025年9月)。
- ログの取得・保管とオフラインバックアップ:攻撃者はログとバックアップを消去する。取れていない・保管されていないログは事後調査を不可能にする。JPCERT/CCはログ保存が不十分だと調査が困難になった事例に言及している(出典:JPCERT/CC、2017年3月14日)。
- ADの点検と特権アカウントの最小化:不要な特権アカウントを削除し、アカウントの作成・変更・削除を管理する。アサヒの再発防止策にも明記されており、CISA等の共同ガイドもAD攻撃の緩和を重点項目とする(出典:アサヒグループホールディングス、CISA)。
- ネットワーク分離と接続制限:重要サーバーへの不要な横断経路を物理的に閉じる。アサヒは全システムでのネットワーク分離と接続制限を再発防止策として明記した(出典:同上)。
- EDR/XDR・UEBA/ITDR・監視の自動化:上記が整った上で、AIを使った検知と自動隔離を重ねる。ペネトレーションテストとスレットハンティングで想定外の経路を継続的に検証する(アサヒが再発防止策で明記)。
管理者権限は日常のIDと分け、必要なときだけ使えるようにする(特権ID管理、PAM)。リモートアクセスや管理者のログインには多要素認証を必須にし、社内からの接続でも端末と利用者を確かめてから許可するゼロトラストの考え方を取り入れると、盗まれた認証情報だけでは横に広がりにくくなる。
順番を逆にすると、EDRを入れても検知の前提となるログが無い、隔離しても入口から再侵入される、という状態が生じる。AIの導入は補強であって、土台の代替にはならない。
ほかの侵入の手口と対策
ラテラルムーブメントは、ほかの手口と組み合わせて使われることが多い。関係する手口の仕組みと対策は、それぞれの解説ページにまとめている。
| 手口(詳しい解説へ) | どんな攻撃か |
|---|---|
| サプライチェーン攻撃 | 委託先・取引先・OSS・クラウドなど、自社の外にあるつながりを経由して侵入する攻撃 |
| VPNの脆弱性を狙う侵入 | VPN機器など外部に公開している機器の、修正されていない弱点から入り込む攻撃 |
| フィッシング | 本物そっくりのメールやサイトでID・パスワードを入力させて盗む手口 |
| 多要素認証の突破 | 承認通知の連打・中継型の偽サイト・SIMの乗っ取りで、2段階目の確認をすり抜ける手口 |
| ブルートフォース攻撃 | パスワードの総当たりや、流出したID・パスワードの使い回しを試してログインする攻撃 |
| 内部不正 | 社員・退職者・委託先が、与えられた権限を悪用して情報を持ち出す行為 |
| ビジネスメール詐欺(BEC) | 取引先や経営者になりすましたメールで、偽の口座へ送金させる詐欺 |
| DDoS攻撃 | 多数の機器から大量の通信を送りつけ、サイトやサービスを止める攻撃 |
手口全体の見取り図と、AIを使った対策の優先順位はAIセキュリティ対策の解説で扱っている。
よくある質問
- Q. ラテラルムーブメントとは具体的に何か。
- MITRE ATT&CKでは「攻撃者が環境内を移動しようとしている」段階(TA0008)として定義され、RDPやSMBなどのリモートサービスの悪用、Pass the Hash・Pass the Ticketなどの認証情報の使い回しが含まれる。侵入後に別の端末やサーバーへ移動して被害を広げる行為全体を指す(出典:MITRE ATT&CK TA0008、2026年10月時点)。
- Q. 侵入からどれくらいで横展開が始まるのか。
- CrowdStrikeの「2026 Global Threat Report」によれば、2025年のeCrimeにおける初期侵入から最初の横展開までの時間(ブレイクアウトタイム)の平均は29分、最速は27秒だ(出典:CrowdStrike、2026年2月24日)。従来の人手による監視では対応しきれない速度である。
- Q. 権限昇格とラテラルムーブメントの違いは何か。
- 権限昇格(TA0004)は「より高い権限を得る」行為、ラテラルムーブメント(TA0008)は「環境内を移動する」行為だ。アサヒグループの事案では、管理者権限の奪取(TA0004)の後に複数サーバーへの侵入と偵察(TA0008)が繰り返された(出典:MITRE ATT&CK、アサヒグループホールディングス)。
- Q. 国内の被害の入口として多いのは何か。
- 警察庁によれば令和7年上半期(2025年)はVPN・リモートデスクトップ用機器からの侵入が感染経路の8割以上を占め、原因は安易な認証情報と不要アカウントの管理不備だ(出典:警察庁、2025年9月)。
- Q. AIは攻撃にも使われているのか。
- Anthropicが2025年11月に公表した事例では、中国政府系と評価される攻撃者がAIを使い侵入作戦の80〜90%を自動実行した。約30の標的を狙い、最高権限アカウントの特定とバックドア作成を自動で行ったとされる(出典:Anthropic、2025年11月13日)。
参考文献
- MITRE ATT&CK TA0008 Lateral Movement(2026年10月時点)
https://attack.mitre.org/tactics/TA0008/ - MITRE ATT&CK TA0004 Privilege Escalation(2026年10月時点)
https://attack.mitre.org/tactics/TA0004/ - アサヒグループホールディングス「不正アクセスによる障害の発生について(第2報・調査結果と再発防止策)」(2026年2月18日)
https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html - 警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2025年9月)
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7kami/R07_kami_cyber_jyosei.pdf - 警察庁 Cyber Police Agency Letter 2025 Vol.15(2026年3月)
https://www.npa.go.jp/bureau/cyber/pdf/R7_Vol.15cpal.pdf - Anthropic「Disrupting AI espionage」(2025年11月13日)
https://www.anthropic.com/news/disrupting-AI-espionage - CrowdStrike「2026 Global Threat Report」プレスリリース(2026年2月24日)
https://crowdstrike.com/en-us/press-releases/2026-crowdstrike-global-threat-report - CISA「Detecting and Mitigating Active Directory Compromises」(改訂2026年9月15日)
https://cisa.gov/resources-tools/resources/detecting-and-mitigating-active-directory-compromises - JPCERT/CC「ログを活用したActive Directoryに対する攻撃の検知と対策」(2017年3月14日)
https://www.jpcert.or.jp/research/AD.html
監修
河合 継(クリスタルメソッド株式会社 代表取締役)
AI・ディープラーニングに関する特許16件の発明者。過去、国立がん研究センターとの共同研究や、テレビ番組でのAI解説実績を持つAI研究者として、AIの研究開発を主導している。
運営会社について | 編集方針
Read next
あわせて読みたい
-
多要素認証の突破とは?MFA疲労・AiTMの手口とAIで防ぐ方法【2026年】
結論:多要素認証の突破とは?手口と防ぎ方の要点 多要素認証(MFA)は、知識・所持・生体のうち2つ以上を示してログインする仕組みだ。パスワードが漏れても、第2の...
-
VPNの脆弱性を狙う侵入とは?手口・事例と対策、AIで防ぐ方法【2026年】
結論:VPN脆弱性対策で最初に着手すべきこと VPN機器・ルーター・ファイアウォールなど外部に公開している機器の脆弱性を突く侵入とは、インターネットから直接届く...
-
サプライチェーン攻撃とは?手口・事例と対策、AIで防ぐ方法【2026年】
結論:サプライチェーン攻撃対策の核心は「つながり」の可視化と異常検知の自動化にある サプライチェーン攻撃とは、攻撃対象の組織を直接狙わず、委託先・取引先、利用中...