
blog
AIブログ
Claude CodeをAmazon Bedrockで使う方法|設定手順・必要な権限・モデル固定・注意点【2026年版】
文:クリスタルメソッド編集部 監修:河合 継(代表取締役)
Claude CodeをAmazon Bedrockで使うには(結論と手順の全体像)
Claude Codeは、Anthropicと直接契約しなくても、AWSのAmazon Bedrockを経由して使えます。認証と課金はAWS側で行われるため、Claude(クロード)の有料プラン(Pro・Max)は不要で、料金はBedrockの従量課金としてAWSの請求に載ります。すでにAWSで権限・記録・費用を管理している会社に向いた使い方です。
いちばん簡単な始め方は、次の3ステップです(公式ドキュメント「Claude Code on Amazon Bedrock」・2026年10月14日確認)。
- AWS側でモデルを使えるようにする:Bedrockコンソールのモデルカタログで Anthropic のモデルを選び、利用目的のフォームを送信します(AWSアカウントごとに1回。送信するとすぐに使えるようになります)。
- Claude Codeを起動してBedrockを選ぶ:
claudeを起動し、ログイン画面で「3rd-party platform」→「Amazon Bedrock」を選びます。すでにログイン済みなら/setup-bedrockと入力して実行します。 - ウィザードの質問に答える:AWSの認証方法(AWSプロファイル・BedrockのAPIキー・アクセスキーなど)とリージョンを答えると、使えるモデルの確認とモデルの固定まで案内されます。
次の動画は、手順2と3を実際に進めた様子です。
CIや、チーム全員に同じ設定を配る場合は、ウィザードの代わりに環境変数で設定します。最小の設定は次の2行です。
export CLAUDE_CODE_USE_BEDROCK=1
export AWS_REGION=ap-northeast-1
東京リージョン(ap-northeast-1)で使う場合は、ANTHROPIC_BEDROCK_REGION_PREFIX=jp もあわせて設定しておくと、処理を東京と大阪だけで行う jp. の推論プロファイルが使われます(理由は「東京リージョンの接頭辞」で説明します)。設定できたら、Claude Codeの中で /status を実行して、接続先・リージョン・モデルが意図どおりかを確認します。
この記事では、Bedrockを選ぶ理由と制約、始める前の準備、ウィザードと環境変数での設定、必要なIAM権限(最小権限の例つき)、モデルの固定とチームへの配り方、費用を抑える設定、うまくいかないときの対処、個人の検証からチーム展開までの進め方の順に説明します。
使い続けると費用はどのくらいかかるのかは、Claude Code API料金の全体像で説明しています。
Claude Code × Amazon Bedrockを選ぶ理由と、知っておきたい制約
Claude CodeをAnthropicに直接つなぐ方法では、APIキーの管理、費用の振り分け、利用の記録を別に用意する必要があります。Amazon Bedrockを経由すると、これらをすでに使っているAWSの仕組みでまかなえます。利点を4つの観点で整理します。
| 観点 | Bedrock経由で変わること | 根拠 |
|---|---|---|
| 費用 | 使ったトークンの量に応じた従量課金です。人数ごとの月額料金ではありません。 | Amazon Bedrock Pricing |
| 請求 | AWSの請求書とCost Explorerにまとまります。AnthropicのモデルはAWS Marketplace経由で提供されるため、Cost Explorerでは「Amazon Bedrock」ではなくモデルの提供元の名前で表示されます。 | AWSのモデルカード(Claude Opus 5.5) |
| 権限と記録 | IAMロール・IAM Identity Center(SSO)での認証、CloudTrailによる呼び出しの記録、SCPによる操作の制限が、Claude Codeにもそのまま当てはまります。 | 公式ドキュメント |
| データとネットワーク | モデルの提供元は、Bedrockのログや利用者のプロンプト・応答にアクセスできません。VPC・AWS PrivateLinkを使った閉じたネットワークでの構成もとれます。 | AWSドキュメント「Data protection」、総務省掲載のAWS資料 |
総務省のAIセキュリティ分科会にAWSジャパンが提出した資料「AWSの生成AIサービスとセキュリティ対策」でも、Bedrockの推論では顧客のデータが記録されないことや、VPC・PrivateLinkを使った利用構成が示されています(出典:soumu.go.jp)。セキュリティの決まりが厳しい組織で選ばれやすい理由です。
一方で、制約もあります。公式ドキュメントに書かれている主な制約は次のとおりです。
/logoutコマンドは使えません(認証はAWS側で管理するため)- WebSearchツール(Claude Codeが自分でWeb検索する機能)は使えません
- Converse APIには対応していません(Invoke APIを使います)
- プロンプトキャッシュは、リージョンによっては使えません
また、実際に /status を開くと、claude.ai の管理画面から配る設定(サーバー管理の設定)は「not available on Bedrock」と表示され、取得されません(後の章の画面を参照)。組織で設定を固定したい場合は、各端末に置く managed-settings.json で配ります。
Anthropicに直接つなぐ場合、Bedrock、Bedrock+Mantle(後述)の主な違いを表にまとめます。
| 項目 | Anthropic直接API | Bedrock(Invoke API) | Bedrock+Mantle |
|---|---|---|---|
| 認証 | AnthropicのAPIキーなど | AWSの認証情報、またはBedrockのAPIキー | AWSの認証情報(Bedrockと同じ) |
| WebSearch | 使える | 使えない | 使えない |
| 1Mコンテキスト | モデルによる | Fable・Sonnet 5以降・Opus 4.7以降は標準で1M(Opus 4.6・Sonnet 4.6は[1m]を指定) | Fable・Sonnet 5以降・Opus 4.7以降は標準で1M |
| Guardrails | なし | 使える | 使える |
| プロンプトキャッシュ | 使える | リージョンによる | リージョンによる |
| 費用の確認 | Anthropicのコンソール | AWS Cost Explorer | AWS Cost Explorer |
| 必要な環境変数 | ANTHROPIC_API_KEY など | CLAUDE_CODE_USE_BEDROCK=1 | CLAUDE_CODE_USE_MANTLE=1 |
Claude Codeそのものの概要は Claude Codeとは、料金は Claude Code APIの料金体系 で説明しています。
Bedrockを選ぶべきか:ほかの経路との見極め
Bedrock経由は「すでにあるAWSの管理の仕組みをそのまま使いたい組織」でいちばん効果があります。前提が違う場合は、ほかの経路のほうが運用の手間が少なくなります。判断のポイントは次の3つです。
- 監査と課金をどこで行っているかで決める:IAM・CloudTrail・SCPをAWSで運用しているなら、Bedrockが自然です。Google Cloudで管理している組織は、Google Cloud経由(
CLAUDE_CODE_USE_VERTEX=1)で同じような管理ができます。 - 必要な機能から考える:Bedrock経由ではWebSearchツールが使えません。Claude Codeに外部の検索をよく使わせたい場合は、この点だけで、直接つなぐ方法やゲートウェイを使う構成を検討する価値があります。
- 専用のAWSアカウントを用意する:公式ドキュメントも、費用の把握と権限の管理を簡単にするため、Claude Code専用のAWSアカウントをすすめています。すでにある本番用のアカウントに同居させると、最初は早く始められますが、費用の振り分けと権限の分離があとで負担になりやすくなります。
もう1つ、新しいClaudeのモデルが使えるようになる時期にも差があります。AWSのモデルカードを見ると、モデルごとに使えるリージョンと推論プロファイル(us.・jp. など)が違います。「Anthropicに直接つなぐと使えるのに、Bedrockの自分のリージョンでは見つからない」場合は、障害ではなく提供範囲の違いであることがほとんどです。モデルを固定するチームは、使いたいモデルのIDが自分のリージョンの推論プロファイルにあるかを、配る前に確認します。
次に読む:Claude Codeをローカルで動かすには?
始める前の準備:必要なものと、先に確認しておくこと
公式ドキュメント(2026年10月14日確認)が前提としているのは、次の4つです。ウィザードを使う場合も、環境変数で配る場合も共通です。
- Amazon Bedrockが使えるAWSアカウント:Bedrockへのアクセスが有効になっていること
- 使いたいClaudeモデルへのアクセス:Bedrockのモデルカタログで、利用目的のフォームを送信済みであること(アカウントごとに1回)
- 適切なIAM権限:必要な操作は「IAM権限設定と運用上の注意点」の章に一覧があります
- AWS CLI(任意):EC2のインスタンスプロファイルやECSのタスクの認証情報など、AWS SDKの認証チェーンに認証情報を渡す仕組みがすでにあれば、無くても動きます
AWS CLIが入っていれば、Claude Codeの設定に入る前に、次の2つのコマンドで認証とモデルの準備を確かめておくと、あとの切り分けが楽になります。
# どのアカウント・どのロールで認証されているかを確認する
aws sts get-caller-identity

# 東京リージョンで使える推論プロファイルのうち、Anthropicのものを一覧する
aws bedrock list-inference-profiles --region ap-northeast-1 \
  --query "inferenceProfileSummaries[?contains(inferenceProfileId, 'anthropic')].inferenceProfileId"
1つ目でエラーになる場合は、AWSの認証情報がまだ使えない状態です。2つ目の結果に、使いたいモデルの jp.anthropic.… や global.anthropic.… のIDが出ていれば、そのIDをClaude Codeで指定できます(公式ドキュメントも、リージョンの問題が起きたときの確認方法としてこのコマンドを挙げています)。
自分のAWSの認証情報で使い始めるだけなら、上の4つがそろっていればウィザードですぐに設定できます。チーム全体に配る場合は、ウィザードではなく環境変数による設定を使い、配る前にモデルのバージョンを固定します(固定しない場合の動きは「モデルピンとMantle」の章で説明します)。
ウィザードでAmazon Bedrockを設定する手順(実際の画面)
自分のAWSの認証情報で使い始めるなら、Claude Codeに入っている設定ウィザードがいちばん簡単です。実際の画面で順に説明します。なお、この記事の画面は、AWSの認証情報を入れていない端末で撮っています。そのため、最後の確認は「失敗」の画面になっています。
手順1:AWS側でモデルを使えるようにする
Amazon Bedrockのコンソールでモデルカタログを開き、Anthropicのモデルを選んで、利用目的のフォームを送信します。AWSアカウントごとに1回だけ必要で、送信するとすぐに使えるようになります。AWS Organizationsを使っている場合は、管理アカウントから PutUseCaseForModelAccess APIで一度に送信でき(bedrock:PutUseCaseForModelAccess の権限が必要)、配下のアカウントにも自動で適用されます。
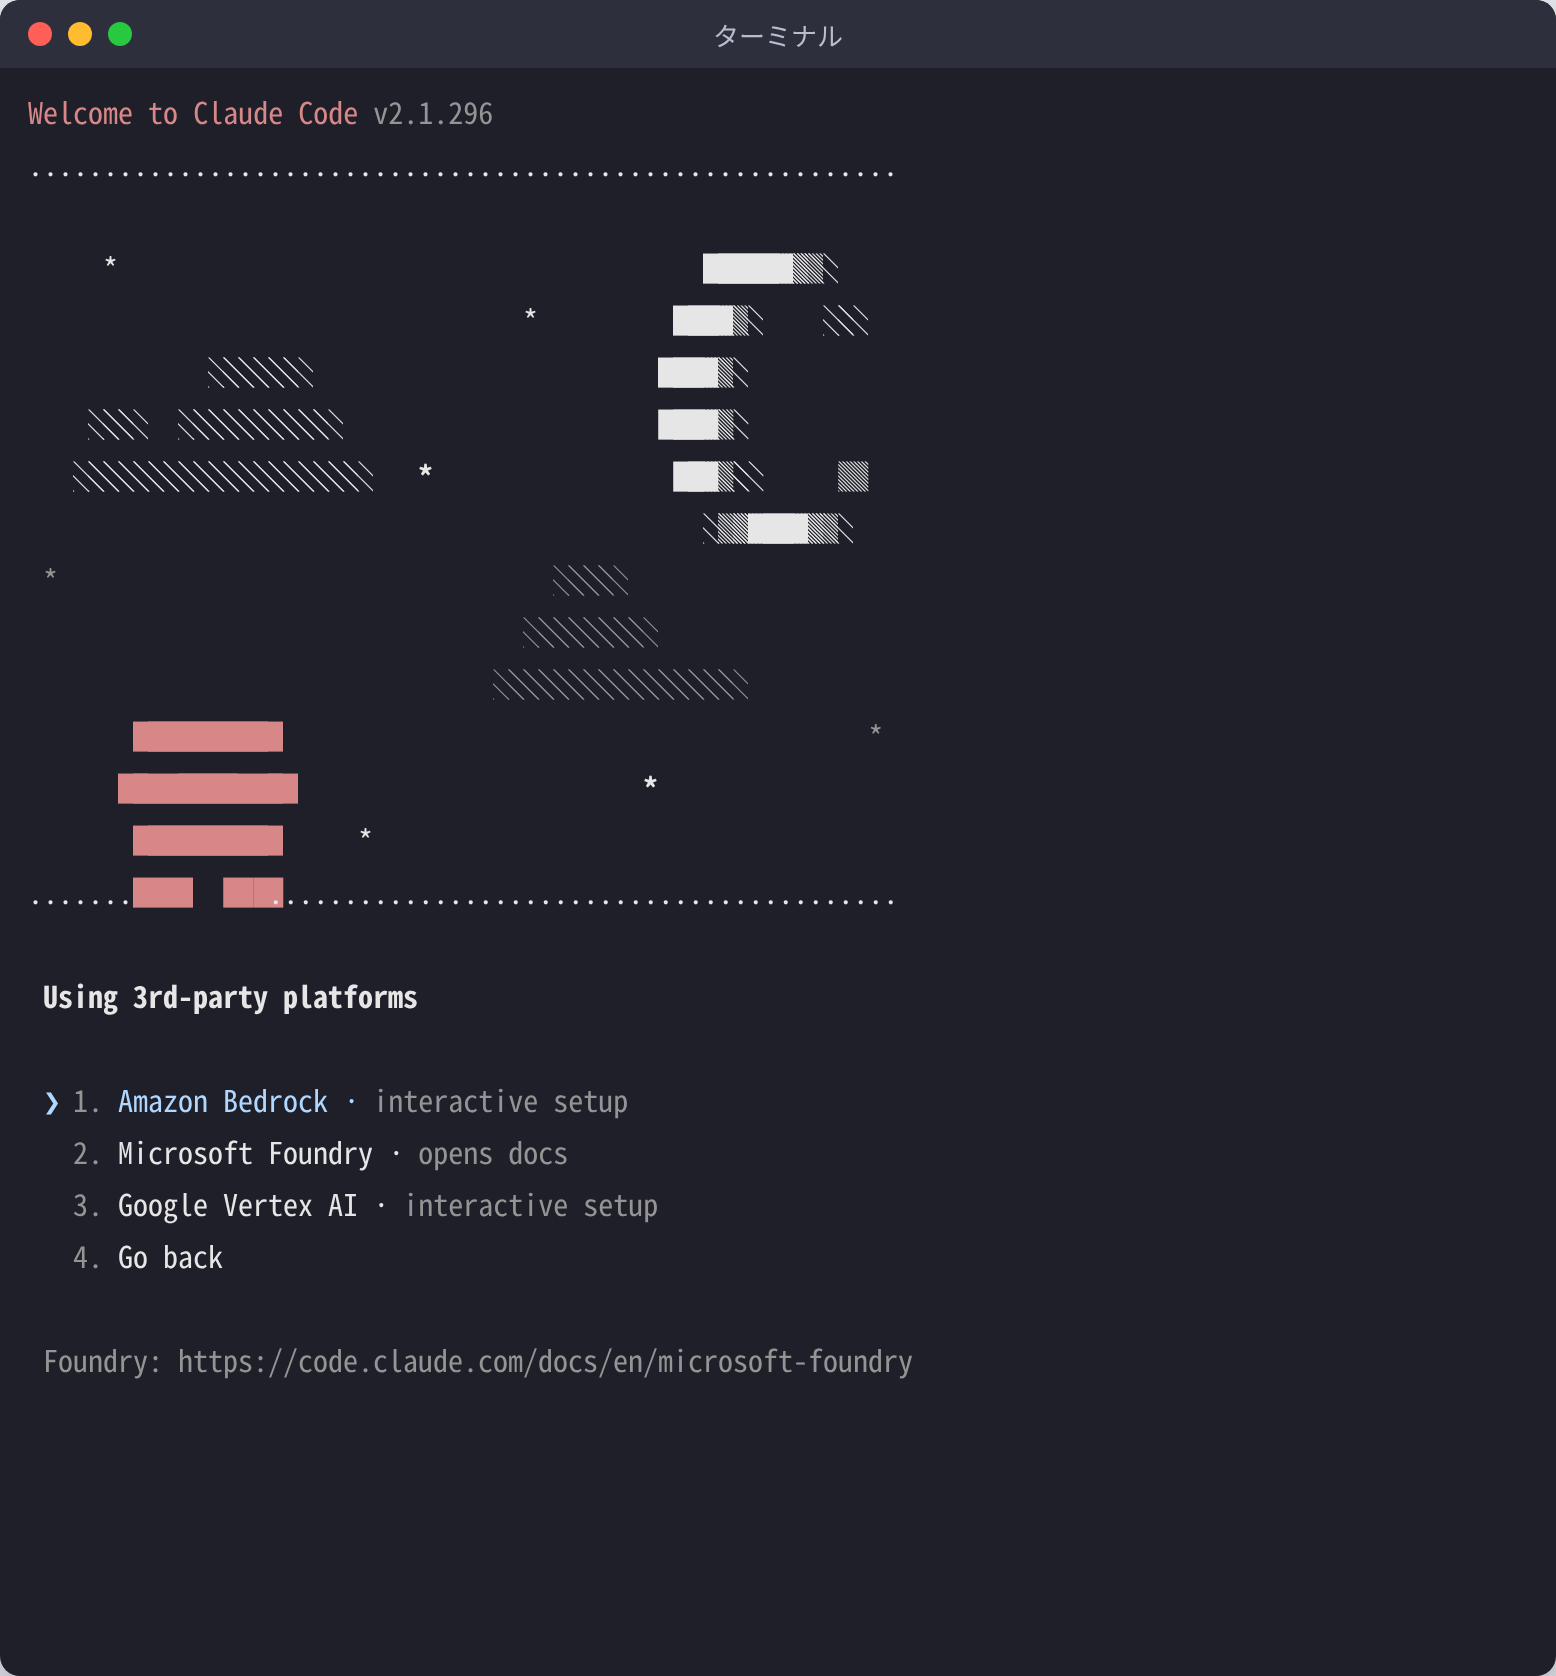
手順2:claude を起動して「Amazon Bedrock」を選ぶ
ターミナルで claude を実行し、ログイン方法の選択で「3rd-party platform」を選びます。次の画面で「Amazon Bedrock」を選びます。すでにログイン済みで入力欄が表示される場合は、/setup-bedrock を実行すると同じウィザードが開きます。CLAUDE_CODE_USE_BEDROCK=1 を設定するまでは、このコマンドは候補の一覧に出てこないため、最後まで入力してください。
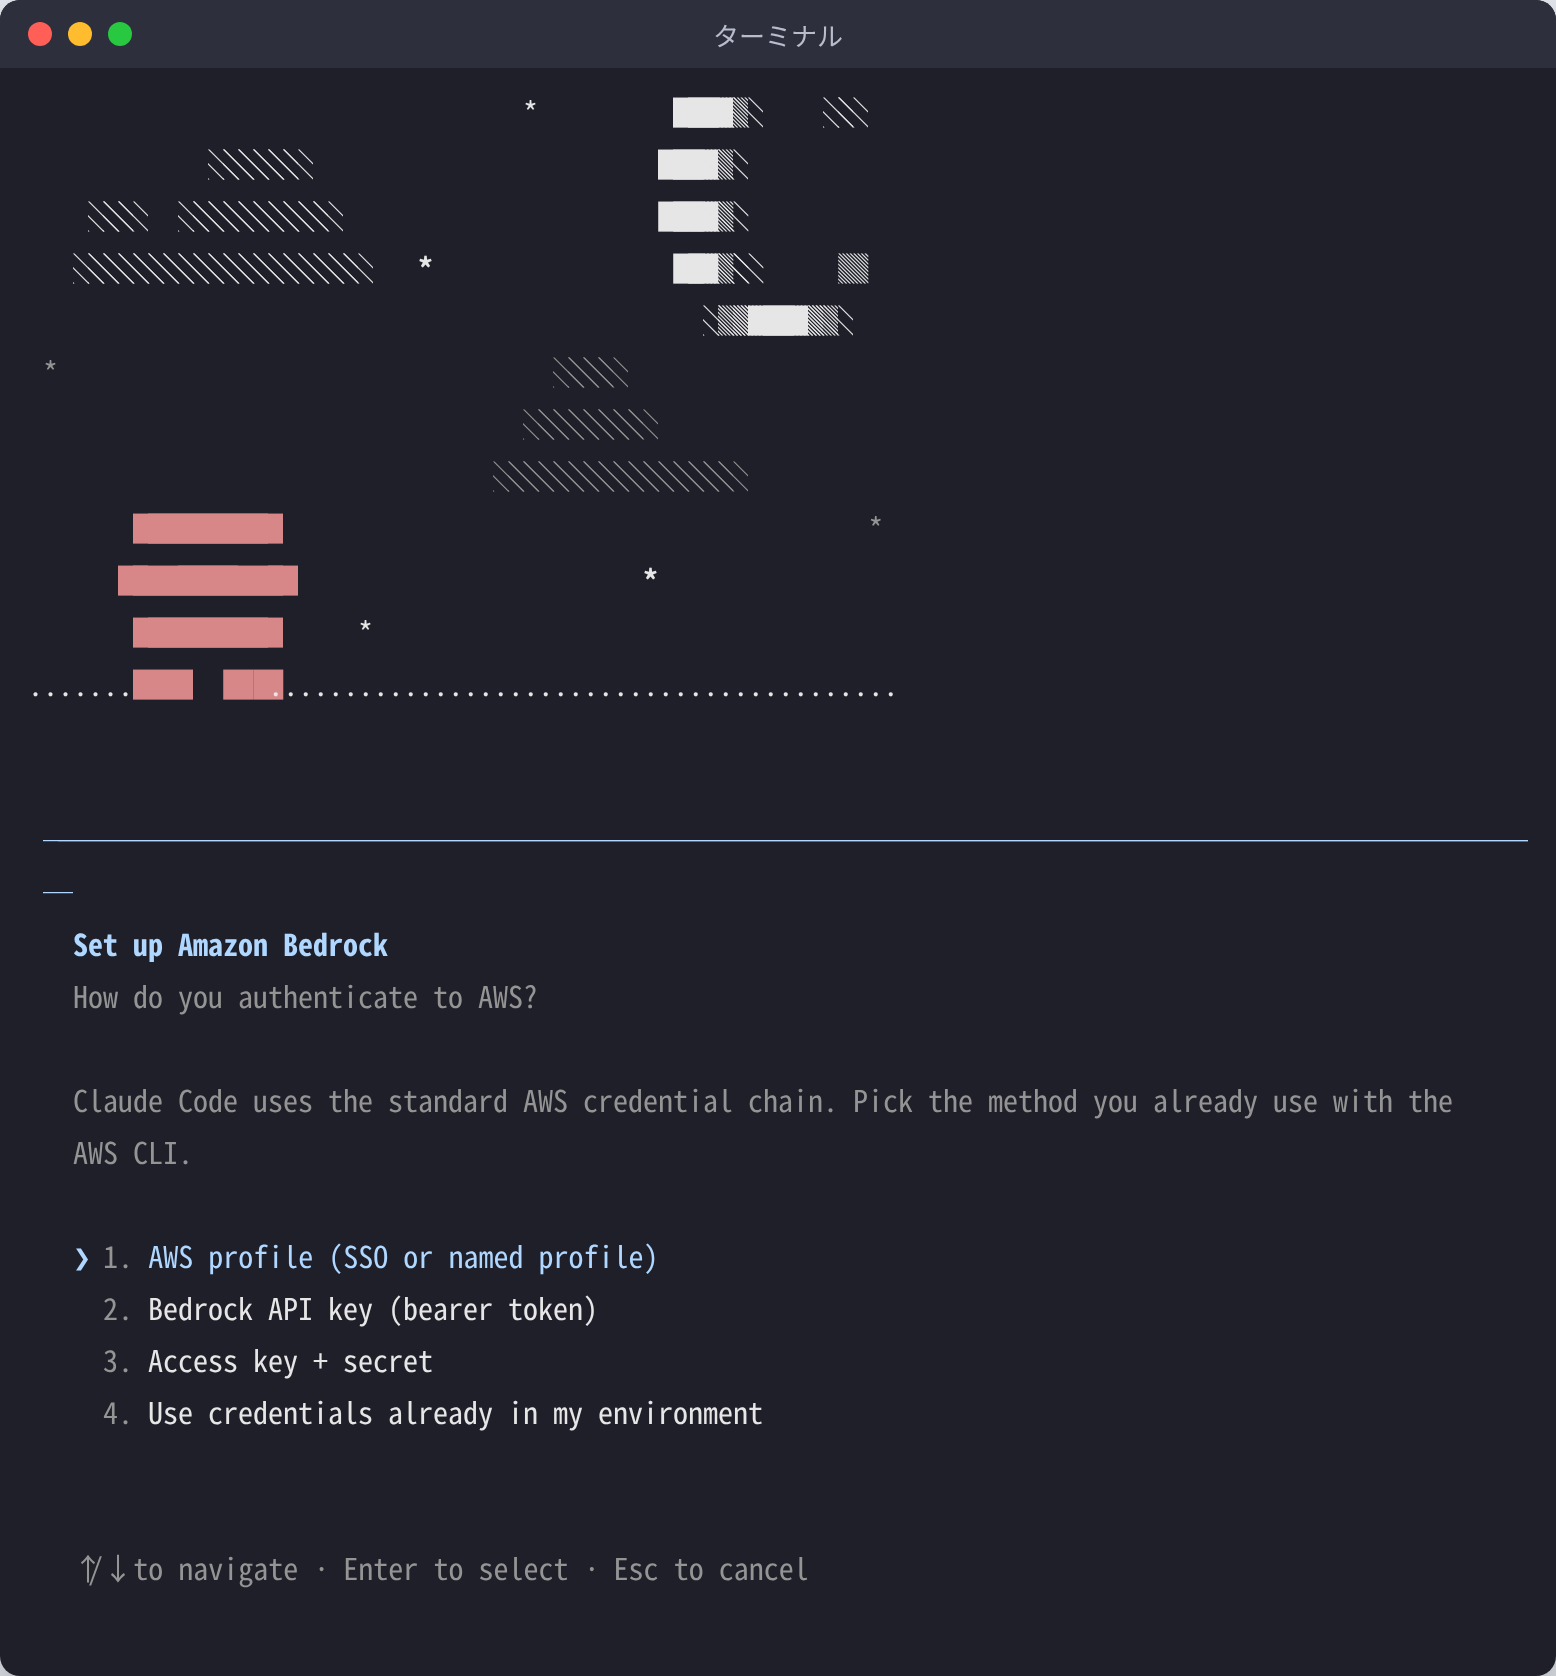
手順3:AWSへの認証方法を選ぶ
AWSにどの方法で認証するかを選びます。ふだんAWS CLIで使っている方法を選べば問題ありません。
- AWS profile (SSO or named profile):
~/.awsフォルダにあるプロファイルを使います。IAM Identity Center(SSO)で入っている場合もこれです。 - Bedrock API key (bearer token):Bedrock専用のAPIキーを使います。
- Access key + secret:アクセスキーとシークレットを入力します。
- Use credentials already in my environment:すでに環境変数などに設定してある認証情報をそのまま使います。
手順4:リージョンを入力する
Bedrockでモデルを有効にしたリージョンを入力します。東京リージョンなら ap-northeast-1 です。
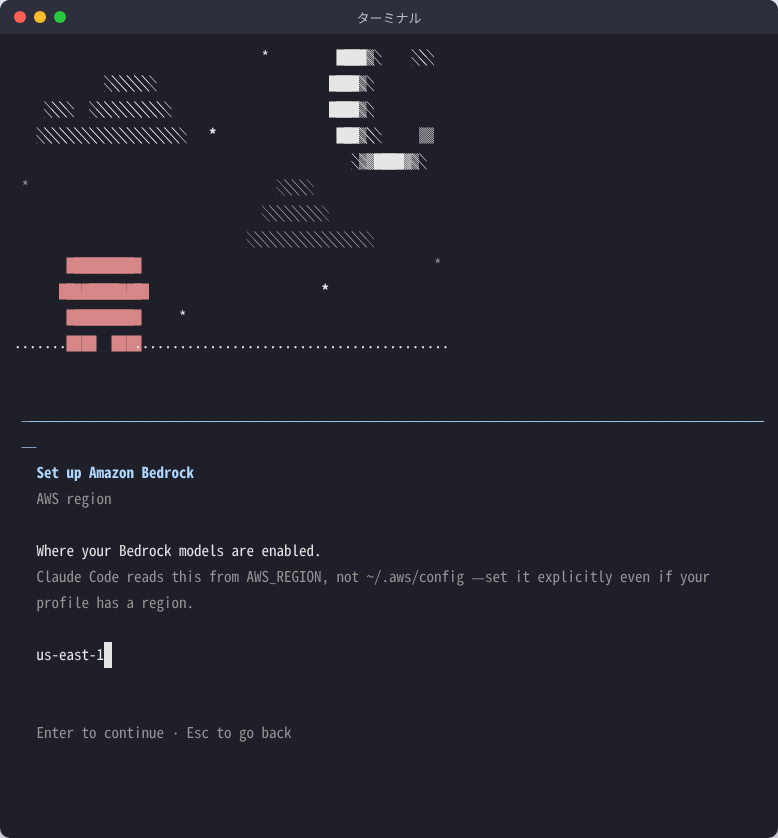
手順5:確認の結果を見て、モデルを固定する
入力が終わると、Claude Codeが認証情報を確かめ、アカウントで呼び出せるClaudeのモデルを調べます。問題がなければ、使うモデルを固定する画面に進みます。結果はユーザー設定ファイル(~/.claude/settings.json)の env の欄に保存されるので、自分で環境変数を書く必要はありません。あとから /setup-bedrock を実行すれば、認証情報・リージョン・固定したモデルをいつでも変更できます。
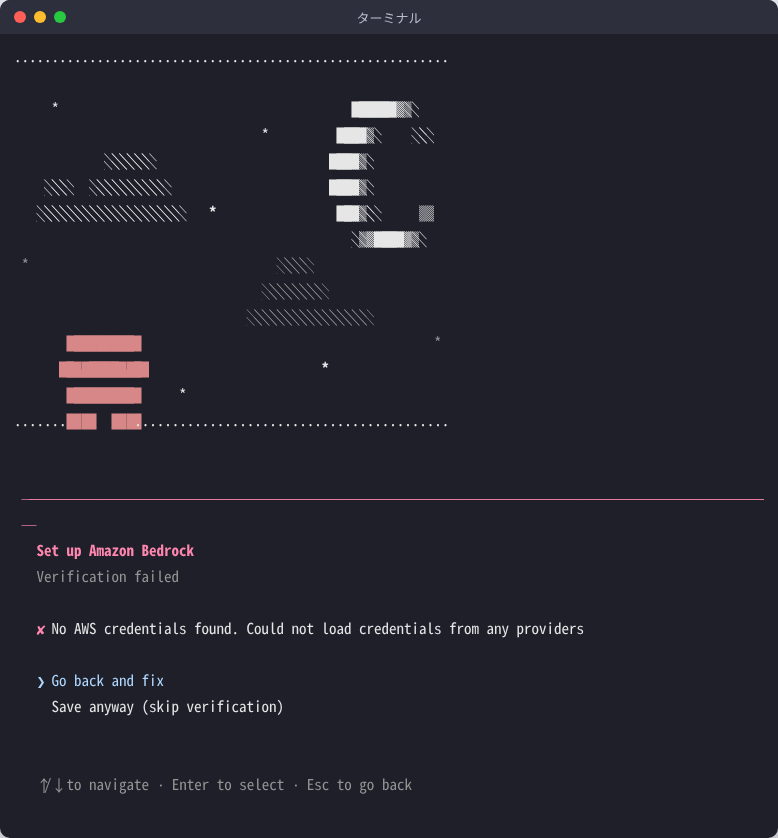
認証情報が見つからない場合は「Verification failed」と表示され、「Go back and fix」で戻って直すか、「Save anyway」で確認を飛ばして保存するかを選べます(実際の画面は「トラブルシューティング」の章に載せています)。
環境変数による手動設定(CI・チーム展開向け)
CI/CDに組み込む場合や、チーム全員に同じ設定を配る場合は、ウィザードではなく環境変数で設定します。公式ドキュメント(code.claude.com/docs/en/amazon-bedrock)が示す最小の設定は次の2行です。
export CLAUDE_CODE_USE_BEDROCK=1
export AWS_REGION=us-east-1
リージョンは、AWS_REGION → AWS_DEFAULT_REGION → 使っているAWSプロファイルのリージョン → us-east-1 の順で決まります。プロファイルにリージョンを設定してあれば、AWS_REGION は書かなくてもかまいません。実際にどのリージョンになったかは /status で確認できます。
認証方法:AWS SDKの標準の仕組みを使う
認証には、AWS SDKの標準の仕組み(認証チェーン)がそのまま使われます。公式ドキュメントが挙げている方法は次の5つです。
| 方法 | 設定と注意点 |
|---|---|
aws configure | IAMユーザーのアクセスキーを ~/.aws のプロファイルに保存します。AWSは、実データを扱う用途でIAMユーザーのアクセスキーを使うことを推奨していません。 |
| 環境変数 | AWS_ACCESS_KEY_ID と AWS_SECRET_ACCESS_KEY(一時的な認証情報なら AWS_SESSION_TOKEN も)を設定します。 |
| SSOプロファイル | aws sso login --profile=プロファイル名 でサインインし、AWS_PROFILE を設定します。IAM Identity Centerで入っている場合はこれを使います。 |
aws login | AWSマネジメントコンソールの認証情報でブラウザからサインインします(AWS CLI 2.32.0以降。有効期間は最長12時間)。 |
| BedrockのAPIキー | AWS_BEARER_TOKEN_BEDROCK に設定します。設定してあると、ほかのAWS認証情報より優先されます。短期のキー(最長12時間)が本番向け、長期のキーは試用向けとAWSは案内しています。 |
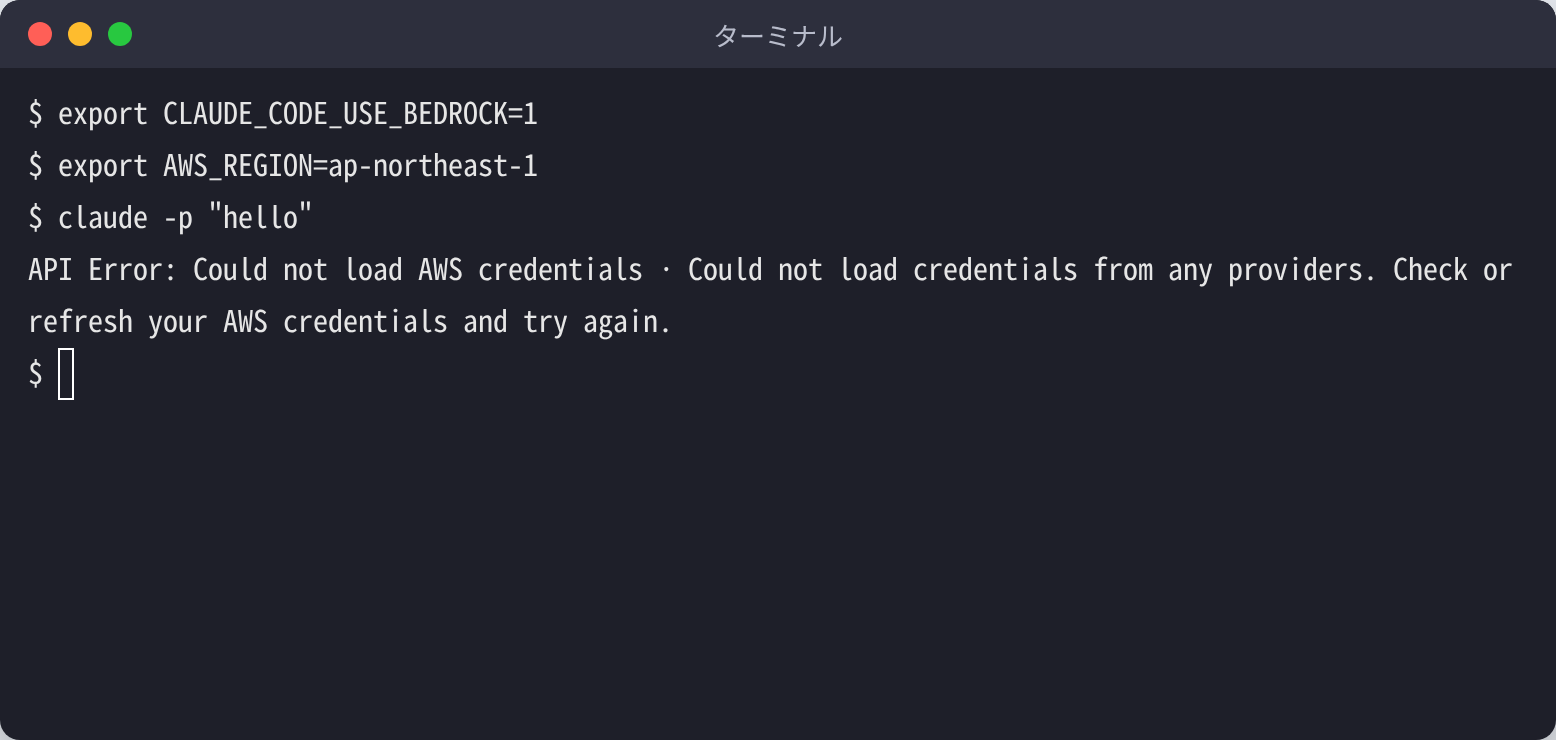
認証情報を読み込めない状態で実行すると、次のようなエラーになります。このエラーが出たら、上のどれかの方法で認証情報を設定し直します。
設定ファイルの env でまとめて配る(settings.json の例)
環境変数は、シェルで export する代わりに、Claude Codeの設定ファイルの env の欄に書くこともできます。公式ドキュメントも、AWS_PROFILE のようにほかのプログラムへ渡したくない値は設定ファイルに書く方法を案内しています。東京リージョンでSSOのプロファイルを使う場合の例です(プロファイル名は自分の環境に合わせて置き換えます)。
{
  "env": {
    "CLAUDE_CODE_USE_BEDROCK": "1",
    "AWS_REGION": "ap-northeast-1",
    "AWS_PROFILE": "claude-code",
    "ANTHROPIC_BEDROCK_REGION_PREFIX": "jp"
  },
  "awsAuthRefresh": "aws sso login --profile claude-code"
}
置く場所によって、設定が届く範囲が変わります(公式ドキュメント「Settings」・2026年10月14日確認)。
| 置く場所 | 届く範囲 |
|---|---|
~/.claude/settings.json | 自分のパソコンの、すべてのプロジェクト |
.claude/settings.json(プロジェクトの中) | そのフォルダで作業する全員。Gitにコミットすると、チームのメンバーにも同じ設定が届きます |
managed-settings.json など | 組織が配る管理設定。ほかの設定より優先され、メンバーが上書きできません |
認証情報の自動更新:awsAuthRefresh と awsCredentialExport
SSOを使っていてセッション切れが起きる場合は、設定ファイルに次の項目を追加すると、認証情報の更新を自動化できます。
awsAuthRefresh:認証情報の期限が切れたときにだけ実行されるコマンドです(例:aws sso login --profile myprofile)。実行の前に、Claude CodeがSTSのGetCallerIdentityで本当に切れているかを確かめ、まだ使える場合は実行しません。awsCredentialExport:セッションの開始時と認証情報の読み直しのたびに実行されます。.awsフォルダを書き換えられず、別アカウントの認証情報を直接返す必要がある場合に使います。
認証情報のキャッシュと、60秒の上限
Claude Codeは、AWSの認証情報をたどる処理を最初に1回だけ行い、解決した認証情報をメモリに保持して使い回します。期限の5分前まで使い、期限の情報が無い認証情報は1時間使います。そのため、SSOのプロファイルでも、IAM Identity Centerへの問い合わせは認証情報の寿命につき1回程度です(BedrockのAPIキーは、この仕組みを使いません)。毎回の要求で取り直したい場合は CLAUDE_CODE_SKIP_AWS_CRED_CACHE=1 を設定します。
この取得処理は60秒で打ち切られ、AWS default-chain credential resolve timed out のエラーになります。MFAつきのブラウザSSOのように本当に時間がかかる場合は、CLAUDE_CODE_AWS_CHAIN_RESOLVE_TIMEOUT_MS(ミリ秒)で上限を延ばします。なお、SSOのプロファイルでは、IAM Identity Centerのリージョンにはプロファイルの sso_region が使われ、Bedrockを使うリージョンと一致している必要はありません。
ログインまわりの対処は Claude Codeのログイン方法・できないときの対処、コマンドの一覧は Claude Code スラッシュコマンド解説 にまとめています。
IAM権限設定と運用上の注意点
BedrockでClaude Codeを動かすには、IAMで次の操作を許可しておきます(公式ドキュメント・2026年10月14日確認)。
bedrock:InvokeModel・bedrock:InvokeModelWithResponseStream:モデルの呼び出しbedrock:ListInferenceProfiles:アカウントで使える推論プロファイルの一覧。これがあると、Claude Codeが使えるプロファイルを自動で選べますbedrock:GetInferenceProfile:アプリケーション推論プロファイルのARNから、元のモデルを調べるために使われます。無くても1回やり直して動きますが、新しいモデルごとに往復が1回増えます(権限が絞られがちなBedrockのAPIキーの構成で起きやすくなります)- AWS Marketplaceの購読に関する権限(
aws-marketplace:ViewSubscriptions・aws-marketplace:Subscribe。Bedrock経由の呼び出しに限る条件つき) - Mantleを使う場合は、別に
bedrock-mantle:CreateInference(推論)とbedrock-mantle:CountTokens(トークン数の計算)。上のbedrock:の権限ではMantleは使えません
公式ドキュメントには、そのまま使えるIAMポリシーのJSONが載っています。
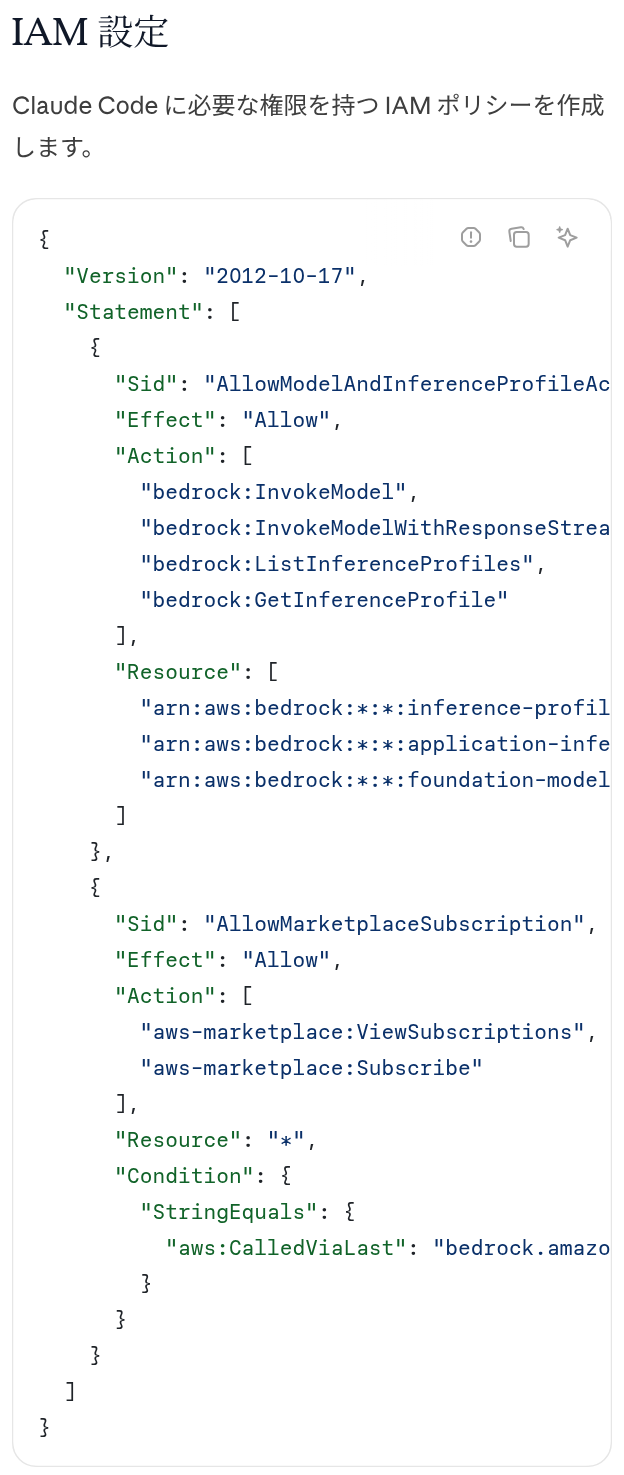
同じ内容を、コピーして使える形で載せておきます(公式ドキュメントの記載のまま)。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AllowModelAndInferenceProfileAccess",
      "Effect": "Allow",
      "Action": [
        "bedrock:InvokeModel",
        "bedrock:InvokeModelWithResponseStream",
        "bedrock:ListInferenceProfiles",
        "bedrock:GetInferenceProfile"
      ],
      "Resource": [
        "arn:aws:bedrock:*:*:inference-profile/*",
        "arn:aws:bedrock:*:*:application-inference-profile/*",
        "arn:aws:bedrock:*:*:foundation-model/*"
      ]
    },
    {
      "Sid": "AllowMarketplaceSubscription",
      "Effect": "Allow",
      "Action": [
        "aws-marketplace:ViewSubscriptions",
        "aws-marketplace:Subscribe"
      ],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "aws:CalledViaLast": "bedrock.amazonaws.com"
        }
      }
    }
  ]
}
最小権限の例:東京から jp. の推論プロファイルだけを使わせる
公式のポリシーは、すべてのリージョン・すべてのモデルを許可する広い形です。公式ドキュメントは、権限をさらに絞る場合は Resource を特定の推論プロファイルのARNに限定するよう案内しています。東京リージョンから、Sonnet 4.6 を日本国内の推論プロファイル(jp.)経由でだけ使わせる場合の例です(<アカウントID> は自分の値に置き換えます)。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "InvokeJpInferenceProfile",
      "Effect": "Allow",
      "Action": ["bedrock:InvokeModel", "bedrock:InvokeModelWithResponseStream"],
      "Resource": "arn:aws:bedrock:ap-northeast-1:<アカウントID>:inference-profile/jp.anthropic.claude-sonnet-4-6"
    },
    {
      "Sid": "InvokeModelOnlyThroughJpProfile",
      "Effect": "Allow",
      "Action": ["bedrock:InvokeModel", "bedrock:InvokeModelWithResponseStream"],
      "Resource": [
        "arn:aws:bedrock:ap-northeast-1::foundation-model/anthropic.claude-sonnet-4-6",
        "arn:aws:bedrock:ap-northeast-3::foundation-model/anthropic.claude-sonnet-4-6"
      ],
      "Condition": {
        "StringLike": {
          "bedrock:InferenceProfileArn": "arn:aws:bedrock:ap-northeast-1:<アカウントID>:inference-profile/jp.anthropic.claude-sonnet-4-6"
        }
      }
    },
    {
      "Sid": "DiscoverInferenceProfiles",
      "Effect": "Allow",
      "Action": ["bedrock:ListInferenceProfiles", "bedrock:GetInferenceProfile"],
      "Resource": "arn:aws:bedrock:ap-northeast-1:<アカウントID>:inference-profile/*"
    },
    {
      "Sid": "AllowMarketplaceSubscription",
      "Effect": "Allow",
      "Action": ["aws-marketplace:ViewSubscriptions", "aws-marketplace:Subscribe"],
      "Resource": "*",
      "Condition": { "StringEquals": { "aws:CalledViaLast": "bedrock.amazonaws.com" } }
    }
  ]
}
この例のポイントは次の4つです(AWSドキュメント「Prerequisites for inference profiles」「Geographic cross-Region inference」と、Claude Sonnet 4.6 のモデルカード・2026年10月14日確認)。
- 大阪のモデルも許可する:
jp.anthropic.claude-sonnet-4-6は、東京から呼び出すと東京か大阪(ap-northeast-3)のどちらかで処理されます。AWSは、推論プロファイルをResourceに書くときは、振り分け先の各リージョンのモデルも書くよう求めています。 - Conditionで経路を限定する:
bedrock:InferenceProfileArnの条件により、モデルを直接ではなく、この推論プロファイル経由でだけ呼び出せるようにしています。 - Claude Code側でも同じIDを指定する:
ANTHROPIC_MODEL='jp.anthropic.claude-sonnet-4-6'を設定します。主に使うモデルをANTHROPIC_MODELで指定すると、セッション名の生成などの裏側の処理も同じモデルで動くため、許可するモデルは1つで足ります。 - SCPで大阪を止めていないか確認する:使わないリージョンをSCPで止めている組織では、振り分け先の大阪が止まっていると、東京から呼び出しても失敗します。
Guardrails(入出力のフィルタリング)を使う場合は、Bedrockのコンソールでガードレールを作ってバージョンを公開し、設定ファイルの env で ANTHROPIC_CUSTOM_HEADERS にガードレールのIDとバージョンを設定します。推論プロファイル(jp. など)を使う場合は、ガードレール側でもクロスリージョン推論を有効にします。応答の途中でガードレールが止めた場合は、そこまでに出た文章が残り、ガードレールに設定した文言で終わります。
Claude Code・AIエージェントの業務導入をご検討の方は、自社での開発実例を公開しているクリスタルメソッドの無料相談をご利用ください。
モデルピンとMantle:チーム展開で見落としやすい設定
「自分の環境では動くのに、チームに配ると動きが変わる」という問題の多くは、モデルの固定(モデルピン)をしていないことが原因です。公式ドキュメントも、複数の人に配るときはモデルのバージョンを固定するよう求めています。固定は次の環境変数で行います(公式ドキュメントの例)。
export ANTHROPIC_DEFAULT_OPUS_MODEL='us.anthropic.claude-opus-4-8'
export ANTHROPIC_DEFAULT_SONNET_MODEL='us.anthropic.claude-sonnet-4-6'
export ANTHROPIC_DEFAULT_HAIKU_MODEL='us.anthropic.claude-haiku-4-5-20251001-v1:0'
先頭の us. は、リージョンをまたいで推論する「クロスリージョン推論プロファイル」を表します。東京リージョンでは jp.、AWS GovCloudでは us-gov. などに置き換えます。
固定しない場合、Claude Codeは次の既定のモデルを使います(公式ドキュメント・2026年10月14日確認)。
| 種類 | 既定のモデル |
|---|---|
| 主に使うモデル | Opus 5.5(us-* のリージョンなら us.anthropic.claude-opus-5-5) |
| 裏側の処理に使うモデル | Sonnet 4.5(us.anthropic.claude-sonnet-4-5-20250929-v1:0)。Haikuがすべてのアカウント・リージョンで有効とは限らないため、BedrockではSonnetが使われます |
Opusは Sonnet よりトークン単価が高いため、主に使うモデルを固定していない環境は Opus の単価で課金されます。Sonnetを主に使いたい場合は、ANTHROPIC_MODEL にそのモデルIDを指定します。既定のモデルはClaude Codeの更新で変わるので(v2.1.280より前はOpus 5、v2.1.207〜218はOpus 4.8でした)、業務で使う環境では必ず固定してください。
東京リージョンの接頭辞:何もしないと apac.、jp. は指定が必要
Claude Codeは、固定していない既定のモデルを、使っているAWSリージョンに合った推論プロファイルのIDに変換して呼び出します。公式ドキュメントが示す対応は次のとおりです。
| AWSリージョン | 優先される接頭辞 |
|---|---|
us-gov-*(GovCloud) | us-gov. |
us-* | us. |
eu-* | eu. |
ap-*(東京 ap-northeast-1 を含む) | apac. |
| その他 | global. |
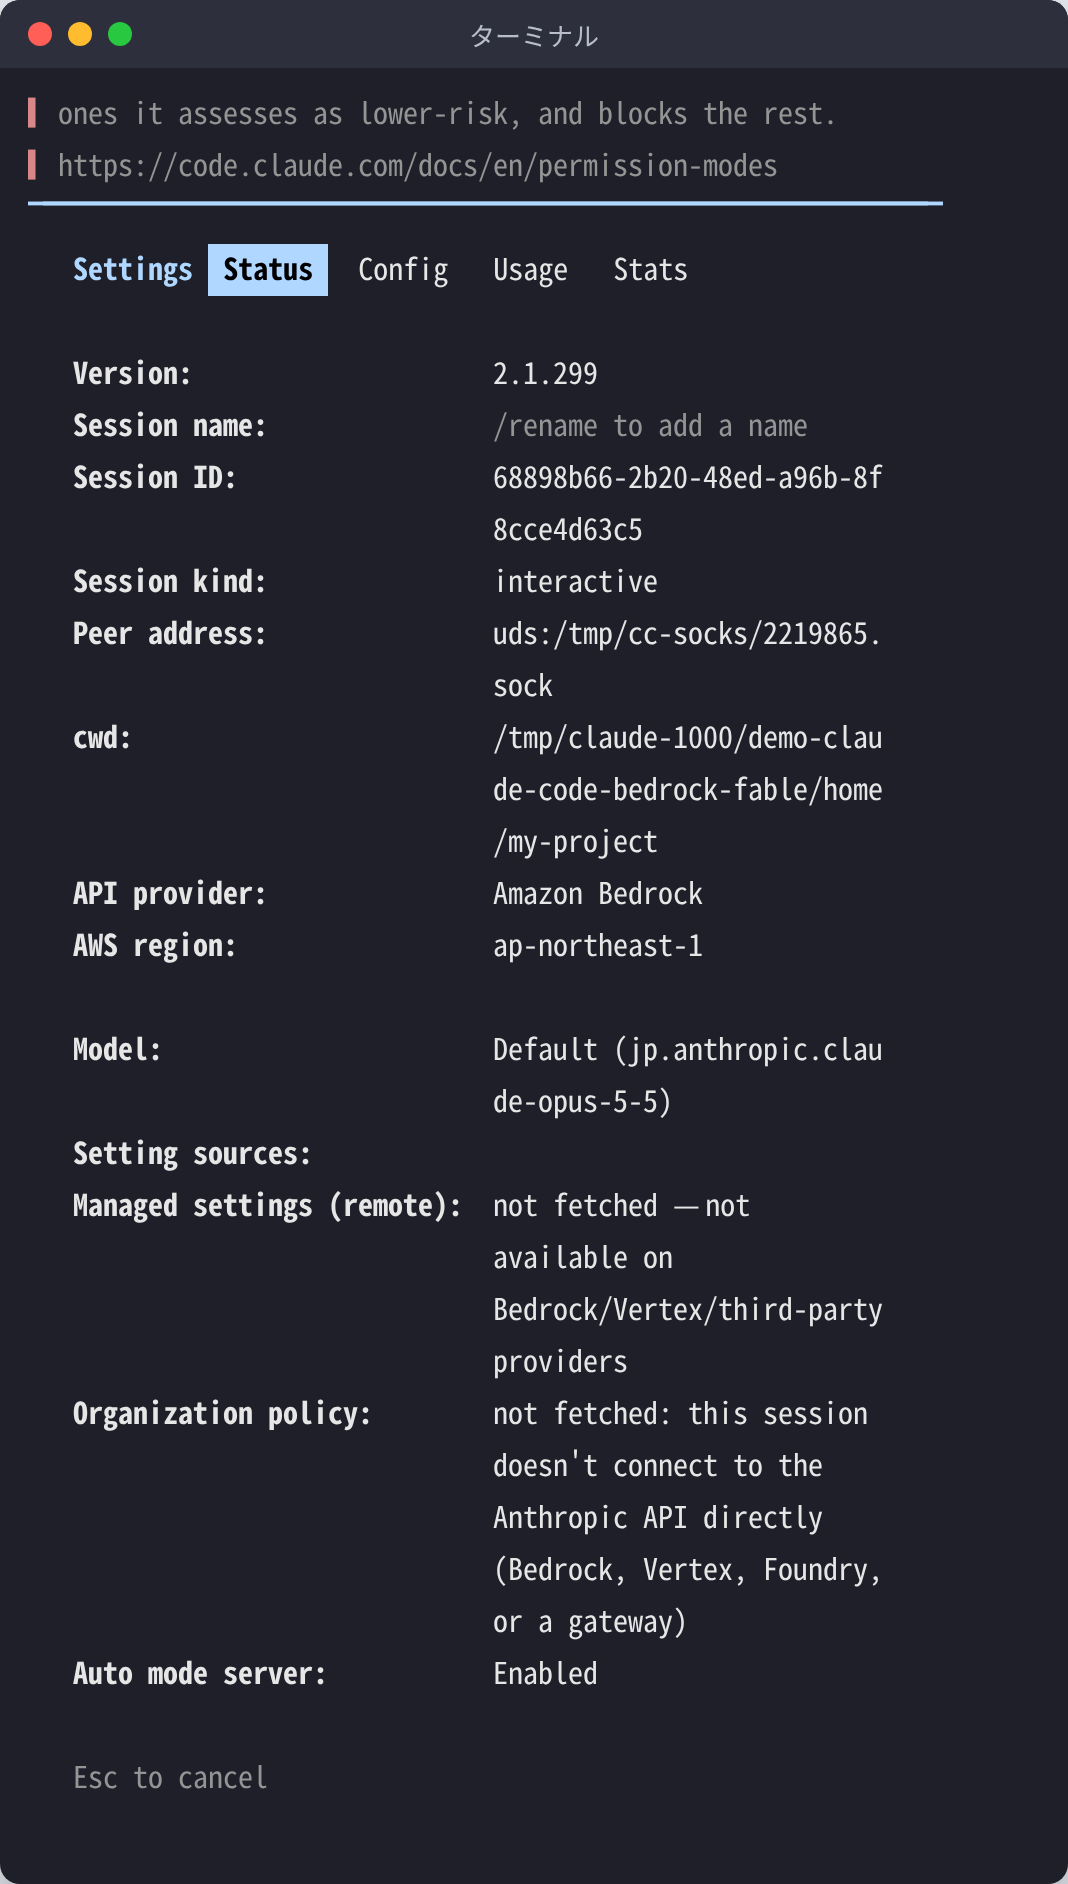
実際に、東京リージョンだけを設定して /status を開くと、既定のモデルは apac.anthropic.claude-opus-5-5 になっていました。
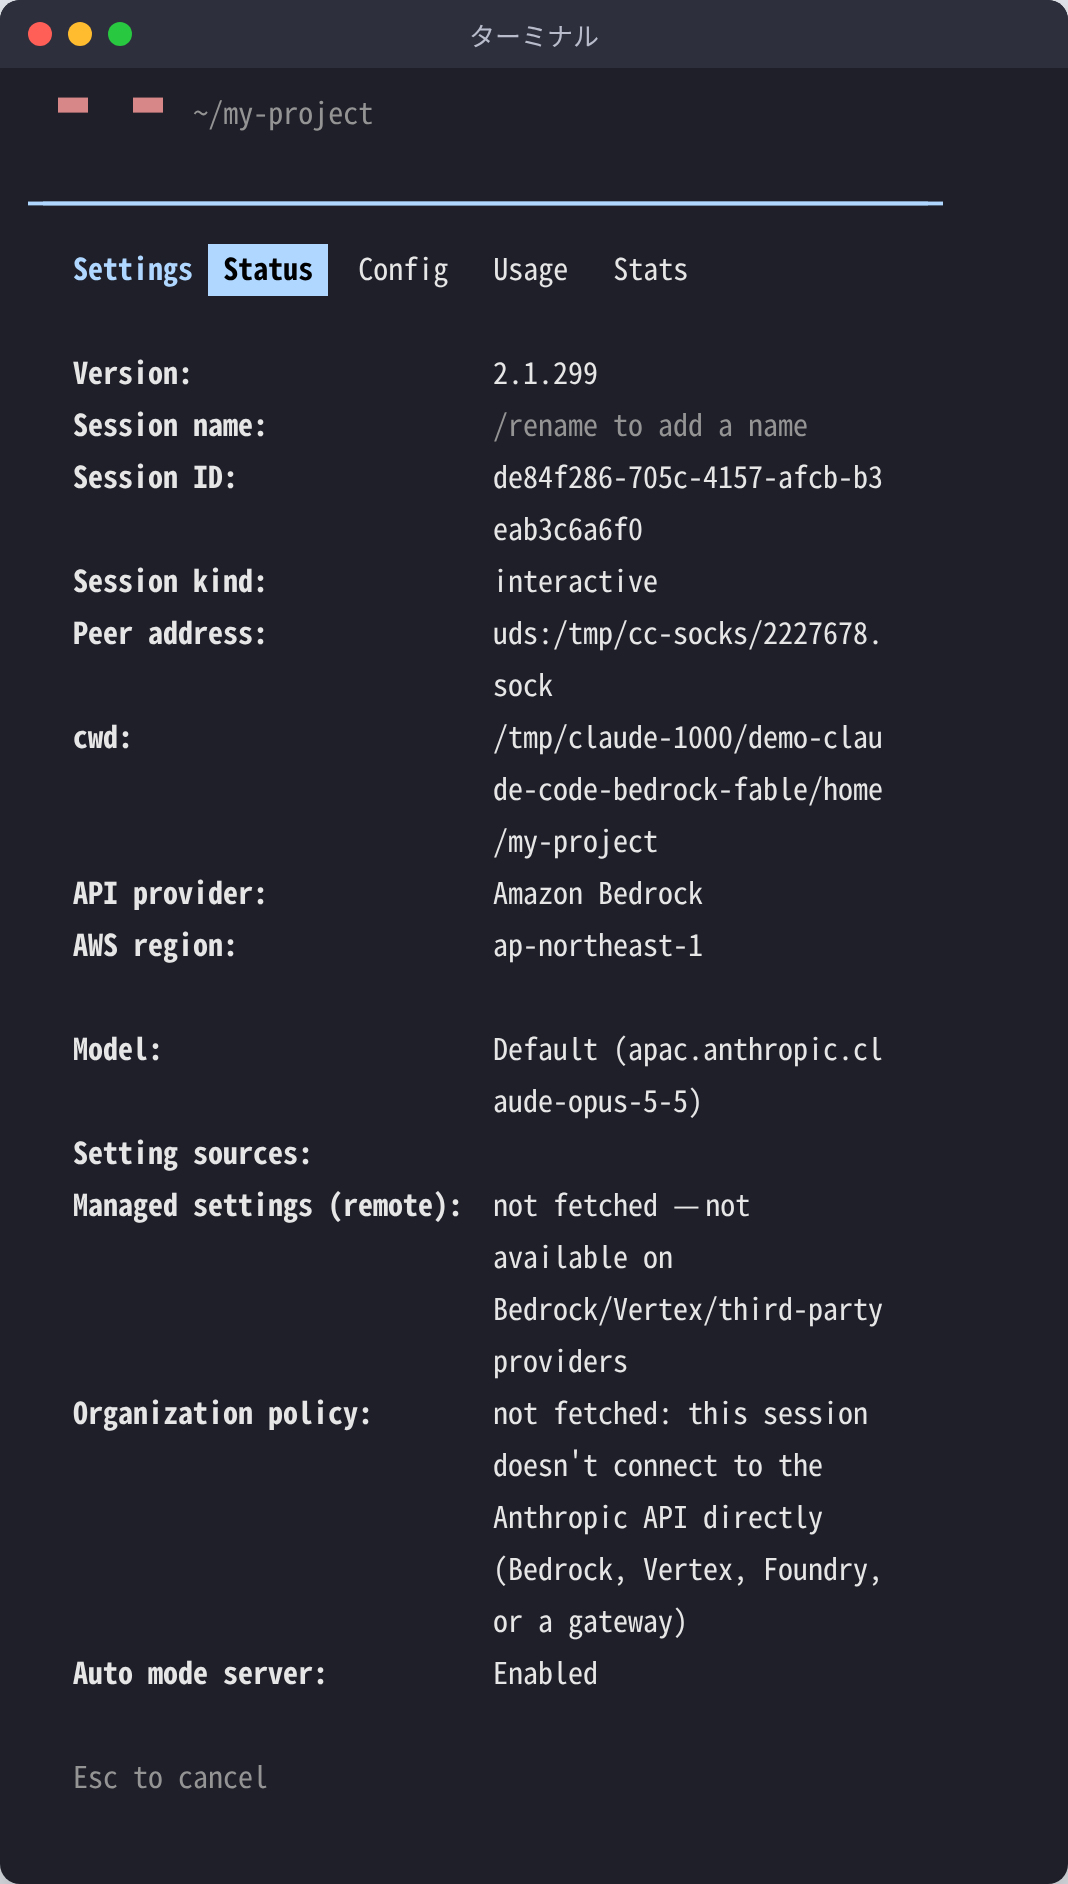
ところが、AWSのモデルカード(2026年10月14日確認)では、Opus 5.5・Opus 4.8・Sonnet 4.6・Sonnet 4.5・Haiku 4.5 の地域別の推論プロファイルに jp. はありますが、apac. は載っていません。Claude Codeは、推論プロファイルを一覧できる権限(bedrock:ListInferenceProfiles)があれば、その接頭辞のプロファイルが無いモデルを、ほかの一致するプロファイルへ自動で切り替えます。一覧できない場合は apac. のまま呼び出すため、そのプロファイルが無いと400エラーになります(上の画面は認証情報が無い状態で撮ったため、apac. のまま表示されています)。
日本国内(東京・大阪)だけで処理したい場合は、環境変数 ANTHROPIC_BEDROCK_REGION_PREFIX=jp を設定します(v2.1.224以降)。指定できる値は us・eu・apac・jp・au・global です。設定して /status を開き直すと、既定のモデルが jp. で始まるIDに変わりました。
モデルを ANTHROPIC_DEFAULT_SONNET_MODEL='jp.anthropic.claude-sonnet-4-6' のようにIDで固定した場合は、Claude Codeはそのまま使い、接頭辞を書き換えません。
起動時のモデルチェックと自動フォールバック
Bedrockの設定で起動すると、Claude Codeは、使う予定のモデルをアカウントで呼び出せるかを確認します。固定していない既定のモデルが使えない場合は、そのセッションに限って古いバージョン(Opusのどのバージョンも使えなければ既定のSonnet)に切り替え、通知を出します。この切り替えは保存されないので、ずっと同じモデルを使いたい場合は、モデルを有効にするか固定します。
呼び出せなかったモデルは、その端末で最長1日記憶され、その間の起動では問い合わせを省きます(既定のモデルは、前回の確認から10分たてば起動時に確認し直します)。この記憶を止めるには CLAUDE_CODE_SKIP_MODEL_ACCESS_MEMORY=1 を設定します。また、使っている途中で管理者がモデルを無効にした場合も、固定していない系統であれば、エラーを出し続けずに別のモデルへ切り替わり、Switched to … because … is not available と表示されます。
1Mトークンのコンテキスト
公式ドキュメント(2026年10月14日確認)によると、Fable・Sonnet 5以降・Opus 4.7以降のモデルは、BedrockのInvoke APIでもMantleでも、最初から1Mトークンで動きます。Opus 4.6とSonnet 4.6は、モデルIDの末尾に [1m] を付けた指定(またはウィザードの1Mの選択肢)で1Mになります。200Kのままにしたい場合は CLAUDE_CODE_DISABLE_1M_CONTEXT=1 を設定します。
Mantle:AnthropicのAPIと同じ形で呼び出す入口
Mantleは、Bedrockの中で、AnthropicのAPIと同じ形でClaudeのモデルを呼び出せる入口です。CLAUDE_CODE_USE_MANTLE=1 の1行で有効になり、/status に「Amazon Bedrock (Mantle)」と表示されれば切り替わっています。MantleのモデルIDは、バージョンの接尾辞が付かない形(例:anthropic.claude-sonnet-5)です。使えるモデルはアカウントごとに許可されたものに限られ、Bedrockの通常のモデル一覧とは別です。CLAUDE_CODE_USE_BEDROCK=1 と同時に設定すると、Mantle形式のIDはMantleへ、それ以外は通常のInvoke APIへ振り分けられます。
チーム全体に配る設定:モデルの割り当てと使えるモデルの制限
モデルの固定だけでは足りない場面が、社内の運用ルールがあるときです。たとえば「本番用のモデルは、費用の集計用に作った推論プロファイルだけを通したい」「使ってよいモデルを管理者が限定したい」といったケースです。公式ドキュメント(2026年10月14日確認)には、そのための設定が3つ載っています。
| やりたいこと | 使う設定 | 押さえておく点 |
|---|---|---|
| モデルのバージョンを1つに固定する | ANTHROPIC_DEFAULT_OPUS_MODEL などの環境変数 | 1つのモデル系統につき、推論プロファイルは1つ |
| 同じ系統の複数バージョンを、それぞれ別の推論プロファイルに振り分ける | 設定ファイルの modelOverrides | /model で選んだバージョンに、対応づけたARNが使われる |
| 使えるモデルを管理者が限定する | availableModels と enforceAvailableModels | 起動時のモデル確認にも適用(Invoke APIの場合、v2.1.287以降) |
modelOverridesで、バージョンごとに推論プロファイルを割り当てる
環境変数での固定は、モデルの系統(Opus・Sonnet・Haiku)ごとに推論プロファイルを1つ決める方式です。同じOpusでも複数のバージョンを /model の候補に出し、それぞれを別のアプリケーション推論プロファイルに通したい場合は、設定ファイルの modelOverrides を使います。次は公式ドキュメントの例です(ARNの数字は公式が例として載せている値で、実際のアカウントIDに置き換えます)。
{
  "modelOverrides": {
    "claude-opus-4-7": "arn:aws:bedrock:us-east-2:123456789012:application-inference-profile/opus-47-prod",
    "claude-opus-4-6": "arn:aws:bedrock:us-east-2:123456789012:application-inference-profile/opus-46-prod"
  }
}
ユーザーが /model でこれらのバージョンを選ぶと、Claude Codeは対応づけたARNでBedrockを呼び出します。--model や ANTHROPIC_MODEL にAnthropic形式のモデルIDを直接渡した場合も同じ対応が使われます(v2.1.200以降)。対応づけのないバージョンは、組み込みのBedrock用モデルIDか、起動時に見つかった一致する推論プロファイルに戻ります。
availableModelsで、使えるモデルを限定する
管理者が使えるモデルを絞りたいときは、管理設定で availableModels を指定し、あわせて enforceAvailableModels を true にします。すると、起動時のモデル確認も、この一覧に入っているモデルだけを対象にします。一覧には、リージョンの接頭辞つきの推論プロファイルIDで書く必要があります(確認はその形で突き合わせるため)。次も公式ドキュメントの例です。
{
  "availableModels": ["us.anthropic.claude-opus-4-8", "us.anthropic.claude-sonnet-4-5-20250929-v1:0"],
  "enforceAvailableModels": true
}
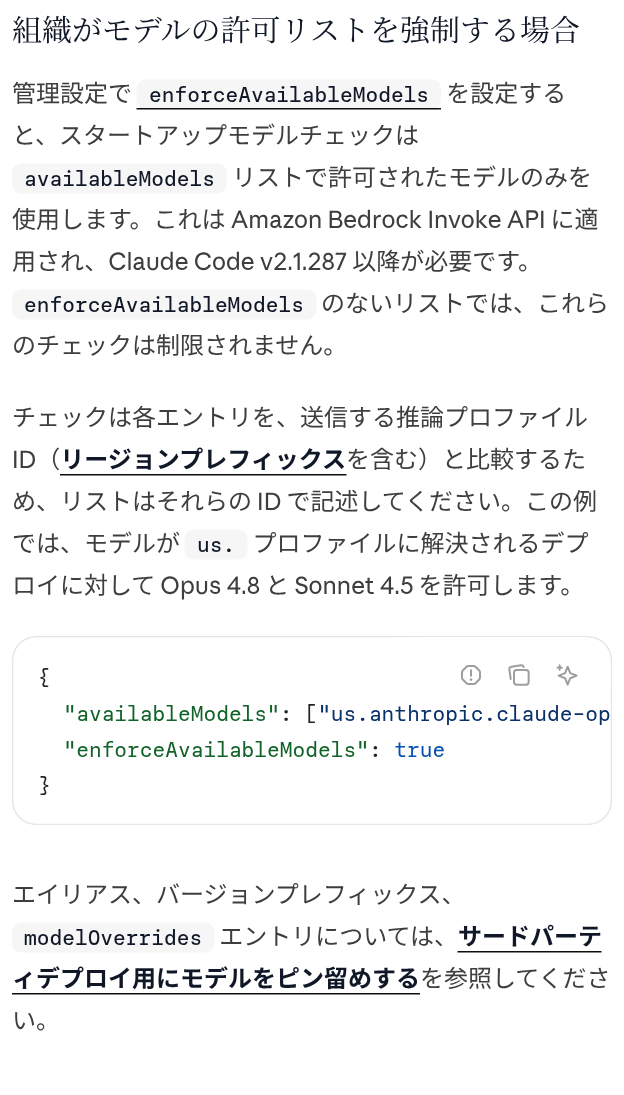
enforceAvailableModels を付けない availableModels は、これらの起動時の確認を制限しません。この設定はInvoke APIで有効で、Claude Codeはv2.1.287以降が必要です。
固定したモデルより新しい既定が使えるようになったとき
固定したモデルが、Claude Codeの現在の既定より古く、しかも新しい既定がアカウントで呼び出せる場合は、Claude Codeがピンの更新を提案します。承諾するとユーザー設定ファイルに新しいモデルIDが書き込まれ、Claude Codeが再起動します。断った場合は、次に既定のバージョンが変わるまでその選択が記憶されます。アプリケーション推論プロファイルのARNで固定している場合は、管理者が管理しているものとして、この提案の対象から外れます。
使いすぎを防ぐ:費用の見方と、抑える設定
Bedrock経由の料金は従量課金で、Anthropicのサブスクリプションとは別に、AWSの請求に載ります(単価はAWS公式の料金ページを参照してください)。公式ドキュメントから、費用に効く設定を整理します(2026年10月14日確認)。
| 見るところ | 内容(公式の記載) | 対処 |
|---|---|---|
| 既定のモデルの単価 | モデルを固定していない環境は、既定のOpus 5.5の単価で課金される | 主に使うモデルを ANTHROPIC_MODEL などで明示する |
| サービス階層 | 費用と待ち時間の両立を選べる。default・flex・priority(モデルとリージョンで使える階層が異なる) | ANTHROPIC_BEDROCK_SERVICE_TIER で選ぶ |
| プロンプトキャッシュ | 既定は5分。1時間にすると、5分より高い単価で課金される。リージョンによっては使えない | 不要なら DISABLE_PROMPT_CACHING=1、1時間にするなら ENABLE_PROMPT_CACHING_1H=1 |
| 裏側の処理に使うモデル | セッション名の生成などの背景処理は、BedrockではHaikuが無効な場合があるため、既定のSonnetが使われる | Haikuを使いたければ ANTHROPIC_DEFAULT_HAIKU_MODEL を指定する |
| 請求書での見え方 | AnthropicのモデルはAWS Marketplace経由の提供で、Cost Explorerでは「Amazon Bedrock」ではなくモデルの提供元の名前で表示される(AWSのモデルカード) | Cost Explorerで、サービス名ではなく提供元名で絞り込む |
| 費用の集計 | Claude Code専用のAWSアカウントを用意すると、費用の把握と権限の管理が簡単になる | AWS Cost Explorerで、専用アカウントごとに見る |
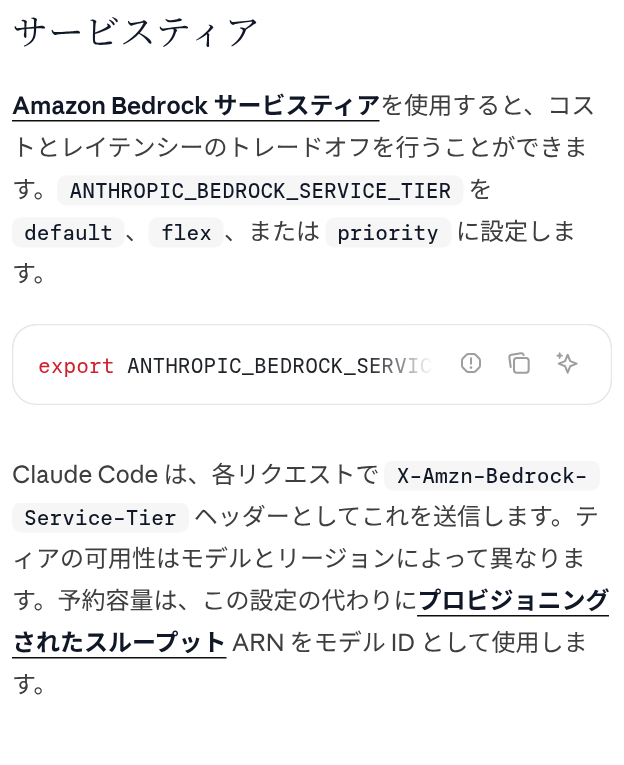
予約した処理能力(リザーブドキャパシティ)を使う場合は、この設定ではなく、プロビジョニングされたスループットのARNをモデルIDとして指定すると、公式ドキュメントに書かれています。
公式ドキュメントの参考リンクには、Amazon Bedrock向けの利用状況の監視(モニタリング)の実装ガイドも載っています。誰がどれだけ使ったかを把握したい場合は、あわせて確認してください。
セットアップ後のトラブルシューティング
設定が終わったら、まず /status で接続の状態を確認します。接続先・リージョン・モデルIDが意図どおりに表示されていれば、設定はできています。うまくいかないときは、下の一覧で原因を探してください。
ウィザードの確認で失敗した場合は、次のような画面になります。この例は認証情報が見つからないケースです。
| 症状 | 原因と対処(公式ドキュメント・2026年10月14日確認) |
|---|---|
| モデルにアクセスできない | Bedrockのモデルカタログで利用目的のフォームを送信していないと起きます。AWS Organizationsを使っている場合は、管理アカウントでまとめて許可されているかを確認します。 |
| 400エラー(東京リージョン) | 既定の apac. のプロファイルが無いモデルを、一覧の権限なしで呼び出している可能性があります。ANTHROPIC_BEDROCK_REGION_PREFIX=jp を設定するか、jp. のIDでモデルを固定します。 |
| 「on-demand throughput isn’t supported」 | モデルをオンデマンドのモデルIDで指定していることが原因です。推論プロファイルのID(例:jp.anthropic.claude-sonnet-4-6)で指定します。使えるプロファイルは aws bedrock list-inference-profiles --region リージョン名 で確認できます。 |
| リージョンが合っていない | /status で実際のリージョンを確認します。リージョンの形をしていない値(スラッシュ・ドット・空白を含む値)は無視され、次の候補へ進みます。 |
| SSOのセッションが切れる | awsAuthRefresh を設定していないことが多い原因です。CIでは、AWS_BEARER_TOKEN_BEDROCK によるBedrockのAPIキー認証も選べます。 |
| SSOのブラウザのタブが何度も開く | 社内VPNや通信を検査するプロキシがSSOのブラウザ認証を途中で切ると、Claude Codeが認証の失敗とみなして awsAuthRefresh を繰り返し実行します。設定ファイルから awsAuthRefresh を外し、起動する前に aws sso login を手で実行します。 |
| 認証情報の取得が止まる | 1回60秒で打ち切られ、AWS default-chain credential resolve timed out になります。本当に時間がかかる場合は CLAUDE_CODE_AWS_CHAIN_RESOLVE_TIMEOUT_MS で上限を延ばします。 |
| 社内プロキシで証明書エラー | v2.1.261より前は、社内のルート証明書がOSの証明書ストアにしか無い環境で unable to get local issuer certificate が出たり、ウィザードでモデルが unreachable と表示されたりすることがありました。v2.1.261以降へ更新します。 |
| プロンプトキャッシュのトークン数が0のまま | リージョンによっては、Bedrockのプロンプトキャッシュが使えません。AWSのドキュメントで、対応しているモデルとリージョンを確認します。 |
Claude Codeの基本的な使い方は Claude Code の使い方ガイド、ほかのモデルやプロバイダへの接続は Claude Codeを他モデルで使う解説、チームでの運用は Claude Code Teamの解説 にまとめています。Cursorなどほかのツールとの比較は Claude Code vs Cursor 比較 をご覧ください。更新の方法は Claude Code インストールガイド で説明しています。
プロキシ・ゲートウェイ経由とMantleで出るエラーの見分け方
ここまでの設定で動かなかった場合に多いのが、社内のゲートウェイやプロキシを挟んでいる環境と、Mantleを使っている環境です。公式ドキュメントのトラブルシューティングを、症状から引ける形にまとめます(2026年10月14日確認)。
| 出ている症状 | 主な原因 | 対処 |
|---|---|---|
Bedrock streaming response has content-type で始まるエラー | 間のゲートウェイが応答の Content-Type(application/vnd.amazon.eventstream)を別の値に書き換えている | 応答の本文とヘッダーを書き換えずに通すよう、ゲートウェイを直す |
| 応答が少しずつ出ず、完成してからまとめて出る | ゲートウェイがヘッダーを落とし、さらに応答をSSEに再送している | CLAUDE_CODE_DISABLE_BEDROCK_CONTENT_TYPE_DEFAULT=1 を設定する |
Mantleにしたのに /status に「Amazon Bedrock (Mantle)」と出ない | CLAUDE_CODE_USE_MANTLE が、claude を起動したプロセスに届いていない | 起動したシェルで export したか、設定ファイルの env に入れたかを確認する |
Mantleで403。エラーに bedrock-mantle: の操作名がある | その操作のIAM権限が無い | エラーに出た操作を、IAMの権限に追加する |
| Mantleで403。エラーに操作名が無い | 認証情報は正しいが、そのモデルを使う許可がアカウントに出ていない | AWSのアカウント担当者に利用の許可を依頼する |
| Mantleで400。エラーにモデルIDが出ている | そのモデルがMantleでは提供されていない(us.anthropic.claude-sonnet-4-6 のような推論プロファイルIDはMantleでは使えない) | Mantle形式のIDにするか、BedrockとMantleの両方を有効にして振り分けさせる |
/context のツール別トークン数がすべて0 | v2.1.196より前のバージョンの不具合 | v2.1.196以降へ更新する |
ゲートウェイでAWSの認証情報を付ける構成
社内の共通ゲートウェイがAWSの認証情報をサーバー側で付ける構成では、Claude Code側の署名を止めます。Mantleの場合は、次の3つを設定します(公式ドキュメントの例)。
export CLAUDE_CODE_USE_MANTLE=1
export CLAUDE_CODE_SKIP_MANTLE_AUTH=1
export ANTHROPIC_BEDROCK_MANTLE_BASE_URL=https://your-gateway.example.com
通常のBedrock(Invoke API)で、独自のエンドポイントやゲートウェイを使う場合は、ANTHROPIC_BEDROCK_BASE_URL で接続先のURLを上書きします。ただし、応答をSSEに変換して返すゲートウェイは、もうAmazon BedrockのAPIではありません。そのゲートウェイがAnthropicのMessages API形式のリクエストを受け付けるなら、CLAUDE_CODE_USE_BEDROCK ではなく、ANTHROPIC_BASE_URL を使うLLMゲートウェイとして接続します。
段階ごとの進め方:個人の検証から、チームへの展開まで
ここまでの内容を、実際に導入していく順番に並べ直します。各段階の根拠は、公式ドキュメント(2026年10月14日確認)の記載です。
| 段階 | やること | 終わったかの確認 |
|---|---|---|
| 1. 個人で試す(検証) | Bedrockのモデルカタログで利用目的のフォームを送信し、claude から「3rd-party platform」→「Amazon Bedrock」を選んでウィザードを進めます。 | /status に Amazon Bedrock・リージョン・モデルIDが出る |
| 2. 専用アカウントとIAMを決める | Claude Code専用のAWSアカウントを用意し、IAMに必要な権限を付けます。絞る場合は、使う推論プロファイルのARNだけを許可します。Mantleを使うなら bedrock-mantle: の権限も別に付けます。 | aws sts get-caller-identity で想定したロールが出る |
| 3. モデルと配り方を決める | ANTHROPIC_DEFAULT_*_MODEL でモデルを固定し、必要なら modelOverrides や availableModels で配り方を決めます。東京なら jp. のIDか ANTHROPIC_BEDROCK_REGION_PREFIX=jp、SSOなら awsAuthRefresh も設定します。 | 別の人の端末でも /status のモデルIDが同じ |
| 4. 配る前に確認して展開する | 下のチェックリストを確認し、設定をプロジェクトの .claude/settings.json か、管理設定・環境変数で配ります。 | Cost Explorerで専用アカウントの費用が見える |
ウィザードは、自分の認証情報で使い始める段階1に向いた入口です。CIやチーム全員への配布は、段階3以降の環境変数・設定ファイルによる設定が前提になります(公式ドキュメントも、チームに展開する場合は手動の設定を使い、配る前にモデルのバージョンを固定するよう案内しています)。
チームに配る前の最終チェックリスト
- ☐
CLAUDE_CODE_USE_BEDROCK=1が、全員の環境か共有の設定ファイルに入っている - ☐ モデルの固定(
ANTHROPIC_DEFAULT_*_MODEL)を、チームの設定用リポジトリで管理している - ☐ 東京リージョンで使う場合、
jp.のIDかANTHROPIC_BEDROCK_REGION_PREFIX=jpを決めた - ☐ 専用のAWSアカウントで、Cost Explorerの予算アラートを設定している
- ☐ IAMに
bedrock:InvokeModelとbedrock:InvokeModelWithResponseStreamを付け、推論プロファイルの振り分け先のリージョンも許可している - ☐
/statusで、意図したモデルIDとリージョンが表示されることを確認した - ☐ Guardrailsが必要な場合は、
ANTHROPIC_CUSTOM_HEADERSを設定した
よくある質問
Q. Claude CodeをAmazon Bedrockで使うには、何から始めればいいですか?
A. AWSのBedrockコンソールのモデルカタログでAnthropicのモデルを選び、利用目的のフォームを送信します(アカウントごとに1回)。そのあと claude を起動し、ログイン画面で「3rd-party platform」→「Amazon Bedrock」を選ぶと、ウィザードが認証方法・リージョン・使えるモデルの確認まで案内します。
Q. Amazon Bedrock経由でClaude Codeを使う利点は何ですか?
A. AWSのIAMロールやSSOでの認証、CloudTrailによる呼び出しの記録、SCPによる操作の制限など、すでに整えたAWSの管理の仕組みをそのまま使えることです。料金は使った量に応じた従量課金で、AWSの請求にまとまります。
Q. Bedrock経由の主な制約はありますか?
A. あります。/logout コマンドは使えません(認証はAWS側で管理するため)。WebSearchツールは使えず、Converse APIには対応していません(Invoke APIを使います)。プロンプトキャッシュは、リージョンによっては使えません。
Q. 環境変数による最小の設定はどうなりますか?
A. export CLAUDE_CODE_USE_BEDROCK=1 と export AWS_REGION=us-east-1 の2行です。リージョンは AWS_REGION → AWS_DEFAULT_REGION → AWSプロファイルのリージョン → us-east-1 の順で決まります。
Q. 認証方法にはどんな選択肢がありますか?
A. aws configure で保存したアクセスキー、環境変数(AWS_ACCESS_KEY_ID・AWS_SECRET_ACCESS_KEY)、SSOプロファイル(aws sso login)、AWSマネジメントコンソールの認証情報でブラウザからサインインする aws login(AWS CLI 2.32.0以降)が使え、AWS SDKの標準の認証チェーンで読み込まれます。BedrockのAPIキー(AWS_BEARER_TOKEN_BEDROCK)は別扱いで、設定してあると、ほかのAWS認証情報より優先されます。
Q. チームに配るときに、モデルの固定が必要なのはなぜですか?
A. 固定しないと、モデルの別名(sonnet・opus)がClaude Codeに組み込まれた既定のモデルを指し、その既定はClaude Codeの更新で変わるためです。既定のモデルがアカウントで使えない場合は、起動時に古いモデルへ切り替わることもあります。本番で使う場合は、ANTHROPIC_DEFAULT_OPUS_MODEL などでモデルのIDを固定します。
Q. Mantleとは何ですか?
A. Bedrockの中で、AnthropicのAPIと同じ形でClaudeのモデルを呼び出せる入口です。CLAUDE_CODE_USE_MANTLE=1 の1行で有効になり、/status に「Amazon Bedrock (Mantle)」と表示されれば切り替わっています。IAMでは bedrock-mantle: の権限が別に必要です。
Q. modelOverridesとANTHROPIC_DEFAULT_OPUS_MODELなどの環境変数は、どう使い分けますか?
A. 環境変数は、モデルの系統(Opus・Sonnet・Haiku)ごとに推論プロファイルを1つ決める方式です。同じ系統の複数バージョンを /model の候補に出し、それぞれを別のアプリケーション推論プロファイルのARNに通したい場合は、設定ファイルの modelOverrides を使います。
Q. Bedrockで認証情報を取得するのに時間がかかり、タイムアウトします。どうすればよいですか?
A. 認証情報の取得は1回60秒で打ち切られ、AWS default-chain credential resolve timed out になります。MFAつきのブラウザSSOなど、本当に時間がかかる場合は、環境変数 CLAUDE_CODE_AWS_CHAIN_RESOLVE_TIMEOUT_MS にミリ秒で上限を指定します。
Q. Bedrock経由で必要なIAM権限は何ですか?
A. bedrock:InvokeModel、bedrock:InvokeModelWithResponseStream、bedrock:ListInferenceProfiles、bedrock:GetInferenceProfile と、Bedrock経由の呼び出しに限る条件つきのAWS Marketplaceの購読の権限です。権限を絞る場合は、使う推論プロファイルのARNと、その振り分け先の各リージョンのモデルだけを許可します。
Q. 費用の管理で、すすめられている運用はありますか?
A. 公式ドキュメントは、Claude Code専用のAWSアカウントを用意することをすすめています。費用の把握と権限の管理が簡単になるためです。AnthropicのモデルはCost Explorerで、Amazon Bedrockではなくモデルの提供元の名前で表示されます。
Q. Bedrock経由の場合、Claudeの有料プラン(Pro・Max)は必要ですか?
A. 必要ありません。Bedrock経由では認証と課金がAWS側で行われ、料金はAmazon Bedrockの従量課金になります。Claudeのサブスクリプションとは別の料金です。
Q. 東京リージョンで使えますか?
A. 使えます。ただし、東京(ap-northeast-1)を含む ap-* のリージョンでは、Claude Codeは apac. で始まる推論プロファイルを優先します。AWSのモデルカード(2026年10月14日確認)では、Opus 5.5 や Sonnet 4.6 の日本向けのIDは jp. で始まるため、環境変数 ANTHROPIC_BEDROCK_REGION_PREFIX に jp を指定するか、jp. のIDでモデルを固定すると確実です。
Q. jp. の推論プロファイルを使うと、どこで処理されますか?
A. AWSのモデルカードでは、東京または大阪から jp. の推論プロファイルを呼び出すと、東京(ap-northeast-1)か大阪(ap-northeast-3)のどちらかで処理されます。IAMで権限を絞る場合は、両方のリージョンのモデルを許可します。
参考文献
- Claude Code on Amazon Bedrock(公式ドキュメント): https://code.claude.com/docs/en/amazon-bedrock
- Amazon Bedrock 上の Claude Code(公式ドキュメント日本語版): https://code.claude.com/docs/ja/amazon-bedrock
- AWSの生成AIサービスとセキュリティ対策(AWSジャパン提出資料・総務省AIセキュリティ分科会掲載): https://www.soumu.go.jp/main_content/001039083.pdf
- Amazon Bedrock Pricing(AWS公式): https://aws.amazon.com/bedrock/pricing/
- Claude Code on Amazon Bedrockのデプロイパターンとベストプラクティス(AWS Japan Blog): https://aws.amazon.com/jp/blogs/news/claude-code-deployment-patterns-and-best-practices-with-amazon-bedrock/
- Claude Sonnet 4.6 が Amazon Bedrock で利用可能になりました(Classmethod): https://dev.classmethod.jp/articles/amazon-bedrock-claude-sonnet-4-6/
関連記事
- Claude Codeとは
- Claude CodeでSEOに取り組む(初心者向け)
- Claude Codeの使い方
- Claude Codeの料金
- Claude Codeのインストール方法
- Claude Codeの始め方
- Claude Codeのコマンド一覧
Claude Code・AIエージェントの業務活用をご検討の方へ
クリスタルメソッドは、Claude Codeを日々の業務で使いながら、AIエージェント・社員AIの導入と開発効率化を支援しています。自社サイトの表示速度をAI社員(Claude Code)で12.89秒→2.03秒に短縮した実例も事例記事として公開しています。「自社の開発・業務にAIをどう組み込むか」といったご相談を承っています。
- 無料相談・お問い合わせ:ご相談はこちら
Read next
あわせて読みたい
-

Claude Code API料金の全体像|課金体系とコスト試算【2026】
Claude Code API料金の要点(2026年10月時点) この記事は、Claude CodeをAPI従量課金(Claude Consoleのアカウント、...
-
Claude Code ローカルLLM完全ガイド――構成・手順・モデル選定まで
Claude Code はローカルLLMでも動かせます。Claude Code は、Anthropic の AI「Claude(クロード)」をターミナルで使う開...
-
claude code 料金を日本円で解説——全プラン比較と失敗しない選び方(無料枠なし)
Claude Codeは無料プランでは使えません。料金は、Pro(月額$20、年払いで実質$17)・Max(月額$100)・Ultra(月額$200)・Team...